
 #1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित

 skorov/ridrelay
एक डोमेन पर उपयोगकर्ता नामों की गणना करें जहां आपके पास कोई क्रेडेंशियल्स नहीं हैं, SMB Relay का उपयोग करके low priv के साथ।
 gonzosint/gvision
OSINT जांच के लिए छवियों से लैंडमार्क, वेब एंटिटी और जियोलोकेशन डेटा का पता लगाने के लिए Google Cloud Vision API का उपयोग करने वाला रिवर्स इमेज सर्च…
 hunniccyber/sharpsniper
सक्रिय निर्देशिका में विशिष्ट उपयोगकर्ताओं को उनके उपयोगकर्ता नाम और लॉगऑन IP पते के माध्यम से खोजें
 360netlab/dga
PDNS और सैंडबॉक्स से संदिग्ध DGA।
 ahmed-alnassif/androsh
एंड्रॉइड पर Shizuku/ADB के माध्यम से No-Root Multi-Distro Linux - Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE और Chimera…
 paulsec/api-dnsdumpster.com
Python क्लाइंट dnsdumpster.com के लिए जो DNS रिकॉर्ड, सबडोमेन और नेटवर्क मैप्स प्राप्त करता है, टोह लेने और सुरक्षा अनुसंधान के लिए।
 cyber-courses/cyber-library
साइबर सुरक्षा नींव, आक्रामक और रक्षात्मक अभ्यास, शासन, खतरा बुद्धिमत्ता, OSINT, और करियर मार्गदर्शन को कवर करने वाला समुदाय-संचालित Markdown ज्ञान…
 ruped24/killchain
हमलों के 'kill chain' चरणों को निष्पादित करने के लिए एक एकीकृत कंसोल।
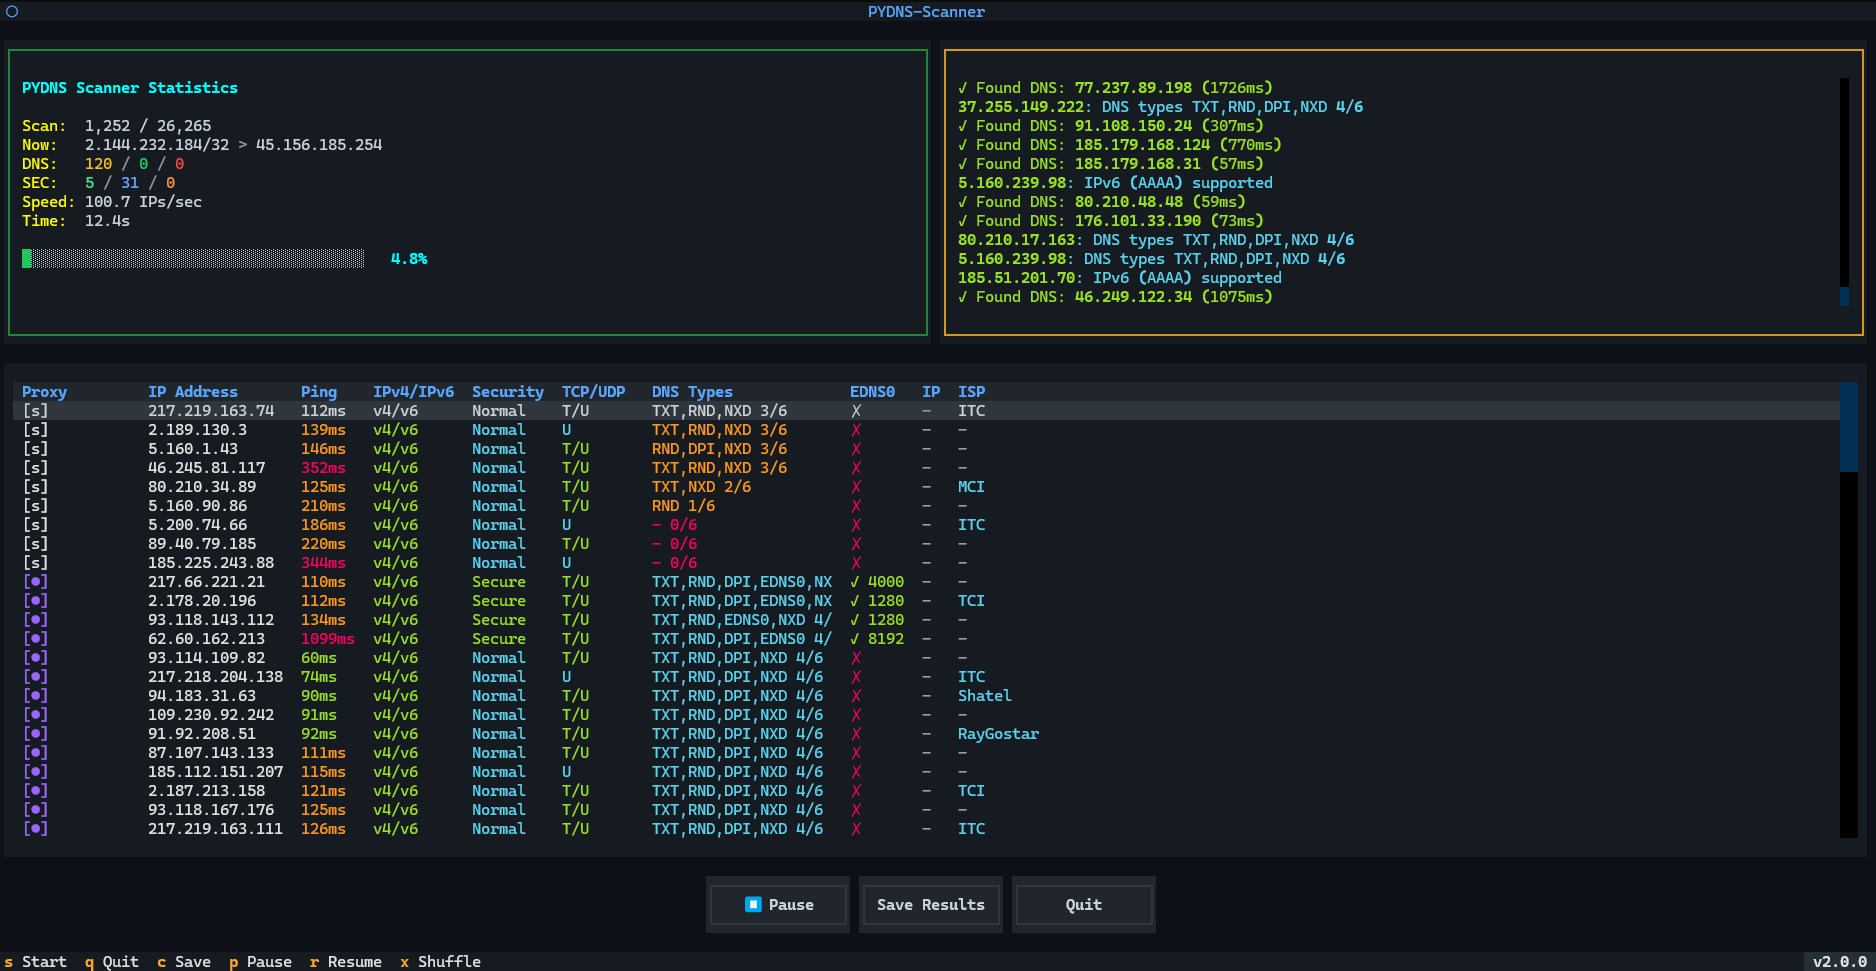 xullexer/pydns-scanner
आधुनिक, उच्च-प्रदर्शन DNS स्कैनर जिसमें Textual के साथ निर्मित एक सुंदर Terminal User Interface (TUI) है। यह उपकरण लाखों IP पतों को स्कैन करके काम…
 shipsecai/studio
सुरक्षा टीमों के लिए कार्यप्रवाह स्वचालन

 projectdiscovery/retryabledns
Go में पुनः प्रयास करने योग्य DNS क्लाइंट
 micro-joan/zphisher-gui-back_office
ज़फिशर के लिए रीयल-टाइम फिशिंग अभियान बैक-ऑफिस प्लगइन, जो क्रेडेंशियल्स कैप्चर करता है, हैविबीनपॉन्ड के माध्यम से खाता एक्सपोज़र की जाँच करता है, और…
 thewhiteh4t/killcast
अपने नेटवर्क में Chromecast उपकरणों को नियंत्रित करें
 rajeshmajumdar/ploitkit
The Hacker's ToolBox
 0xprateek/stardox
Github स्टारगेज़र्स सूचना संग्रह उपकरण
 bert-janp/entratrace
रक्षात्मक अनुसंधान उपकरण जो Microsoft Entra ID को लक्षित करने वाले आक्रामक टूलिंग के अवलोकनीय API एंडपॉइंट और यूज़र एजेंट का दस्तावेज़ीकरण करता है,…








