
 #1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित

 drpython3/mailripv2
बेहतर SMTP Checker / SMTP Cracker जिसमें प्रॉक्सी सपोर्ट, इनबॉक्स टेस्ट और कई और सुविधाएँ हैं।
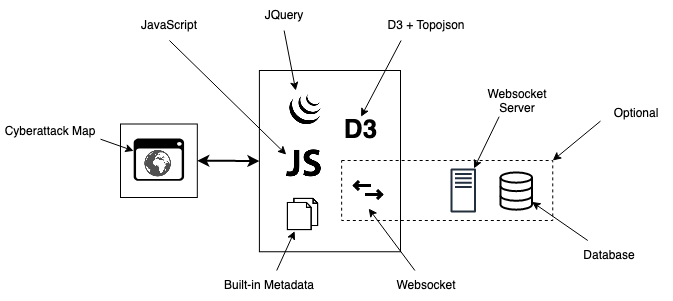 qeeqbox/raven
उन्नत साइबर खतरा मानचित्र (सरलीकृत, अनुकूलन योग्य, प्रतिक्रियाशील और अनुकूलित)
 mhmdiaa/second-order
वेब अनुप्रयोगों को क्रॉल करके दूसरे स्तर के सबडोमेन टेकओवर कमजोरियों का पता लगाता है, URL एकत्र करके और गैर-200 प्रतिक्रियाओं के लिए कॉन्फ़िगरेबल…
 stefanoj3/dirstalk
dirbuster/dirb का आधुनिक विकल्प


 shieldersec/webtech
वेबसाइटों पर उपयोग की जाने वाली तकनीकों की पहचान करें।
 chrismaddalena/goreport
Gophish से अभियान डेटा एकत्र करने और एक रिपोर्ट उत्पन्न करने के लिए एक Python स्क्रिप्ट
 qubesos/qvm-create-windows-qube
क्यूब्स ओएस पर नए विंडोज क्यूब्स को जल्दी, आसानी से और सुरक्षित रूप से स्पिन अप करें।
 mitchmoser/sharpshares
मल्टीथ्रेडेड C# .NET Assembly जो डोमेन में सुलभ नेटवर्क शेयरों को सूचीबद्ध करता है
 ocsaf/freevulnsearch
मुफ्त और खुला स्रोत NMAP NSE स्क्रिप्ट जो cve-search.org API के माध्यम से कमजोरियों की जांच करता है।
 sherlocksecurity/vmware-cve-2022-22954
VMWARE CVE-2022-22954 के लिए POC
 dviros/excalibur
Excalibur, Bashbunny प्रोजेक्ट के लिए 'Powershell' पर आधारित Eternalblue एक्सप्लॉइट पेलोड है।
 mr-r3b00t/crime-mapper
साइबर अपराध मैपिंग के लिए एक उपकरण
 seajaysec/cypheroth
स्वचालित, विस्तारणीय उपकरण सेट जो Bloodhound के Neo4j बैकएंड पर साइफर क्वेरी चलाता है और आउटपुट को स्प्रेडशीट में सहेजता है।
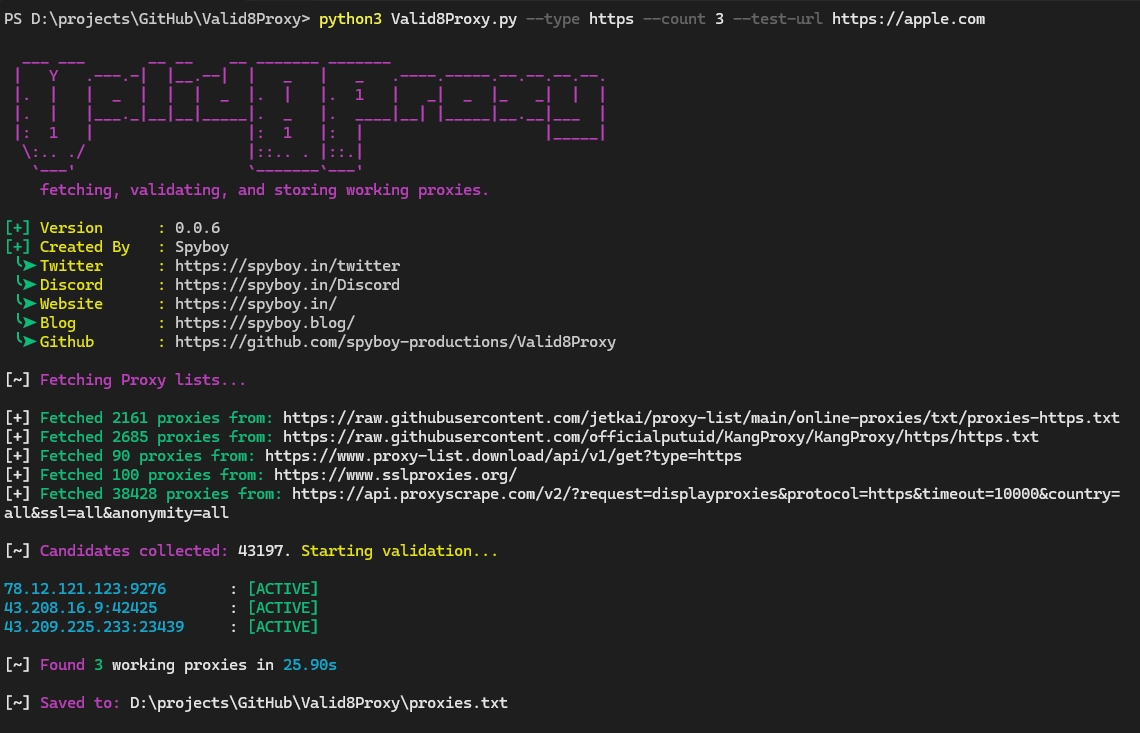 spyboy-productions/valid8proxy
प्रॉक्सी प्राप्त करने, मान्य करने और संग्रहीत करने के लिए डिज़ाइन किया गया उपकरण।
 syss-research/smbcrawler
smbcrawler एक सीधा-सादा टूल है जो क्रेडेंशियल और होस्ट की सूची लेता है, और उन शेयर्स में 'क्रॉल' (या 'स्पाइडर') करता है।
 flangvik/obfuscatedsharpcollection
SharpCollection का अस्पष्ट (Obfuscated) संस्करण बनाने का प्रयास








