
 #1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित

 synacktiv/gpoparser
gpoParser एक उपकरण है जिसे Active Directory वातावरण में Group Policy Objects (GPOs) के माध्यम से लागू किए गए कॉन्फ़िगरेशन को निकालने और विश्लेषण करने…
 vectra-ai-research/maad-af
MAAD Attack Framework - M365 और Entra ID (Azure AD) के सरल, तेज़ और प्रभावी सुरक्षा परीक्षण के लिए एक आक्रमण उपकरण।
 merces/bashacks
Bash के साथ हैकिंग करते समय उत्पादकता बढ़ाने के लिए फ़ंक्शनों का एक सेट
 bishopfox/smogcloud
ऐसे क्लाउड संसाधन खोजें जिन्हें कोई उजागर नहीं करना चाहता 🔎 ☁️
 nccgroup/solitude
Solitude एक गोपनीयता विश्लेषण उपकरण है जो किसी को भी अपनी स्वयं की गोपनीयता जांच करने में सक्षम बनाता है। चाहे एक जिज्ञासु नौसिखिया या अधिक उन्नत…
 msd0pe-1/cve-maker
NIST, ExploitDB, और GitHub डेटाबेस से CVEs और एक्सप्लॉइट्स खोजने के लिए CLI उपकरण। एक्सप्लॉइट संकलन पहचान का समर्थन करता है और नवीनतम गंभीर कमजोरियों…
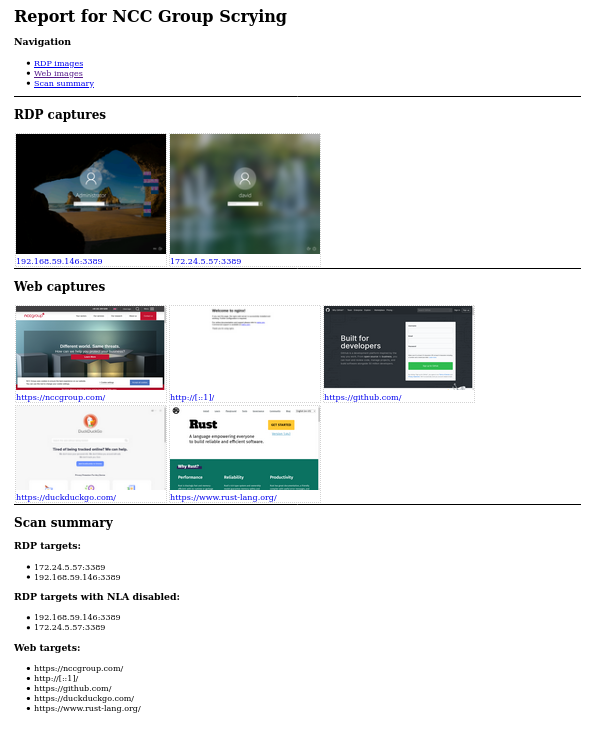 nccgroup/scrying
RDP, वेब और VNC स्क्रीनशॉट को एक ही स्थान पर एकत्र करने का उपकरण
 0xdekster/reconnote
वेब एप्लिकेशन सुरक्षा स्वचालन ढाँचा जो विभिन्न संपत्तियों के लिए लक्ष्य का पुन: अन्वेषण करता है ताकि सुरक्षा पेशेवरों और बग हंटर्स के लिए हमले की सतह…
 s0md3v/dump
वे चीजें जो अपने स्वयं के रिपॉजिटरी के लायक नहीं हैं।
 003random/003recon
कुछ उपकरण recon को स्वचालित करने के लिए - 003random
 chocapikk/cve-2026-21858
n8n Ni8mare - बिना प्रमाणीकरण के मनमानी फ़ाइल पठन से RCE श्रृंखला (CVSS 10.0)
 securityclaw/securityclaw
एक मॉड्यूलर, कौशल-आधारित स्वायत्त सुरक्षा संचालन केंद्र (SOC) एजेंट जो OpenSearch/Elasticsearch डेटा की निगरानी करता है, RAG-आधारित व्यवहारिक स्मृति…
 liamg/dismember
:knife: मेमोरी में सीक्रेट और अधिक की खोज करें। शायद अंततः एक पूर्ण /proc टूलकिट।
 aryanguenthner/darkfox
CTI साइबर खतरा खुफिया OSINT डार्क वेब डीप वेब अनुसंधान। रैनसमवेयर गिरोह की जानकारी एकत्र करने का उपकरण।
 bandit-haxunit/haxunit
स्वचालित वेब डोमेन पुनर्ज्ञान और सुरक्षा मूल्यांकन उपकरण जो सबडोमेन गणना, पोर्ट स्कैनिंग, भेद्यता स्कैनिंग और AI-संचालित खोज को पेनिट्रेशन टेस्टिंग…
 nullarray/intrec-pack
खुफिया और टोही पैकेज/बंडल इंस्टॉलर।
 delvelabs/batea
AI-आधारित, संदर्भ-संचालित नेटवर्क डिवाइस रैंकिंग
 wangyihang/sourceleakhacker
:bug: एक मल्टी-थ्रेड वेब एप्लिकेशन स्रोत लीक स्कैनर








