
 #1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित
 m8sec/pymeta
एक संगठन से दस्तावेज़ मेटाडेटा डाउनलोड और निकालने की उपयोगिता। इस तकनीक का उपयोग पहचानने के लिए किया जा सकता है: डोमेन, उपयोगकर्ता नाम,…

 zierax/grafana-final-scanner
Grafana स्कैनर जिसमें सभी सार्वजनिक CVE शामिल हैं, जिन्हें मैंने grafana परीक्षण को आसान बनाने के लिए एक ही स्क्रिप्ट में एकत्र किया है
 spiderlabs/scavenger
scavenger : एक मल्टी-थ्रेडेड पोस्ट-एक्सप्लॉइटेशन स्कैनिंग टूल है जो सिस्टम को स्कैवेंज करने, सबसे अधिक उपयोग किए जाने वाले फ़ाइलों और फ़ोल्डरों के…
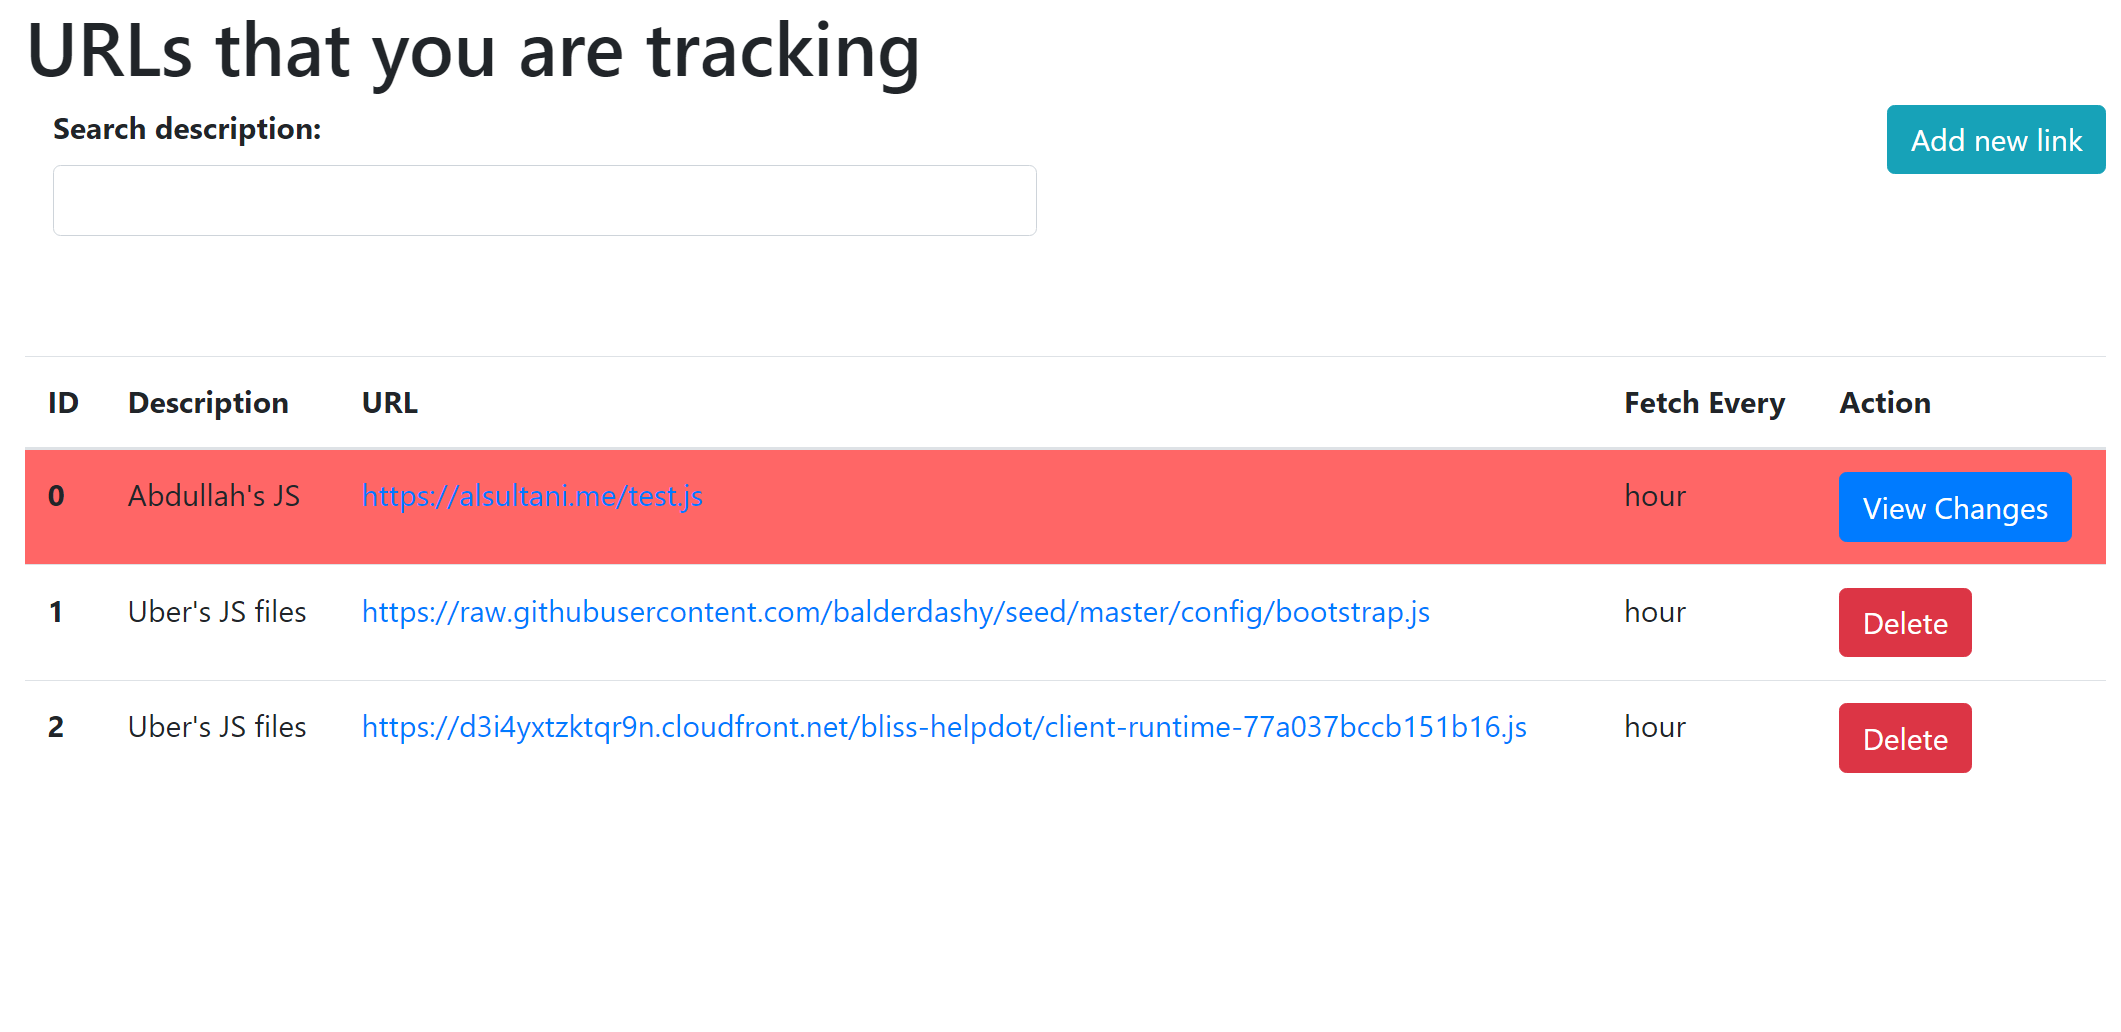 al-sultani/url-tracker
परिवर्तन निगरानी ऐप जो विभिन्न अवधियों में वेब पेजों की सामग्री की जांच करता है।
 jiangsir404/poc-s
POC-T का सशक्त संस्करण POC-S, जो रेड-ब्लू टीम अभ्यास में वेब एप्लिकेशन कमजोरियों के त्वरित सत्यापन के लिए उपयोग किया जाता है। इसमें कार्यक्षमता को…
 cynative/cynative
रीड-ओनली एआई एजेंट जो आपके क्लाउड, कोड और रनटाइम इंफ्रास्ट्रक्चर की जांच करता है ताकि सत्यापित, साक्ष्य-समर्थित निष्कर्षों के साथ गलत कॉन्फ़िगरेशन,…
 matamorphosis/scrummage
एक समग्र OSINT और खतरा खोज मंच
 y0oshi/project-deep-focus
बड़े पैमाने पर सेवा खोज और फिंगरप्रिंटिंग के लिए अतुल्यकालिक नेटवर्क टोही इंजन। असुरक्षित सेवाओं (RTSP कैमरे, VNC, FTP) की पहचान करता है और…
 arno0x/ntlmrelaytoews
NTLM रिले हमला Exchange Web Services पर
 revoltsecurities/shodanx
ShodanX Shodan Dorks ka upyog kar lakshyon kee jankari ekatra karne ka ek upakaran hai⚡.
 hoodoer/js-tap
JavaScript बीकन्स और C2 जिनका उपयोग XSS पेलोड या पोस्ट-एक्सप्लॉइटेशन इम्प्लांट्स के रूप में वेबएप सर्वर या डेस्कटॉप सॉफ्टवेयर पर उपयोगकर्ताओं की…
 sleinen/samplicator
वैकल्पिक नमूनाकरण और स्पूफिंग के साथ, (UDP) डेटाग्राम की प्रतियां कई प्राप्तकर्ताओं को भेजें।
 y0oshi/project-eyes-on
प्रोजेक्ट आइज़ ऑन एक हाई-स्पीड, मल्टी-थ्रेडेड निगरानी उपकरण है जिसे Y0oshi (@rde0) द्वारा दुनिया भर में खुले IP कैमरों का पता लगाने के लिए बनाया गया…
 trimstray/otseca
सिस्टम कॉन्फ़िगरेशन को खोजने और डंप करने के लिए ओपन सोर्स सुरक्षा ऑडिटिंग टूल। यह आपको HTML या RAW-HTML प्रारूपों में रिपोर्ट उत्पन्न करने की अनुमति…
 0liverflow/cve2poc
CVE2PoC एक उपकरण है जो पैठ परीक्षकों, बग शिकारियों और सुरक्षा शोधकर्ताओं को किसी CVE ID से संबंधित सार्वजनिक एक्सप्लॉइट या PoC शीघ्रता से खोजने में…
 hood3drob1n/bingoo
BinGoo! एक Linux bash आधारित Bing और Google Dorking टूल
 justicerage/ffm
स्वतंत्रता सेनानी मोड: ओपन सोर्स हैकिंग हार्नेस








