
 #1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित

 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
पहचान आर्टिफैक्ट जनरेटर जो cPanel/WHM प्रमाणीकरण बायपास (CVE-2026-41940) को सत्यापित करता है और CRLF इंजेक्शन के माध्यम से RCE प्रदर्शित करता है, जो…
 khenryaegis/vulnbot
LLM-संचालित मल्टी-एजेंट फ्रेमवर्क जो मानव पेनेट्रेशन टेस्टिंग वर्कफ़्लो को स्वायत्त रूप से दोहराता है, सुरक्षा आकलन के लिए Kali Linux टूलिंग और RAG…
 lc/subjs
URLs या उपडोमेन की सूची से जावास्क्रिप्ट फ़ाइल प्राप्त करता है।
 dolevf/graphw00f
GraphQL सर्वर इंजन फ़िंगरप्रिंटिंग उपकरण जो बैकएंड तकनीक की पहचान करने और GraphQL Threat Matrix के माध्यम से सुरक्षा रक्षा प्रणालियों का आकलन करने के…
 raikia/credninja
एक मल्टीथ्रेडेड टूल जो नेटवर्क में SMB के माध्यम से क्रेडेंशियल्स को मान्य, अमान्य या स्थानीय व्यवस्थापक मान्य क्रेडेंशियल्स के रूप में बड़े पैमाने…
 natlas/natlas
आक्रमण सतह प्रबंधन, इसके प्रचलन में आने से पहले ही से
 hurricanelabs/machinae
स्वचालित सुरक्षा खुफिया संग्राहक जो आईपी, डोमेन, यूआरएल, हैश और एसएसएल फिंगरप्रिंट पर खतरे के डेटा के लिए सार्वजनिक फीड और एपीआई से पूछताछ करता है,…
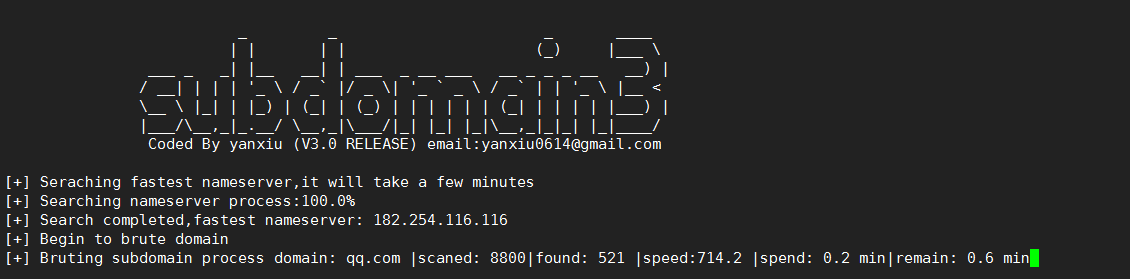 yanxiu0614/subdomain3
सबडोमेन ( ip , cdn इत्यादि) खोजने के लिए एक नई पीढ़ी का उपकरण
 dfir-orc/dfir-orc
Microsoft Windows चलाने वाले सिस्टम के लिए फोरेंसिक आर्टिफैक्ट संग्रह उपकरण
 mr-robert0/logsensor
लॉगिन पैनल खोजने और POST फॉर्म SQLi स्कैनिंग के लिए एक शक्तिशाली सेंसर टूल
 byt3hx/jsleak
समवर्ती CLI उपकरण, वेब टोही के दौरान जावास्क्रिप्ट फ़ाइलों में गुप्त जानकारी, API कुंजियाँ और लिंक खोजने के लिए, कस्टम रेगेक्स पैटर्न समर्थन और URL…
 eschultze/urlextractor
सूचना संग्रह और वेबसाइट अन्वेषण | https://phishstats.info/
 lightspin-tech/red-kube
Red Team K8S विपक्षी अनुकरण kubectl पर आधारित
 pixelbubble/protosint
ProtOSINT एक Python स्क्रिप्ट है जो आपको Proton Mail खातों की जांच करने में मदद करती है।
 staz0t/hashcatch
पास के WiFi नेटवर्क के हैंडशेक स्वचालित रूप से कैप्चर करें
 pwndexter/sharpedrchecker
C# टूल जो चल रही प्रक्रियाओं, लोडेड DLLs, स्थापित सेवाओं और ड्राइवरों की गणना करता है ताकि AV, EDR और लॉगिंग उत्पादों की उपस्थिति का पता लगाया जा…
 x1mdev/reconpi
ReconPi - एक हल्का रीकॉन टूल जो नवीनतम टूल्स के साथ व्यापक स्कैनिंग करता है।








