
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
eviltree — क्लासिक "tree" कमांड का Python3 में पुनर्निर्माण, जिसमें फ़ाइलों में उपयोगकर्ता द्वारा प्रदान किए गए कीवर्ड/रेगेक्स की खोज और मिलान वाली फ़ाइलों को हाइलाइट करने की अतिरिक्त सुविधा है। | Kitploit
उपकरण/GitHubGitHub/t3l3machus/eviltree
विशेषाधिकार वृद्धिटोहीजानकारी एकत्र करनापोस्ट-शोषणउपयोगिताएँ और फ्रेमवर्कसीक्रेट डिटेक्शन
GitHubt3l3machus/eviltree

eviltree

क्लासिक "tree" कमांड का Python3 में पुनर्निर्माण, जिसमें फ़ाइलों में उपयोगकर्ता द्वारा प्रदान किए गए कीवर्ड/रेगेक्स की खोज और मिलान वाली फ़ाइलों को हाइलाइट करने की अतिरिक्त सुविधा है।

रिपॉजिटरी देखें
41145491 साल पहलेKitploit द्वारा समीक्षित
साझा करें

EvilTree

Python 3.x License Linux Windows

क्लासिक "tree" कमांड का एक स्टैंडअलोन python3 रीमेक, जिसमें फ़ाइलों में उपयोगकर्ता द्वारा प्रदान किए गए कीवर्ड/रेगेक्स खोजने और उन फ़ाइलों को हाइलाइट करने की अतिरिक्त सुविधा है। इसे दो मुख्य कारणों से बनाया गया है:

  • नेस्टेड डायरेक्ट्री संरचनाओं की फ़ाइलों में रहस्य खोजते समय, यह देखने में सक्षम होना कि किन फ़ाइलों में उपयोगकर्ता द्वारा प्रदान किए गए कीवर्ड/रेगेक्स पैटर्न हैं और वे फ़ाइलें फ़ोल्डरों के पदानुक्रम में कहाँ स्थित हैं, एक महत्वपूर्ण लाभ प्रदान करता है।
  • "tree" डायरेक्ट्री संरचनाओं का विश्लेषण करने के लिए एक अद्भुत उपकरण है। पोस्ट-एक्सप्लॉइटेशन एन्युमरेशन के लिए इस कमांड का एक स्टैंडअलोन विकल्प होना बहुत उपयोगी है, क्योंकि यह प्रत्येक लिनक्स वितरण पर पूर्व-स्थापित नहीं है और विंडोज़ पर (यूनिक्स संस्करण की तुलना में) सीमित है।

उपयोग उदाहरण

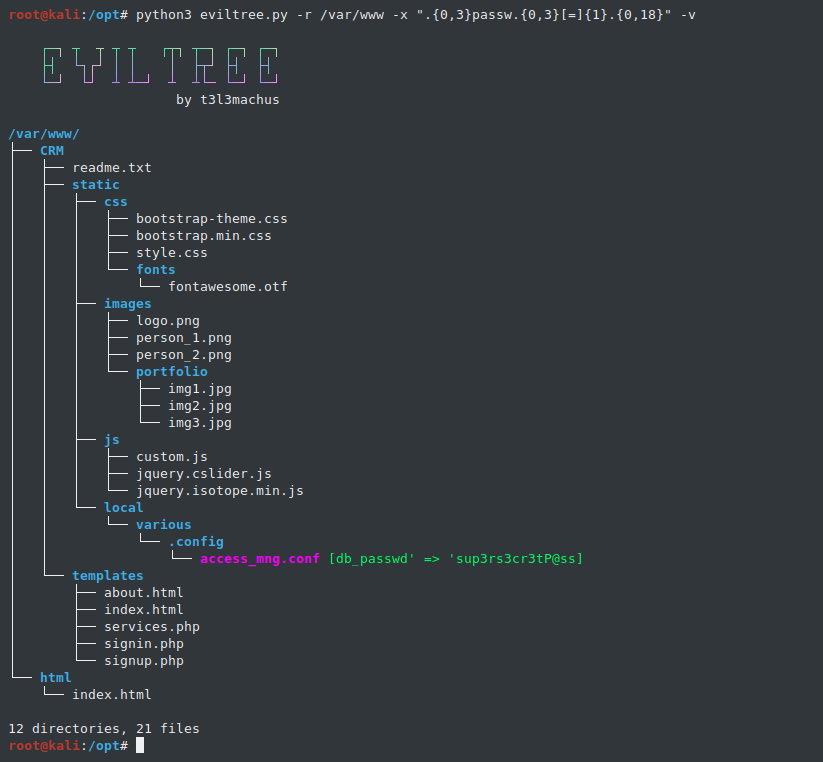
उदाहरण #1: /var/www के विरुद्ध एक regex चलाना जो मूलतः password = something जैसे स्ट्रिंग्स से मेल खाता है
image

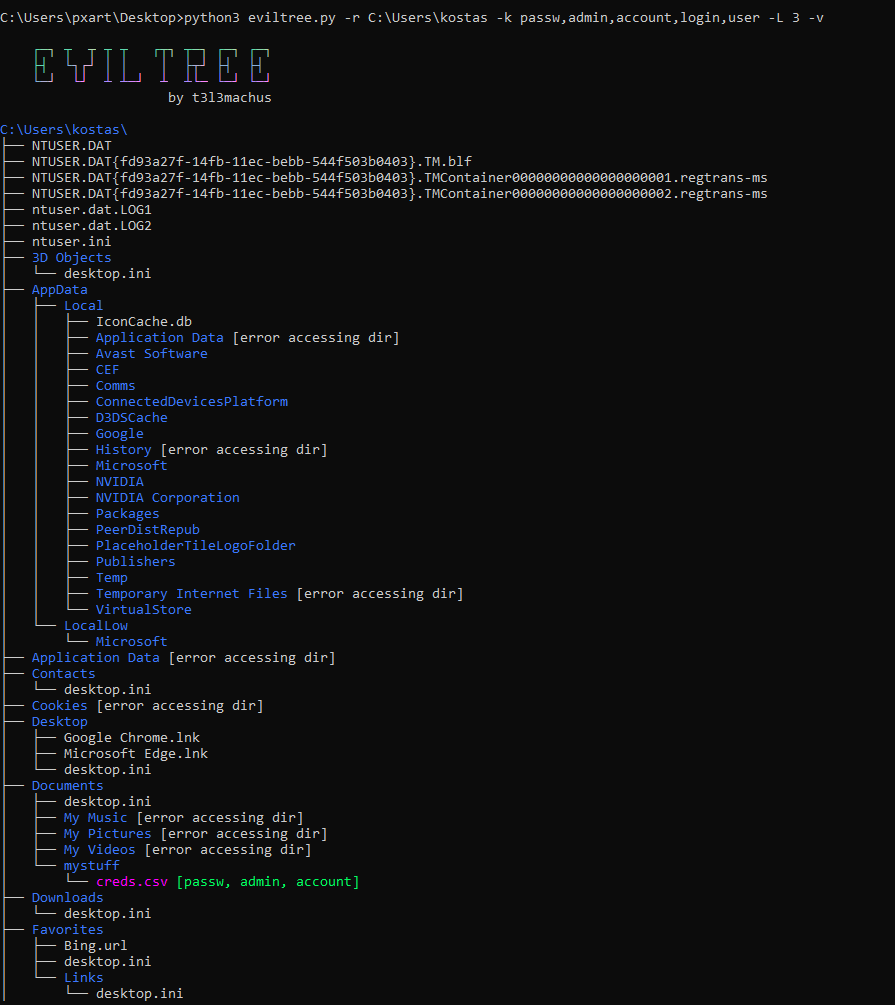
उदाहरण #2: regex के बजाय अल्पविराम से अलग किए गए कीवर्ड का उपयोग करना:
image
अस्वीकरण: केवल Windows 10 Pro पर परीक्षण किया गया है।

त्वरित आदेश

python3 eviltree.py -r C:\xampp -k password,passwd,admin -i -v -q 
python3 eviltree.py -r /var/www -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -L 3
python3 eviltree.py -r / -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -A -f -L 3

अतिरिक्त विकल्प और उपयोग युक्तियाँ

उल्लेखनीय विशेषताएं:

  • Regex -x खोज वास्तव में एक फ़ाइल में सभी मिलान पैटर्न की एक अद्वितीय सूची लौटाती है। इसे -v (verbose) के साथ संयोजित करते समय सावधान रहें, विशिष्ट रहने और मिलान के लिए वर्णों की लंबाई सीमित करने का प्रयास करें।
  • आप विकल्प -b प्रदान करके बाइनरी फ़ाइलों में भी कीवर्ड/रेगेक्स खोज सकते हैं।
  • यदि आप कीवर्ड -k और regex -x मान प्रदान नहीं करते हैं तो आप इस टूल का उपयोग क्लासिक "tree" कमांड के रूप में कर सकते हैं। यह उपयोगी है यदि आपने किसी मशीन पर एक सीमित शेल प्राप्त कर लिया है और रंगीन आउटपुट के साथ "tree" का उपयोग करके चारों ओर देखना चाहते हैं।
  • eviltree.py में एक सूची चर filetype_blacklist है जिसका उपयोग सामग्री खोज से कुछ फ़ाइल एक्सटेंशन को बाहर करने के लिए किया जा सकता है। डिफ़ॉल्ट रूप से, यह निम्नलिखित को बाहर करता है: gz, zip, tar, rar, 7z, bz2, xz, deb, img, iso, vmdk, dll, ovf, ova।
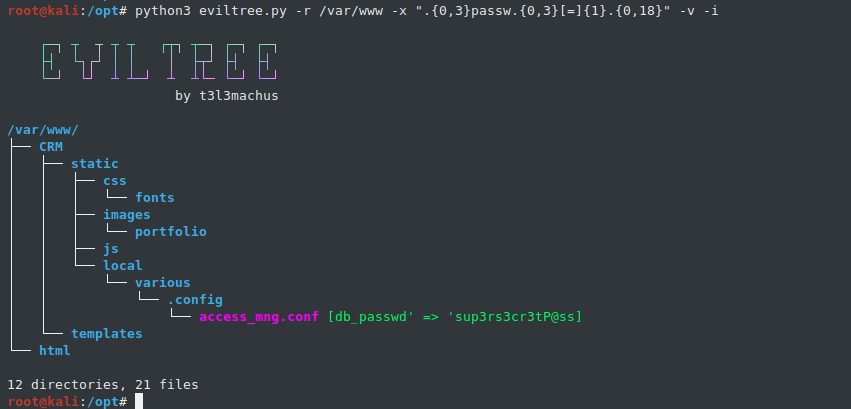
  • एक काफी उपयोगी सुविधा -i (केवल दिलचस्प) विकल्प है। यह eviltree को केवल मिलान करने वाले कीवर्ड/रेगेक्स सामग्री वाली फ़ाइलों को सूचीबद्ध करने का निर्देश देता है, जिससे आउटपुट की लंबाई काफी कम हो जाती है:
image

उपयोगी कीवर्ड/रेगेक्स पैटर्न

  • पासवर्ड खोजने के लिए regex: -x ".{0,3}passw.{0,3}[=]{1}.{0,18}"
  • संवेदनशील जानकारी खोजने के लिए कीवर्ड: -k passw,db_,admin,account,user,token

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






