
 #1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित

 viralmaniar/bigbountyrecon
BigBountyRecon उपकरण विभिन्न Google dorks और ओपन स्रोत उपकरणों का उपयोग करके 58 विभिन्न तकनीकों का उपयोग करता है ताकि लक्ष्य संगठन पर प्रारंभिक टोह…
 sharadkumar97/osint-spy
ईमेल/डोमेन/आईपी_पता/संगठन पर OSINT-SPY का उपयोग करके OSINT स्कैन करता है। इसका उपयोग डेटा माइनर्स, इन्फोसेक शोधकर्ताओं, पेनिट्रेशन टेस्टर्स और साइबर…
 limerboy/adamantium-thief
:key: (यह कोड नए क्रोम संस्करणों के लिए पुराना हो चुका है) क्रोमियम-आधारित ब्राउज़रों के पासवर्ड, कुकीज़, क्रेडिट कार्ड, इतिहास, बुकमार्क, ऑटोफिल…
 rverton/webanalyze
Wappalyzer का पोर्ट (जो वेबसाइटों पर उपयोग की जाने वाली तकनीकों का पता लगाता है) बड़े पैमाने पर स्कैनिंग को स्वचालित करने के लिए।
 h4x0r-dz/leaked-credentials
लीक हुए क्रेडेंशियल्स कैसे खोजें !
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : साइबर सुरक्षा संसाधनों के साथ एक पेनिट्रेशन टेस्टिंग फ्रेमवर्क
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ एक निष्क्रिय ओपन सोर्स इंटेलिजेंस (OSINT) स्वचालित टोही (ढांचा) है।
 w-digital-scanner/w12scan
🚀 A simple asset discovery engine for cybersecurity. (नेटवर्क परिसंपत्ति खोज इंजन)
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 cyberark/skyark
SkyArk Azure और AWS में सबसे विशेषाधिकार प्राप्त संस्थाओं की खोज, मूल्यांकन और सुरक्षा में मदद करता है।
 ahmedkhlief/ninja
गुप्त रेड टीम संचालन के लिए बनाया गया ओपन सोर्स C2 सर्वर
 entropy1337/infernal-twin
wireless hacking - यह एक स्वचालित वायरलेस हैकिंग टूल है
 spinkham/skipfish
वेब एप्लिकेशन सुरक्षा स्कैनर lcamtuf द्वारा google के लिए निर्मित - अनाधिकारिक मिरर
 samjoan/droopescan
एक प्लगिन-आधारित स्कैनर जो सुरक्षा शोधकर्ताओं को कई CMS (मुख्य रूप से Drupal और Silverstripe) में समस्याओं की पहचान करने में सहायता करता है।
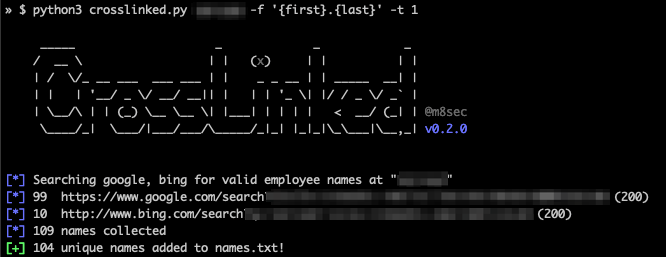 m8sec/crosslinked
LinkedIn enumeration tool जो search engine scraping के माध्यम से किसी संगठन से वैध कर्मचारी नाम निकालता है
 m4n3dw0lf/pythem
पेंटेस्ट ढांचा
 redcode-labs/neurax
स्व-प्रसार बाइनरी बनाने के लिए एक फ्रेमवर्क
 securing/gattacker
BLE (ब्लूटूथ लो एनर्जी) सुरक्षा मूल्यांकन के लिए एक Node.js पैकेज जो मैन-इन-द-मिडल और अन्य हमलों का उपयोग करता है








