#1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित
 ceaarab/cve-2026-26336-poc
CVE-2026-26336 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Alfresco Share में एक अनप्रमाणित पाथ ट्रैवर्सल है, जो वेबऐप और सह-तैनात Tomcat इंस्टेंस के…
 alessandrobertoldi/research
प्रकाशित सुरक्षा अनुसंधान रिपॉजिटरी जिसमें डोमेन हाइजैकिंग, 2FA बायपास, और बड़े पैमाने पर स्पूफिंग तकनीकों पर शैक्षणिक पेपर शामिल हैं, जो Alessandro…
 nox-project/nox-framework
उच्च-प्रदर्शन OSINT/CTI ढाँचा जो 120+ स्रोतों में स्वचालित पहचान पिवोटिंग और जोखिम विश्लेषण के लिए है।
 ozozuz/qlik-view-12.60-including-sr-stored-cross-site-scripting-cve-2022-42248
CVE-2022-42248 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, QlikView Ajax क्लाइंट में एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग भेद्यता जो दूरस्थ हमलावरों को…
 harisaidhin/poc_cve-2025-68645
Zimbra Path Traversal (CVE-2025-68645) - Zimbra Collaboration Suite में अप्रमाणित फ़ाइल पढ़ने की कमजोरी
 aidilzlkfli/scanning
नेटवर्क स्कैन परिणामों, सेवा भेद्यताओं, OS फिंगरप्रिंटिंग, और Ghostcat (CVE-2020-1938) सहित महत्वपूर्ण Nessus निष्कर्षों का विश्लेषण।
 raptoratack/copyfail-scanner-cve-2026-31431
सिस्टम में CVE-2026-31431 (CopyFile भेद्यता) के लिए स्कैन करता है, सिस्टम विवरण सूचीबद्ध करता है, जोखिम का मूल्यांकन करता है, भेद्य स्थिति की रिपोर्ट…
 facundomfernandez/pentesting-obioba
ब्लैक बॉक्स पेंटेस्टिंग: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228)। रूट तक विशेषाधिकार वृद्धि। कार्यकारी और तकनीकी रिपोर्ट
 qassam-315/cve-2026-23918-elite-auditor
एलिट रिकॉनिसांस स्क्रिप्ट जो Apache के HTTP/2 स्टैक को मेमोरी करप्शन (CVE-2026-23918) के विरुद्ध ऑडिट करने के लिए है। इसमें ALPN प्रोटोकॉल फोर्सिंग…
 spider12223/penscope
निष्क्रिय पुनर्अन्वेषण और आक्रमण सतह मैपर — शून्य अनुरोध भेजे गए
 astaruf/cve-2026-42281
CVE-2026-42281 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, MagicMirror² ≤ 2.35.0 में एक अनप्रमाणित SSRF, जो कॉन्फ़िग एक्सफ़िल्ट्रेशन, क्लाउड मेटाडेटा…
 kaleth4/cve-2025-68930
CVE-2025-68930 का विस्तृत विश्लेषण, जो Traccar GPS ट्रैकिंग सिस्टम में एक गंभीर क्रॉस-साइट वेबसॉकेट हाईजैकिंग कमजोरी है। इसमें शोषण तंत्र, प्रभावित…
 contrast-security-oss/cve-2021-44228
TeamServer में प्रभावित Java अनुप्रयोगों की पहचान में सहायता के लिए Professional Service स्क्रिप्ट्स
 diego-treitos/linux-smart-enumeration
लिनक्स एन्यूमरेशन टूल पेन्टेस्टिंग और सीटीएफ के लिए वर्बोसिटी स्तरों के साथ
 noptrix/sshprank
एक तेज़ SSH मास-स्कैनर, लॉगिन क्रैकर, बैनर ग्रैबर और पासवर्ड ऑथ चेकर टूल जो python-masscan और shodan मॉड्यूल का उपयोग करता है।
 imbas007/poc_cve-2026-41940
CVE-2026-41940 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो cPanel को लक्षित करता है, जो कमजोर होस्ट्स पर खाता गणना (account enumeration), कमांड निष्पादन,…
 capture0x/aws-pentest
AWS सुरक्षा आकलन के लिए स्वचालित CLI, जिसमें 30 मॉड्यूल हैं जो IAM विशेषाधिकार वृद्धि, S3 एक्सपोज़र, कंप्यूट, नेटवर्क, लॉगिंग और गलत कॉन्फ़िगरेशन…
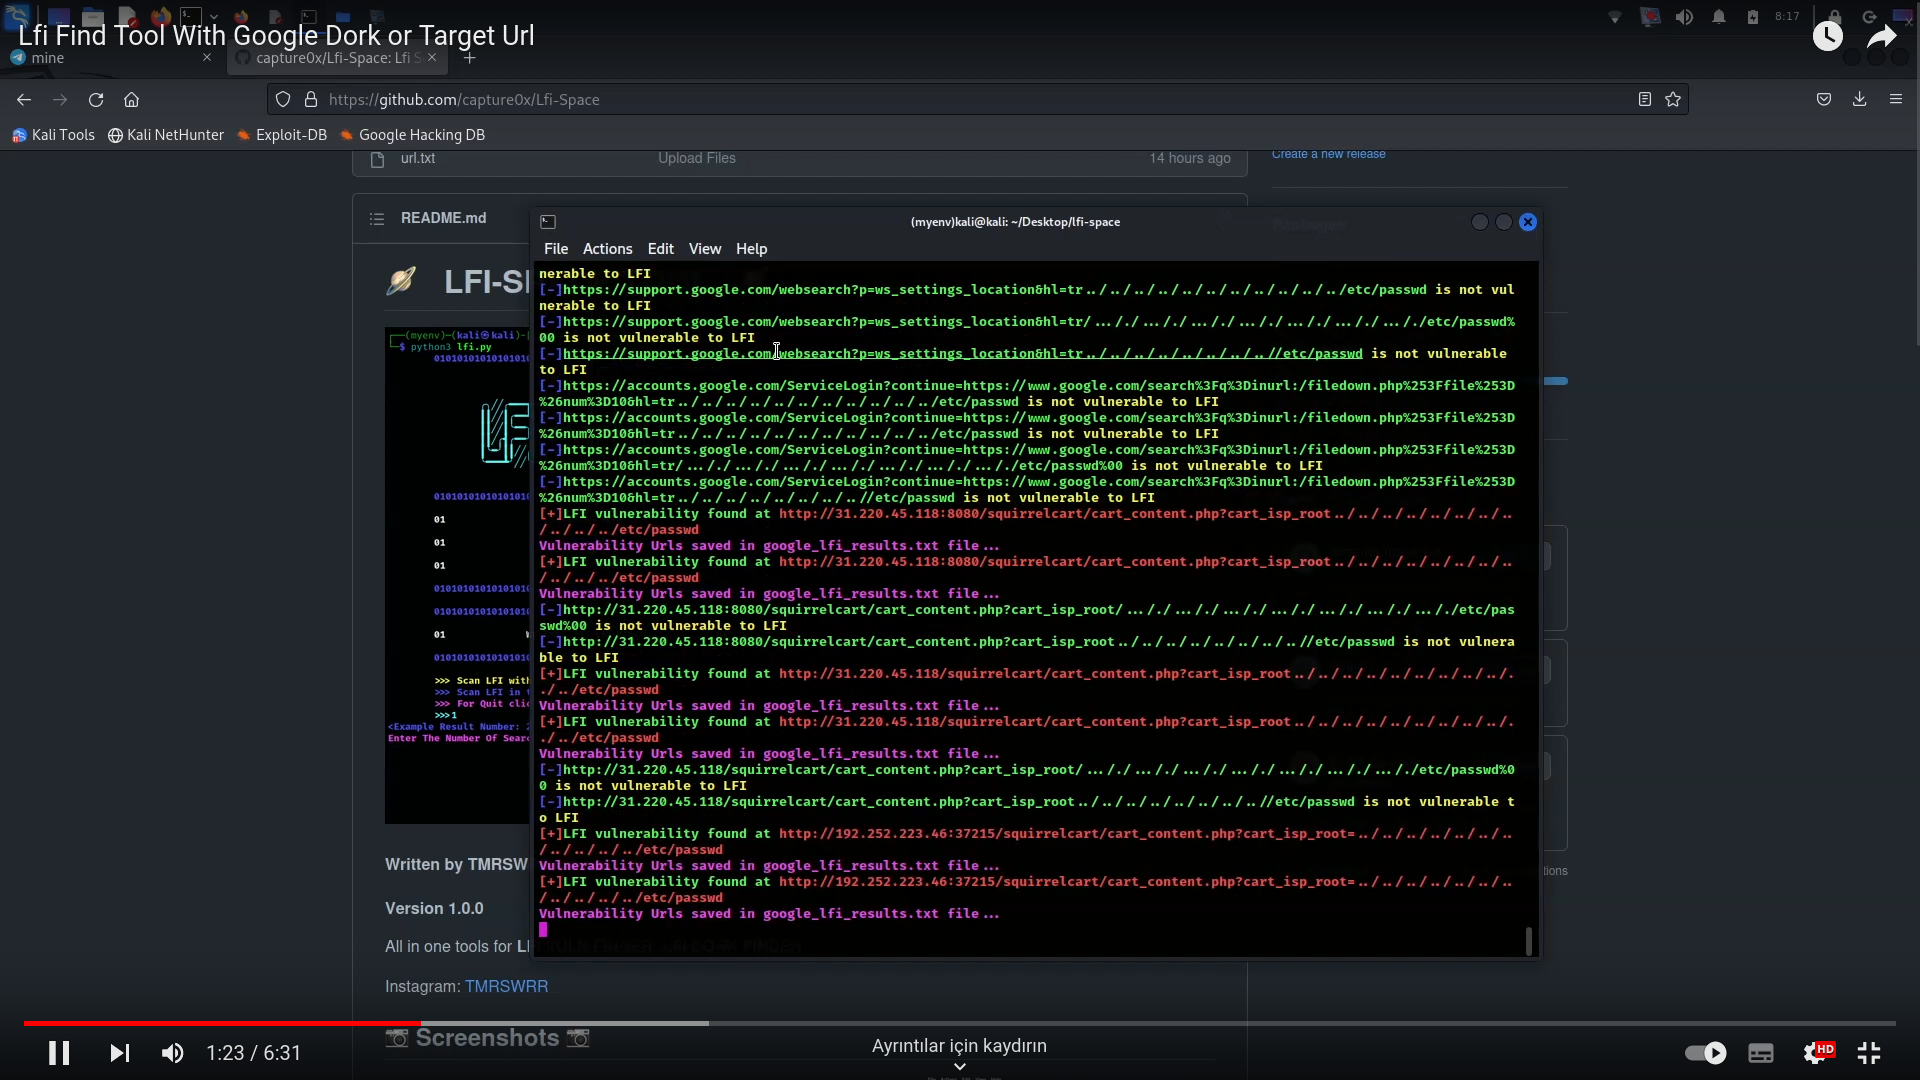 capture0x/lfi-space
स्वचालित स्थानीय फ़ाइल समावेशन (LFI) भेद्यता स्कैनर जिसमें वेब एप्लिकेशन सुरक्षा परीक्षण के लिए Google Dork खोज और लक्षित URL स्कैन मोड शामिल हैं।