#1
 jacobsoo/amtracker
एंड्रॉइड मैलवेयर ट्रैकर
 jacobsoo/malconfig
यह उस फ्रेमवर्क के लिए एक मॉड्यूल का हिस्सा है जिसे मैं लगातार विकसित कर रहा हूं। वर्तमान में यहाँ केवल C2 की जानकारी का खुलासा किया गया है।
 kkar/teamviewer-dumper-in-cpp
चालू TeamViewer इंस्टेंस से चाइल्ड विंडोज़ की गणना करके TeamViewer ID, पासवर्ड और खाता सेटिंग्स डंप करता है।
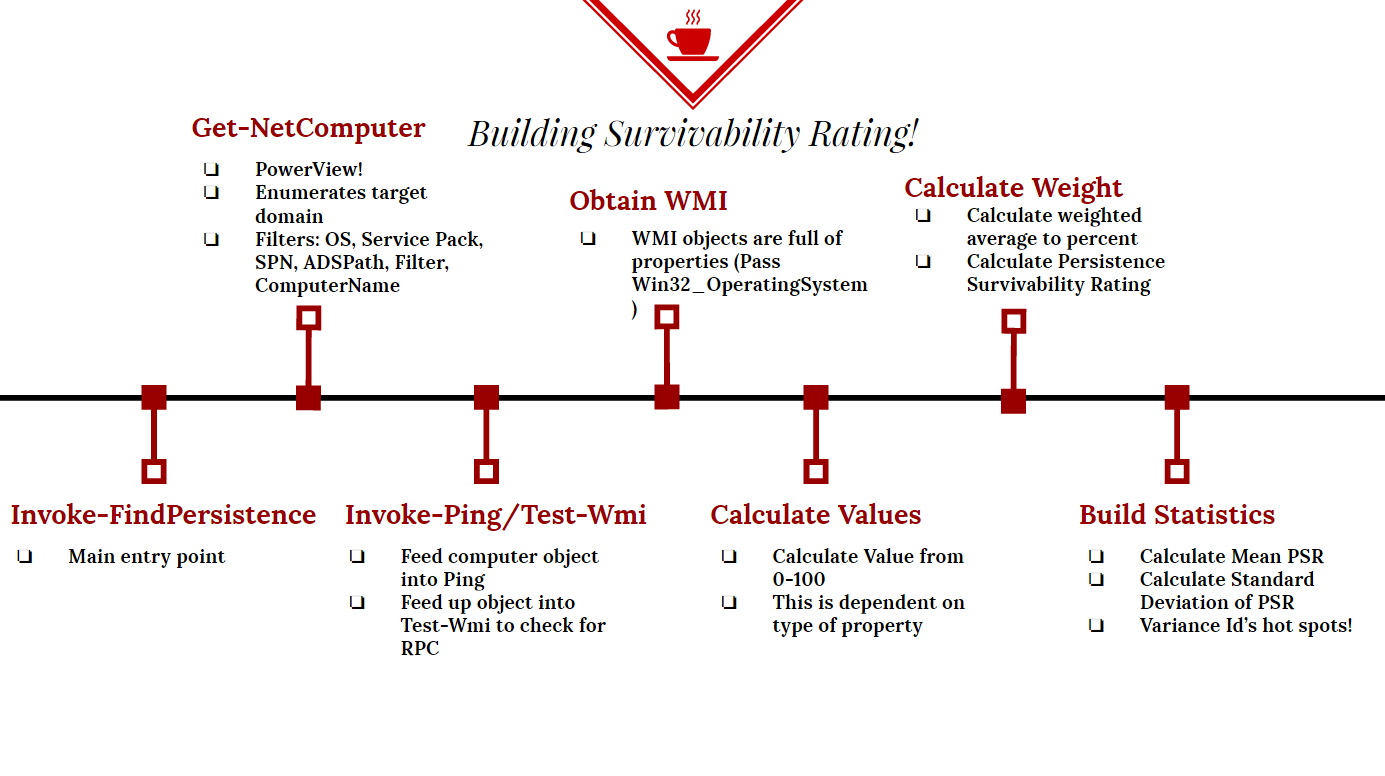 killswitch-gui/persistence-survivability
पॉवरशेल पर्सिस्टेंस लोकेटर
 lukebob-zz/c2-pwn
ज्ञात एक्सप्लॉइट चलाने के लिए C2 सर्वरों को डाउनलोड करने हेतु Shodan API का उपयोग करता है।
 maldevel/dicerosbicornis
एक पूर्ण विशेषताओं वाला विंडोज़ बैकडोर जो ईमेल को C&C सर्वर के रूप में उपयोग करता है
 maldroid/maldrolyzer
एंड्रॉइड मालवेयर (C&Cs, फोन नंबर आदि) से "कार्रवाई योग्य" डेटा निकालने के लिए सरल फ्रेमवर्क
 melardev/xeytanwxcpp-rat
निर्माणाधीन। C++ में wxWidgets का उपयोग करके लिखा गया RAT।
 staaldraad/fastfluxanalysis
DNS क्वेरी प्रतिक्रियाओं का उपयोग करके Fast-Flux और DGA का पता लगाने के लिए स्क्रिप्ट्स
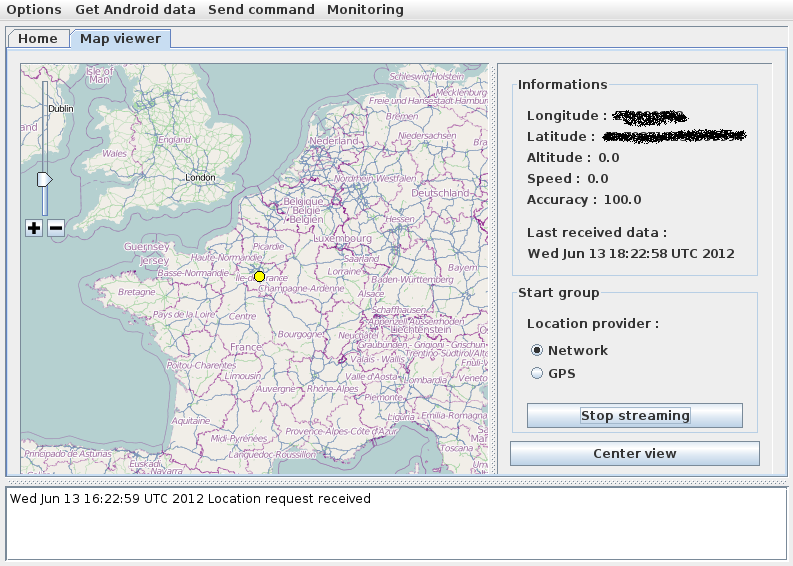
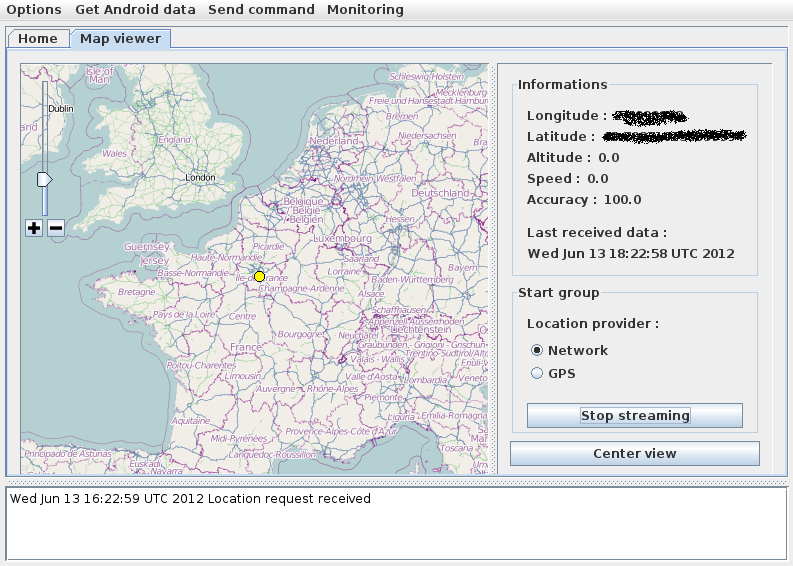 the404hacking/androrat
AndroRAT | एंड्रॉइड ओएस हैकिंग के लिए रिमोट प्रशासक उपकरण
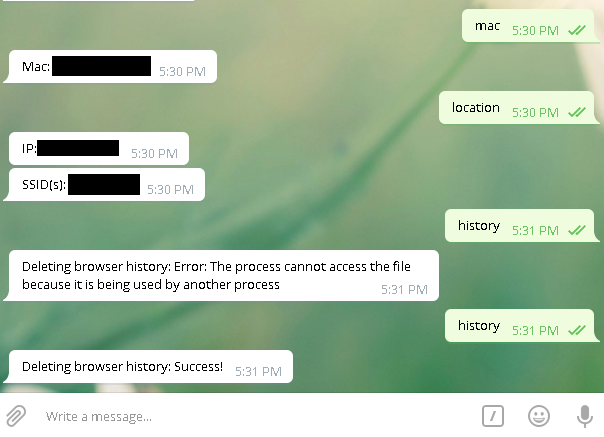 woj-ciech/social-media-c2
स्क्रिप्ट एक प्रूफ ऑफ कॉन्सेप्ट है कि सोशल मीडिया साइटों का उपयोग करके अपनी मशीन को कैसे नियंत्रित किया जाए।
 inquest/threatkb
YARA नियमों और C2 कलाकृतियों (IP, DNS, SSL) के लिए ज्ञान आधार कार्यप्रवाह प्रबंधन (इस समय ALPHA अवस्था में)
 bhanunamikaze/wp2shell-cve-2026-63030-poc
WP2Shell WordPress भेद्यता श्रृंखला के लिए PoC डिटेक्टर और सुरक्षित सत्यापनकर्ता: CVE-2026-63030 (REST batch-route confusion) + CVE-2026-60137…
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…