#1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित
 0x00jeff/cve-2025-27591
स्व-सफाई CVE-2025-27591 Poc जो passwd फ़ाइलों को संशोधित करने के बजाय रूट रिवर्स शेल प्रदान करता है
 hmnthabit/cve-2018-19320-lpe
CVE-2018-19320 के लिए Windows 10 x64 पर GIGABYTE ड्राइवरों (gdrv.sys) को लक्षित करने वाला स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट। SYSTEM तक…
 c411e/cve-2024-53691
CVE-2024-53691
 im-hanzou/msaper
CVE-2023-3076 में भेद्यता की जाँच और शोषण के लिए स्वचालित सामूहिक उपकरण - MStore API < 3.9.9 - अनधिकृत विशेषाधिकार वृद्धि (सामूहिक व्यवस्थापक जोड़ना…
 hui191/cve-2026-43499-aak-an00
Honor WIN RT (AAK-AN00) CVE-2026-43499 अस्थायी रूट - शोध नोट्स
 flipphoneguy/root-sonim-xp3800
एक ऐप जो CVE-2019-2215 को arm32 पर पोर्ट करता है और denylist + रूट ऐप इंस्टॉलर के साथ su बाइनरी को /sbin पर माउंट करता है। firehose/Magisk गाइड शामिल…
 xiaobailovesstirring/ghostlock-k419-adapter
4.19.152-perf+ Android कर्नेल के लिए GhostLock (CVE-2026-43499) अडैप्टर
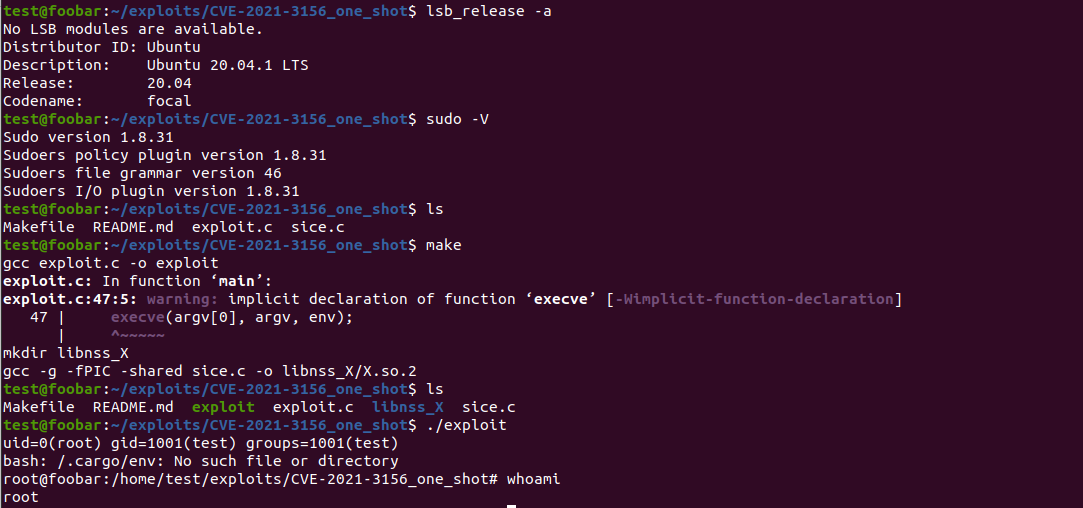 redhawkeye/sudo-exploit
CVE-2021-3156 - ubuntu 18.04 और 20.04 के लिए sudo exploit
 kiks7/cve-2020-27786-kernel-exploit
Linux कर्नेल के लिए CVE-2020-27786 का शोषण, जो userfaultd रेस कंडीशन का उपयोग करके use-after-free ट्रिगर करता है, msg_msg के माध्यम से कर्नेल एड्रेस…
 joehquak/mi8e5-unlocker-by-cve-2026-43499
मल्टी ओएस सपोर्ट: MacOS/Linux और Windows के लिए संस्करण, पूरी तरह से अंग्रेजी में अनुवादित
 whu-enjoy/cve-2016-5195
यहाँ कुछ डर्टी काउ (Dirty COW) भेद्यता शोषण कोड संरक्षित है।
 bytev0rtex/cve-2026-65330
iOS 26.6 के tmpfs setxattr हैंडलर में एक निश्चित PAC डाइवर्सिफायर बाईपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो यूज़रस्पेस से कमजोर साइनिंग पथ की पहुंच को…
 rogue-kdc/cve-2020-16939
CVE-2020-16939 विंडोज ग्रुप पॉलिसी DACL ओवरराइट विशेषाधिकार वृद्धि के लिए PoC कोड
 cssxn/cve-2017-0100
Windows के लिए स्थानीय विशेषाधिकार वृद्धि शोषण (CVE-2017-0100 / MS17-012)। सुरक्षा परीक्षण और भेद्यता सत्यापन के लिए अवधारणा-प्रमाण कार्यान्वयन…
 hackspeak/cve-2026-64564
SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing

 corelight/zerologon
Zeek पैकेज Zerologon का पता लगाने के लिए
 0xcyberstan/cve-2026-46215-poc
CVE-2026-46215 के लिए शोषण, Linux कर्नेल DRM GEM use-after-free स्थानीय विशेषाधिकार वृद्धि। रेसिंग, स्लैब स्प्रेइंग, और डर्टी पाइप-शैली फ़ाइल ओवरराइट…