
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 ntgabrielgomes/cve-2023-20564
CVE-2023-20564 के लिए Proof-of-concept एक्सप्लॉइट जो AMD Ryzen Master Driver IOCTL हैंडलर के ज़रिए मनमानी भौतिक मेमोरी रीड/राइट की क्षमता दर्शाता है,…
 abrewer251/cve-2025-62215_windows_kernel_pe
यह PoC विंडोज कर्नेल में एक रेस कंडीशन प्रदर्शित करता है जो डबल-फ्री भेद्यता उत्पन्न करता है, जिससे SYSTEM तक स्थानीय विशेषाधिकार वृद्धि संभव होती…
 n0w4n/cve-2019-14287
Sudo एक्सप्लॉइट
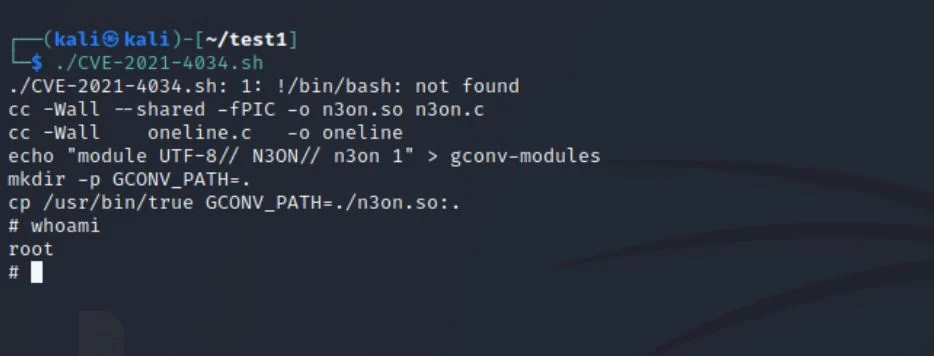 neonwhiterabbit/cve-2021-4034
# CVE-2021-4034 (Pwnkit) का शोषण करने वाली Bash स्क्रिप्ट, जो संवेदनशील Linux सिस्टम पर स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) के…
 peterpan0927/cve-2017-2370
Mac 10.12.2 पर
 kurtulusakyuz/ionstack_s21
Samsung Galaxy S21 पर CVE-2026-43499 को लक्षित करने वाला एक्सप्लॉइट चेन शोध
 redinpulse/cve-2026-84568
CVE-2026-84568 (रूट कोड निष्पादन तक fstype पथ ट्रैवर्सल) और CVE-2026-84570 (Gatekeeper बायपास) के लिए पुनरुत्पादनीय macOS automountd लैब PoC और…
 broskigx/oihk-pentesting
स्वायत्त बहु-एजेंट AI पेनेट्रेशन-टेस्टिंग इंजन: एक शासित टूल सैंडबॉक्स, एक अपरिवर्तनीय साक्ष्य-और-सत्यापन गेट, और एक पुनरुत्पादनीय सुरक्षा-एजेंट…
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC-प्रतिरूपण PoC। पैच किया गया SAN हैंडलिंग + MAQ-सुरक्षित खाता पुन: उपयोग।
 diemoeve/copyfail-rs
CopyFail (CVE-2026-31431): Linux कर्नेल पेज-कैश PrivEsc PoC + एकमात्र सार्वजनिक डिटेक्शन टूल। नया PAM प्रमाणीकरण-बायपास वेक्टर + Sigma/auditd/eBPF…
 al1ex/cve-2017-16995
CVE-2017-16995(Ubuntu स्थानीय विशेषाधिकार वृद्धि भेद्यता)
 c3l3si4n/pwnkit
CVE-2021-4034 भेद्यता के लिए PoC, जो polkit < 0.120 को प्रभावित करती है।
 jm33-m0/cve-2021-3156
Go-आधारित एक्सप्लॉइट CVE-2021-3156 के लिए, एक sudo हीप ओवरफ्लो भेद्यता जो Linux सिस्टम पर स्थानीय विशेषाधिकार वृद्धि को सक्षम बनाती है।
 chayewuu/prague-cve-2026-64560-os4.0
REDMI K90 Max (Android 17) पर CVE-2026-64560 के लिए कर्नेल UAF एक्सप्लॉइट चेन: posix-cpu-timers में रेस, KASLR लीक, cred ओवरराइट, और KernelSU मॉड्यूल…
 p3nt3st3r-star/cve-2026-8732-poc
मल्टी-थ्रेडेड मास स्कैनर है जो WordPress WP Google Map Pro में CVE-2026-8732 के लिए है। यह कमजोर साइटों पर नॉन्स निष्कर्षण, टोकन शोषण और छिपे हुए…
 zhangutah/security-research
Linux कर्नेल की प्रकट की गई कमज़ोरियों के लिए प्रूफ़-ऑफ़-कॉन्सेप्ट C कोड और राइटअप, जिनमें प्रति-CVE एक्सप्लॉइट स्रोत और तकनीकी विश्लेषण शामिल हैं।
 davidcarliez/cve-2026-66804-crossdevice-lpe
Windows CVE-2026-66804 के लिए स्थानीय विशेषाधिकार वृद्धि PoC जो CrossDevice DLL planting और SigmaPotato टोकन प्रतिरूपण का उपयोग करके SYSTEM प्रक्रिया…
 analyticeth/chronomaly-webos
CVE-2025-38352 LG webOS स्मार्ट टीवी (ARM64) के लिए कर्नेल शोषण। नवीन शोषण तकनीकों के साथ वास्तविक उपभोक्ता हार्डवेयर पर स्थायी रूट प्राप्त करता है।…








