

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
विशेषाधिकार वृद्धि — पृष्ठ 72 | Kitploit
श्रेणियाँ

विशेषाधिकार वृद्धि

समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
PEASS-ng preview#1

PEASS-ng

GitHubpeass-ng/peass-ng
20.3k2 दिन पहले
PrivescCheck preview#2

PrivescCheck

GitHubitm4n/privesccheck
3.9k22 दिन पहले
LinEnum preview#3

LinEnum

GitHubrebootuser/linenum
8.0k6 साल पहले
linux-smart-enumeration preview#4

linux-smart-enumeration

GitHubdiego-treitos/linux-smart-enumeration
4.0k6 महीने पहले
WinPwn preview#5

WinPwn

GitHubs3cur3th1ssh1t/winpwn
3.7k1 साल पहले
wesng preview#6

wesng

GitHubbitsadmin/wesng
4.9k6 दिन पहले
BeRoot preview#7

BeRoot

GitHubalessandroz/beroot
2.6k2 साल पहले
PowerUpSQL preview#9

PowerUpSQL

GitHubnetspi/powerupsql
2.7k1 साल पहले
Seatbelt preview#10

Seatbelt

GitHubghostpack/seatbelt
4.7k1 साल पहले
SharpUp preview#11

SharpUp

GitHubghostpack/sharpup
1.5k3 साल पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
4569 परिणाम
NT-AUTHORITY-SYSTEM-CONTEXT-RTCORE preview

NT-AUTHORITY-SYSTEM-CONTEXT-RTCORE

GitHuboffensive-panda/nt-authority-system-context-rtcore

यह एक्सप्लॉइट CVE-2019-16098 को फिर से बनाता है और उसका शोषण करता है जो ड्राइवर Micro-Star MSI Afterburner 4.6.2.15658 (उर्फ RTCore64.sys और…

privilege-escalationvulnerability-analysisexploitation+2
342 साल पहले
CVE-2026-97798_LPE_Windows preview

CVE-2026-97798_LPE_Windows

GitHubj0wii/cve-2026-97798_lpe_windows

CVE-2026-97798 PoC — SYSTEM तक WER Time Travel Debugging आर्ग्युमेंट इंजेक्शन (Windows 11 LPE), एक अनुकूली faultrep.dll रिज़ॉल्वर के साथ।

privilege-escalationvulnerability-analysisexploitation+3
1321 दिन पहले
XeytanWin32-RAT preview

XeytanWin32-RAT

GitHubmelardev/xeytanwin32-rat

कार्य प्रगति पर। RAT C++ में Win32 API का उपयोग करके लिखा गया।

privilege-escalationpersistence-mechanismsexploitation+8
207 साल पहले
CVE-2026-83991-writeup-and-poc preview

CVE-2026-83991-writeup-and-poc

GitHubkarollooool/cve-2026-83991-writeup-and-poc

प्रूफ-ऑफ-कॉन्सेप्ट जो विंडोज क्लाउड फाइल्स एक्सेस-चेक बायपास (CVE-2026-83991) का प्रदर्शन करता है, जो सुपरसीड सेमेन्टिक्स के माध्यम से रीड-ओनली फाइल…

privilege-escalationvulnerability-analysisexploitation+1
188 दिन पहले
CVE-2021-4034 preview

CVE-2021-4034

GitHubmebeim/cve-2021-4034

CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जो सरल C हेल्पर्स और एक शेल स्क्रिप्ट…
privilege-escalationexploit-frameworksvulnerability-analysis+2
364 साल पहले
pwnkit-exploit preview

pwnkit-exploit

GitHubpetergottesman/pwnkit-exploit

CVE-2021-4034 के pkexec में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) शोषण, जो एक proof-of-concept प्रदान करता है और कमजोर सिस्टम पर…

privilege-escalationvulnerability-analysisexploitation+2
384 साल पहले
sccmsqlclient preview

sccmsqlclient

GitHubsynacktiv/sccmsqlclient

SCCM वातावरण के लिए MSSQL क्लाइंट, जो टोह (reconnaissance), प्रबंधित क्लाइंट्स पर रिमोट PowerShell निष्पादन, और NAA क्रेडेंशियल्स तथा Azure AD ऐप…

privilege-escalationreconnaissanceexploitation+6
315 महीने पहले
Certi-Bhai preview

Certi-Bhai

GitHubincredibleindishell/certi-bhai

यहाँ AD CS शोषण से संबंधित सामग्री दी गई है
privilege-escalationpayload-generationexploitation+4
418 महीने पहले
CVE-2023-27326 preview

CVE-2023-27326

GitHubmalwareman007/cve-2023-27326

Parallels Desktop <18.1.1 के लिए VM Escape

privilege-escalationexploit-frameworksvulnerability-analysis+4
373 साल पहले
CVE-2021-29337 preview

CVE-2021-29337

GitHubrjt-gupta/cve-2021-29337

CVE-2021-29337 - MODAPI.sys (MSI Dragon Center) में विशेषाधिकार वृद्धि

privilege-escalationvulnerability-analysisexploitation+1
315 साल पहले
CVE-2021-3156 preview

CVE-2021-3156

GitHubmbcrump/cve-2021-3156

CVE-2021-3156 के बारे में नोट्स: Sudo में Heap-Based Buffer Overflow
privilege-escalationvulnerability-analysisexploitation+3
395 साल पहले
libput_user_exploit preview

libput_user_exploit

GitHubfi01/libput_user_exploit

CVE-2013-6282 कर्नेल शोषण जो कमजोर Linux सिस्टम पर स्थानीय विशेषाधिकार वृद्धि के लिए ptmx.fsync हैंडलर और uevent_helper स्ट्रिंग को अधिलेखित करता है।

privilege-escalationvulnerability-analysisexploitation+1
2713 साल पहले
vger preview

vger

GitHubjosephtlucas/vger

प्रमाणित जुपिटर इंस्टेंस के साथ इंटरैक्ट करने के लिए एक इंटरैक्टिव CLI एप्लिकेशन।
privilege-escalationpersistence-mechanismsexploitation+8
581 साल पहले
gsscred-race preview

gsscred-race

GitHubbazad/gsscred-race

CVE-2018-4331: iOS 11.2 पर GSSCred सिस्टम सेवा में रेस कंडीशन के लिए एक्सप्लॉइट।
privilege-escalationios-securityvulnerability-analysis+2
248 साल पहले
CVE-2026-20127---Cisco-SD-WAN-Preauth-RCE preview

CVE-2026-20127---Cisco-SD-WAN-Preauth-RCE

GitHubzerozenxlabs/cve-2026-20127---cisco-sd-wan-preauth-rce

CVE-2026-20127 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Cisco SD-WAN Manager/Controller में प्री-ऑथ RCE है, जो एडमिन एक्सेस और नेटवर्क कॉन्फ़िगरेशन…
privilege-escalationvulnerability-analysisexploitation+2
308 महीने पहले
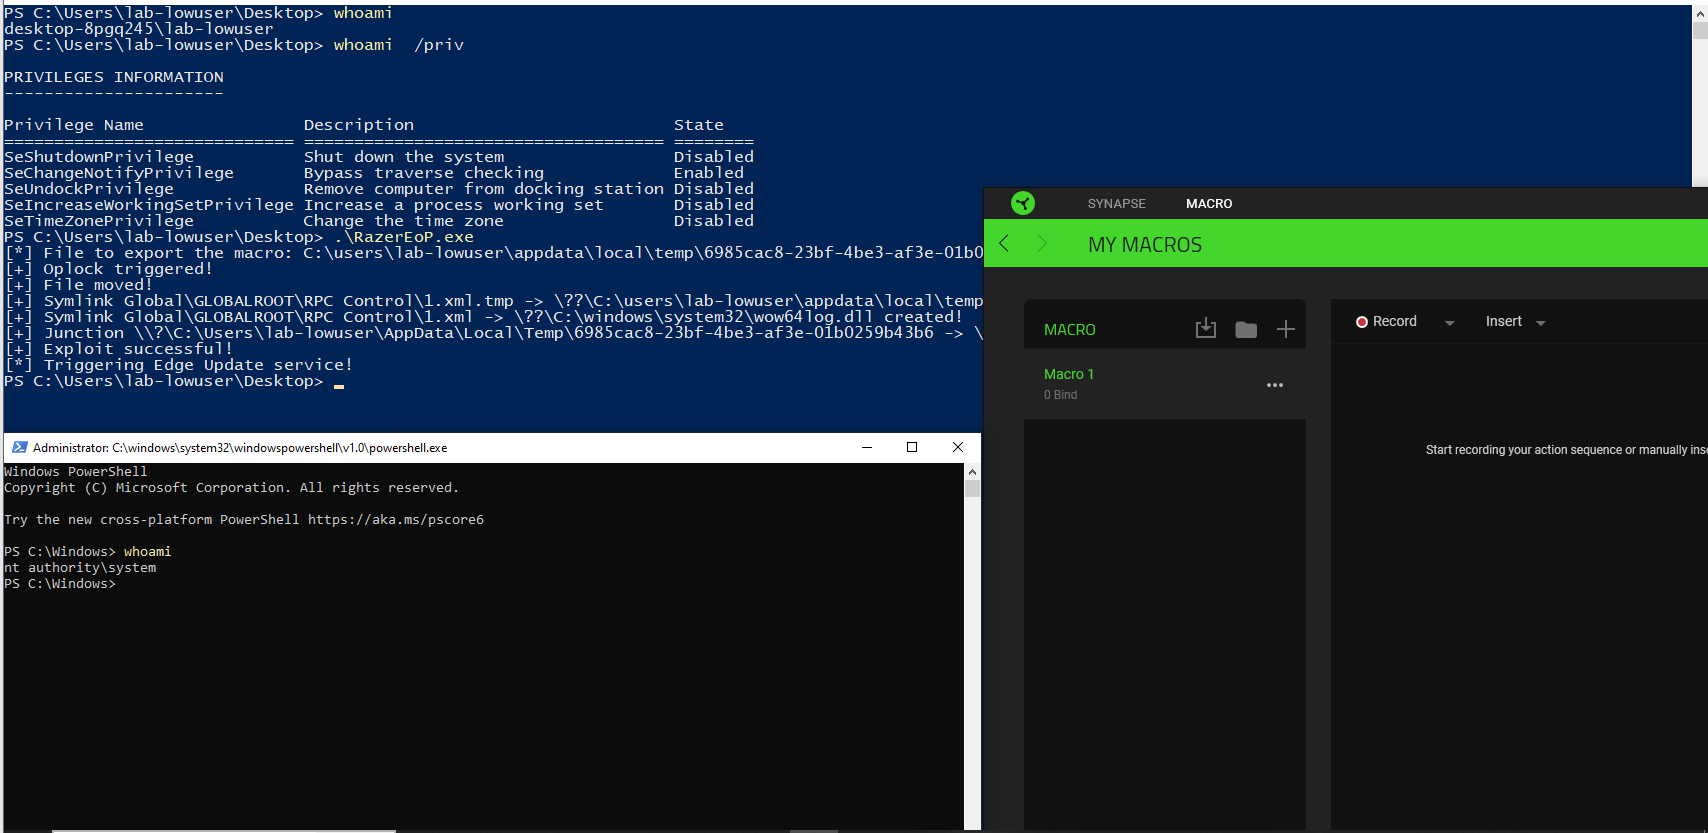
RazerEoP preview

RazerEoP

GitHubwh04m1001/razereop

Razer Synapse 3 Macro SYSTEM सेवा के माध्यम से मनमानी फ़ाइल हटाने/स्थानांतरण के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो प्रभावित संस्करणों पर स्थानीय…

privilege-escalationvulnerability-analysisexploitation
293 साल पहले
iQOO-Z9_5G-vivo-T3_5G-Root-GhostLock preview

iQOO-Z9_5G-vivo-T3_5G-Root-GhostLock

GitHubankitrawatgit/iqoo-z9_5g-vivo-t3_5g-root-ghostlock

iQOO Z9 5G और vivo T3 5G जेलब्रेक/रूट CVE-2026-43499 Android एप्लिकेशन और पेलोड। दोनों डिवाइस MediaTek Dimensity 7200 (MT6886) प्लेटफ़ॉर्म का उपयोग…

android-securityprivilege-escalationexploit-frameworks+3
202 महीने पहले
DSE-Patcher preview

DSE-Patcher

GitHubgmh5225/dse-patcher

विंडोज़ टूल जो कर्नेल वेरिएबल्स को पैच करके Driver Signature Enforcement को अक्षम करता है, जिससे परीक्षण और शोध के लिए अहस्ताक्षरित ड्राइवरों को लोड…

defensive-toolsprivilege-escalationpersistence-mechanisms+2
293 साल पहले
पिछला1…717273…100अगला




