
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 bazad/rootsh
OS X 10.10.5 के लिए CVE-2016-1828 के माध्यम से स्थानीय विशेषाधिकार वृद्धि।
 ghostbyt3/windriver-exp
इस रिपॉजिटरी में भेद्य विंडोज़ ड्राइवरों के लिए PoCs शामिल हैं।
 zerodaylab/powersploit
PowerSploit - एक PowerShell पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क
 dviros/rat-via-telegram
टेलीग्राम के माध्यम से विंडोज़ रिमोट पोस्ट-ब्रिच टूल
 enzolovesbacon/inficere
Mac OS X rootkit - सीखने के उद्देश्य के लिए
 panagioto/sharpexchangepriv
PrivExchange का एक C# कार्यान्वयन @_dirkjan द्वारा।
 ad0nis/ntlm_relay_gat
ntlmrelayx.py का उपयोग करके एनटीएलएम रिले शोषण को स्वचालित करता है, जो एसएमबी शेयर गणना, शेल निष्पादन, रहस्य डंपिंग, और मल्टी-थ्रेडेड सत्रों के…
 ripits-sec/couchpotato
Windows privilege escalation tool जो ETW और AMSI को patch करता है और SeImpersonatePrivilege का दुरुपयोग करने के लिए indirect syscalls का उपयोग करता…
 xaitax/totalrecall
यह उपकरण Windows 11 में Recall feature से डेटा निकालता और प्रदर्शित करता है, जो आपके PC की गतिविधि स्नैपशॉट्स के बारे में जानकारी तक पहुँचने का आसान…
 harryanon/r0ak
Windows कमांड-लाइन उपयोगिता जो प्रशासक संदर्भ से फ़ॉन्ट सत्यापन निष्पादन पुनर्निर्देशन तकनीक का उपयोग करके कर्नेल-मोड कोड को पढ़ने, लिखने और…
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater, Static Kitten समूह के हमलों में मुख्य पेलोड और पूरे प्रतिकूल अभियान की रीढ़ का प्रतिनिधित्व करता है।
 ze0r/cve-2018-8453-exp
cve-2018-8453 exp
 math1as/cve-2020-1337-exploit
CVE-2020-1337 Windows Print Spooler विशेषाधिकार वृद्धि
 jingmatrix/pixel-ksu-root
पिक्सेल डिवाइसेज़ के लिए रूट प्राप्त करने में सहायक CVE शोध और एक्सप्लॉइट्स
 raffaele-forte/climber
यूनिक्स/लिनक्स सिस्टम्स को प्रिविलेज एस्केलेशन के लिए जाँचें
 synacktiv/dlhell
स्थानीय और दूरस्थ Windows DLL प्रॉक्सिंग
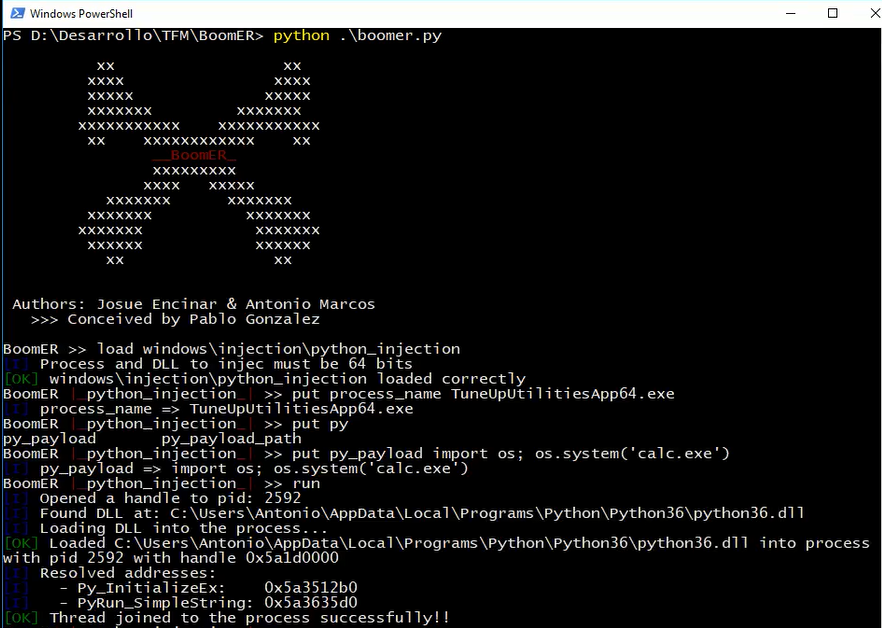 josue87/boomer
स्थानीय कमजोरियों का शोषण करने के लिए ढांचा
 fortra/cve-2022-37969
CVE-2022-37969 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Windows कॉमन लॉग फ़ाइल सिस्टम ड्राइवर स्थानीय विशेषाधिकार वृद्धि। यह हीप स्प्रे, टोकन…








