
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 dylandavis1/dscourier
प्रूफ-ऑफ-कॉन्सेप्ट टूल जो WinGet Configuration COM API का उपयोग करके Microsoft-हस्ताक्षरित बाइनरी के माध्यम से DSC कॉन्फ़िगरेशन लागू करता है, जो रेड…
 sinsinology/cve-2024-29849
Veeam Backup Enterprise Manager प्रमाणीकरण बायपास (CVE-2024-29849)
 ricardojoserf/whoamialternatives
whoami का उपयोग किए बिना वर्तमान उपयोगकर्ता नाम प्राप्त करने के विभिन्न तरीके
 0xdezzy/cve-2019-11539
Pulse Secure Connect में Post-Auth RCE भेद्यता के लिए Exploit
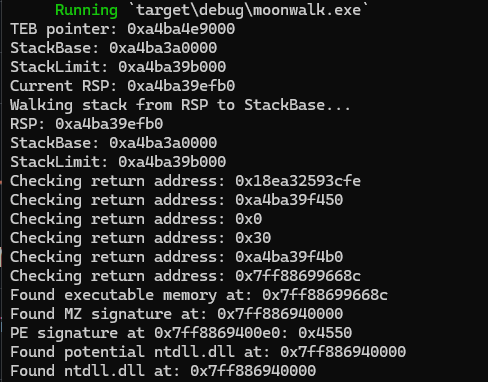 teach2breach/moonwalk
PEB WALK के बिना DLL आधार पते खोजें
 nccgroup/scomdecrypt
SCOMDecrypt एक उपकरण है जो SCOM सर्वरों से संग्रहीत RunAs क्रेडेंशियल्स को डिक्रिप्ट करने के लिए है।
 je5442804/wptaskscheduler_cve-2024-49039
WPTaskScheduler RPC Persistence & CVE-2024-49039 द्वारा Task Scheduler
 rotarydrone/globalunprotect
GlobalProtect कॉन्फ़िगरेशन और कुकी फ़ाइलों को डिक्रिप्ट करें।
 goichot/cve-2020-3153
Cisco AnyConnect < 4.8.02042 पथ भ्रमण के माध्यम से विशेषाधिकार वृद्धि
 secnigma/cve-2021-3560-polkit-privilege-esclation
स्वचालित Bash PoC CVE-2021-3560 polkit विशेषाधिकार वृद्धि के लिए। dbus समय हमले का शोषण करके एक sudo उपयोगकर्ता को इंजेक्ट करता है और कमजोर Linux…
 horizon3ai/vrealizeloginsightrce
VMSA-2023-0001 में वर्णित कमजोरियों का उपयोग करके RCE के लिए POC
 almorabea/polkit-exploit
polkit के साथ विशेषाधिकार वृद्धि - CVE-2021-3560
 mncoppola/rpef
उपभोक्ता/SOHO राउटरों के लिए स्टॉक फर्मवेयर इमेज में बैकडोर डालने की प्रक्रिया को सरल और तेज़ बनाता है
 papermtn/gitlab-watchman
GitLab में उजागर रहस्यों और व्यक्तिगत डेटा को ढूँढना
 davidtavarez/pinky
पिंकी - PHP मिनी RAT (रिमोट एडमिनिस्ट्रेशन टूल)
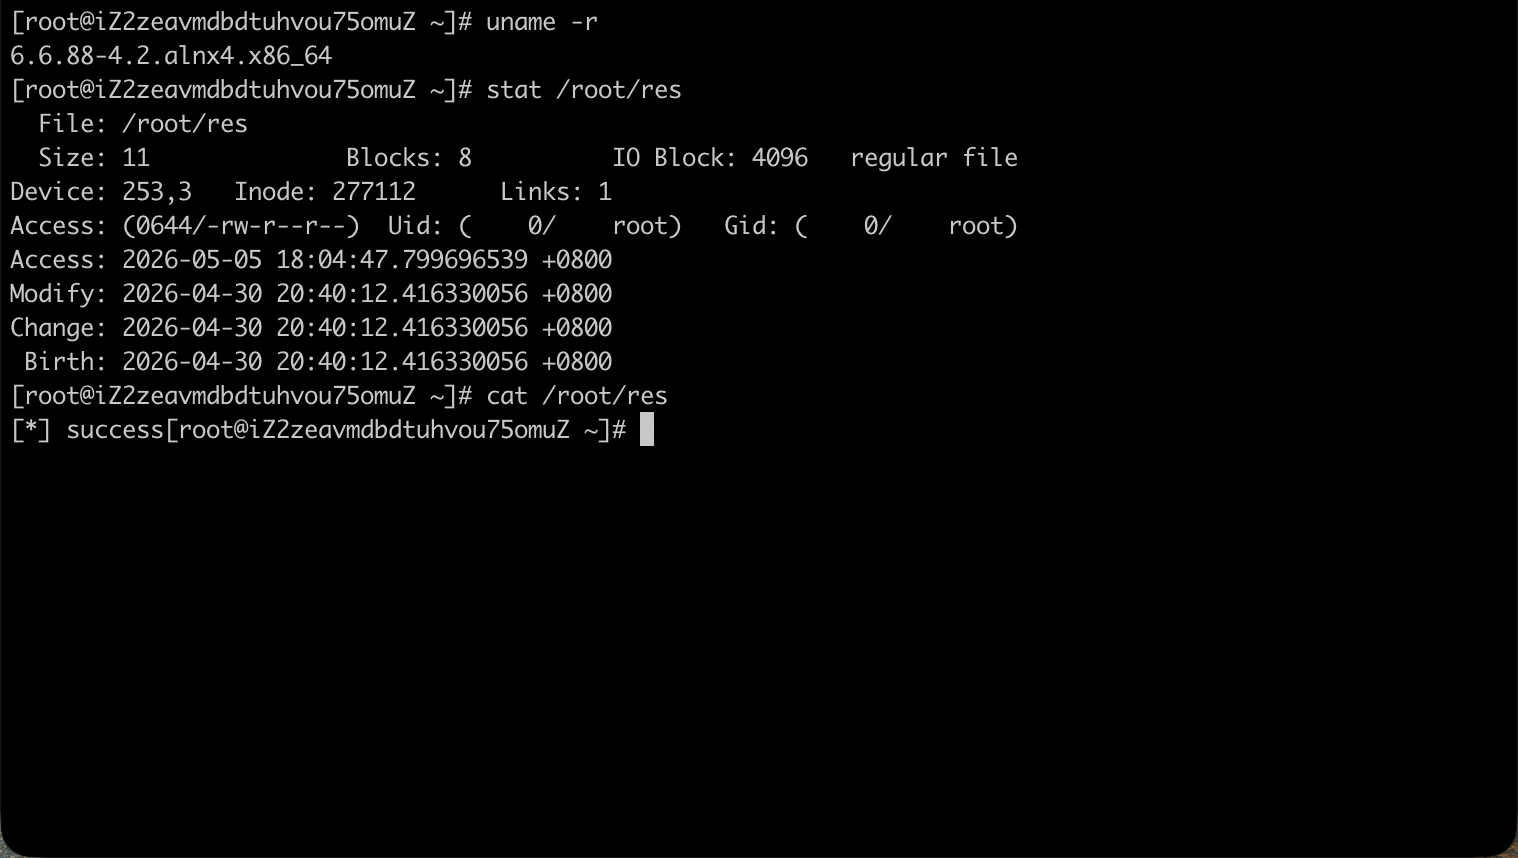 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: CVE-2026-31431 पेज-कैश भ्रष्टाचार + साझा इमेज लेयर्स के माध्यम से Kubernetes पर पूरी तरह से अनप्रिविलेज्ड कंटेनर एस्केप से नोड-स्तरीय कोड…
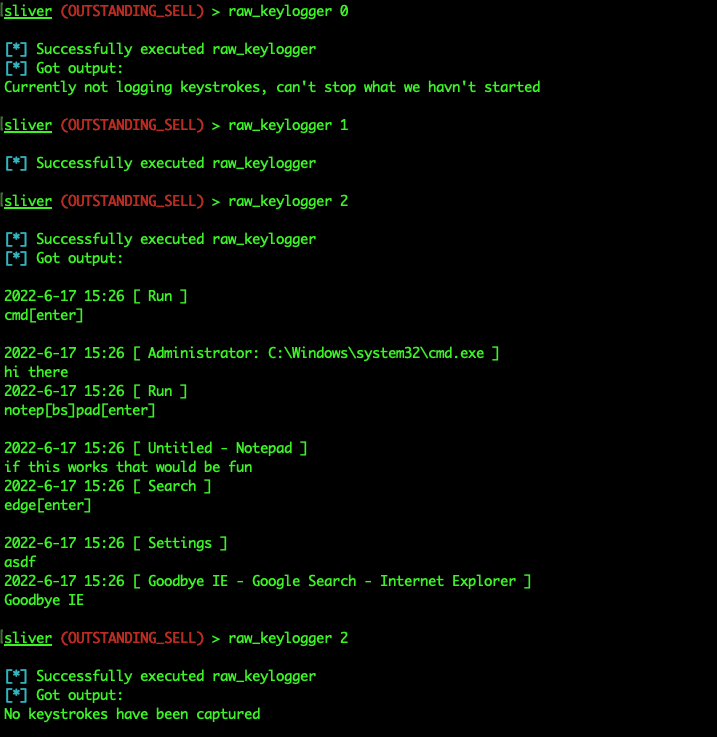 trustedsec/sliverkeylogger
Sliver C2 implant framework के लिए Windows keylogging मॉड्यूल, जो कीस्ट्रोक्स को कैप्चर करने हेतु Raw Input का उपयोग करता है और ऑपरेटरों को start,…
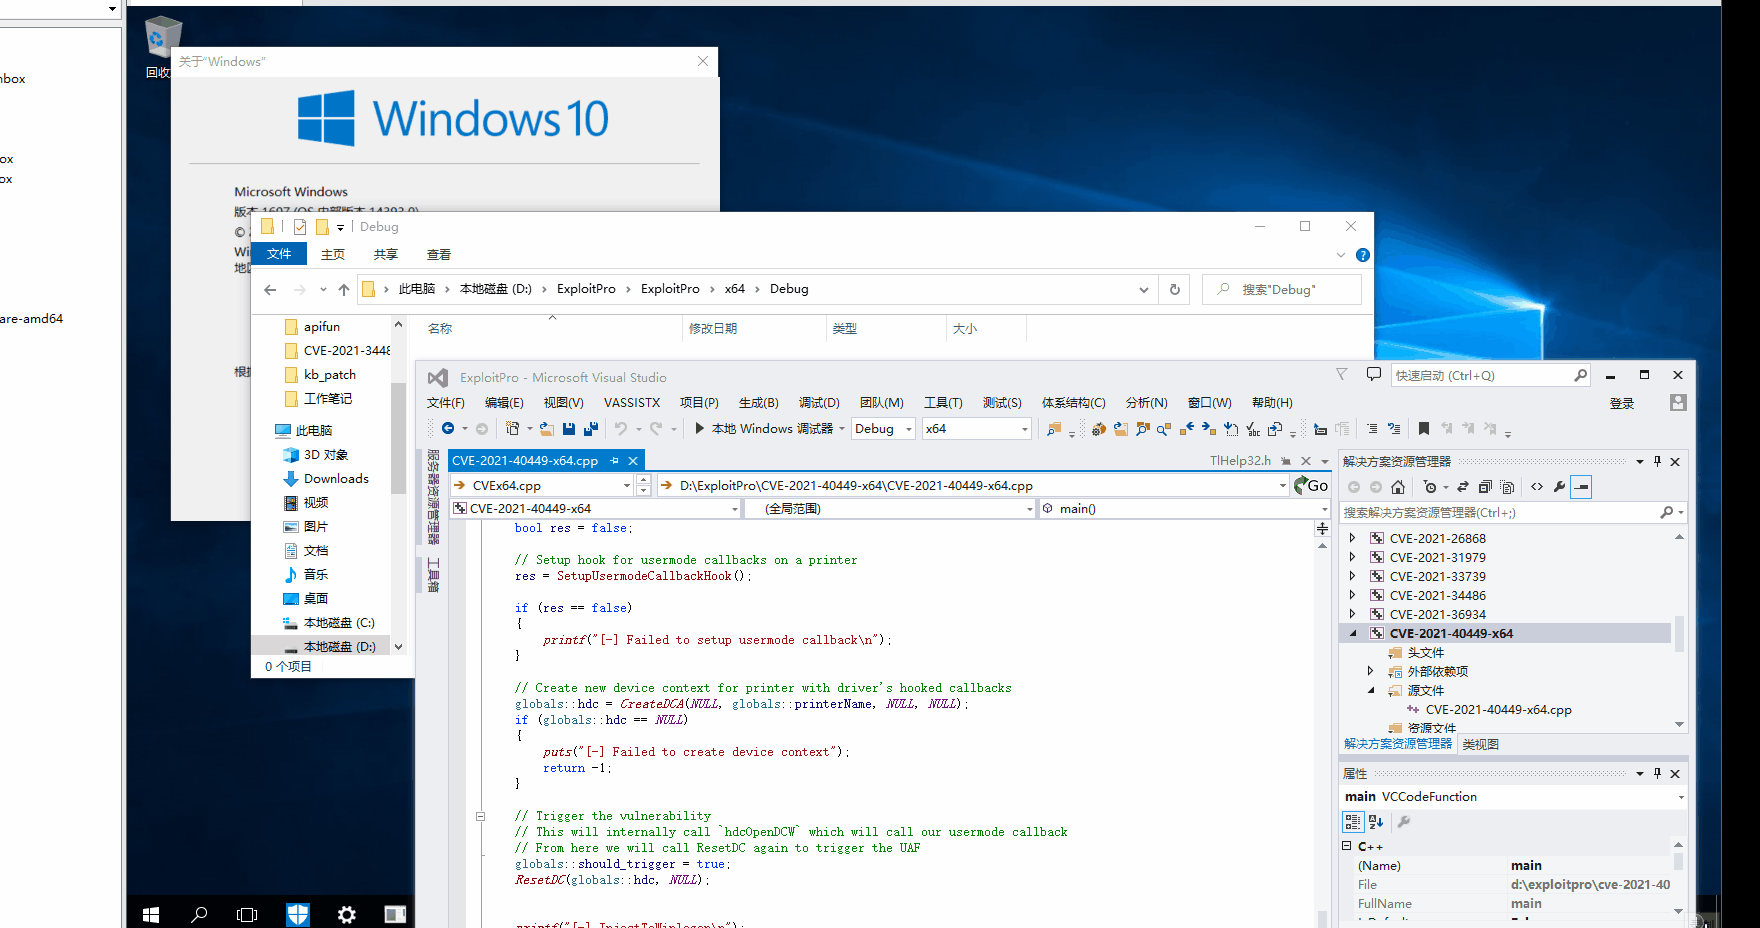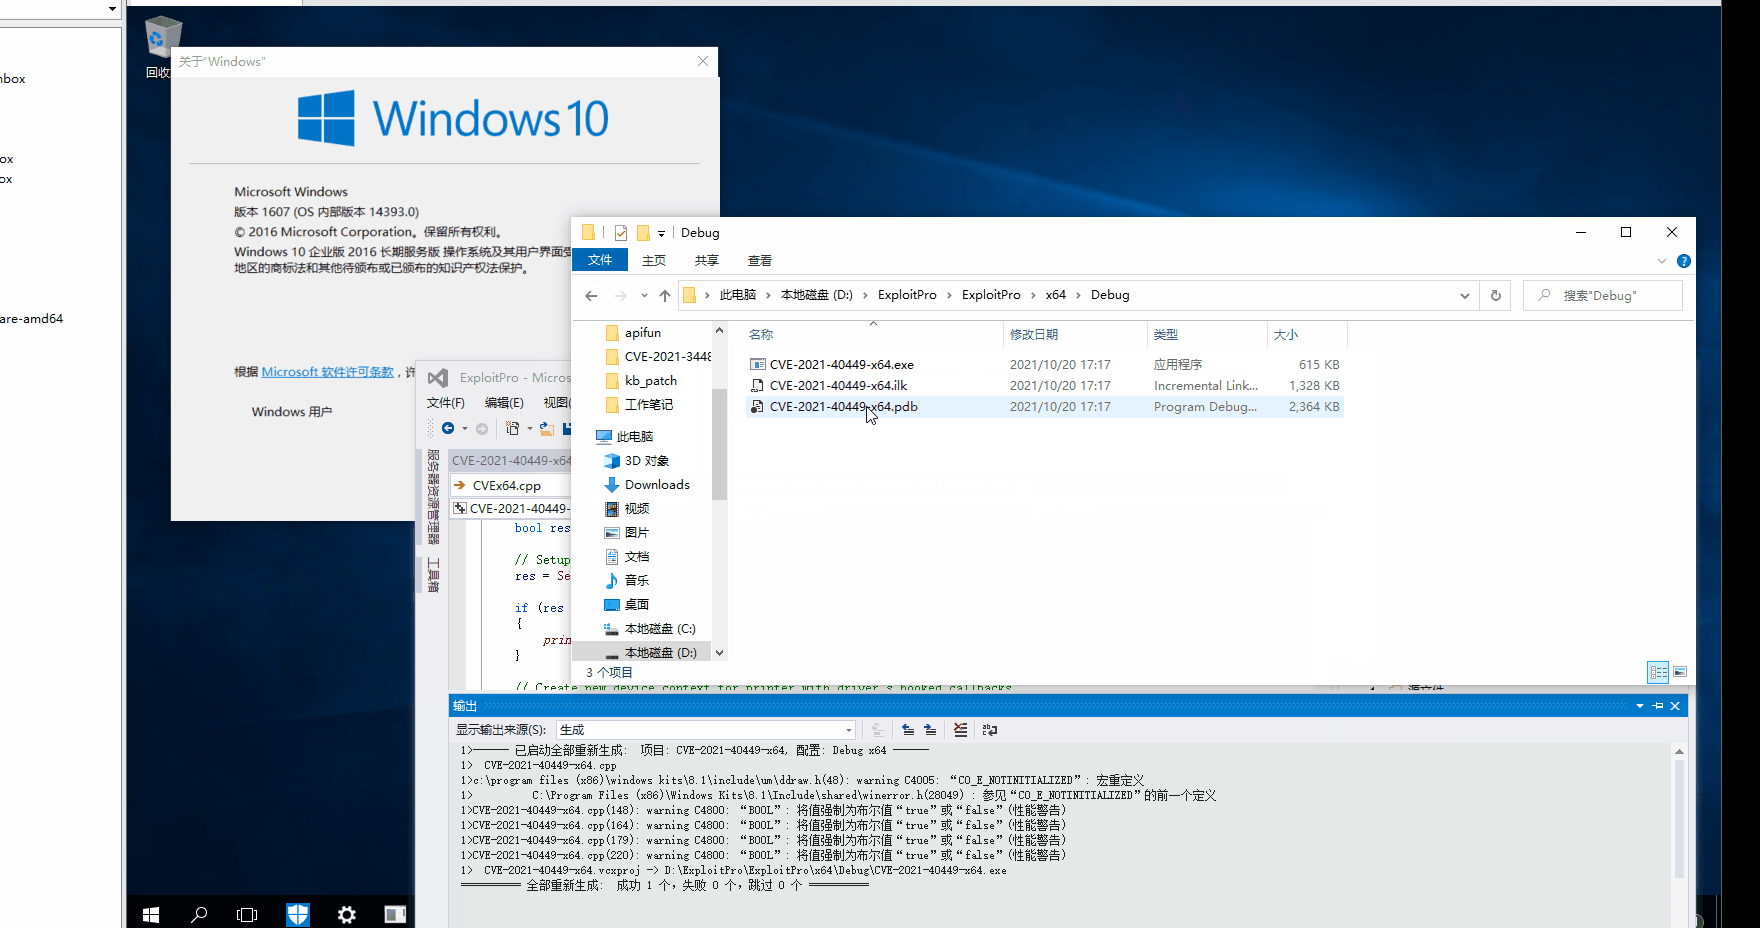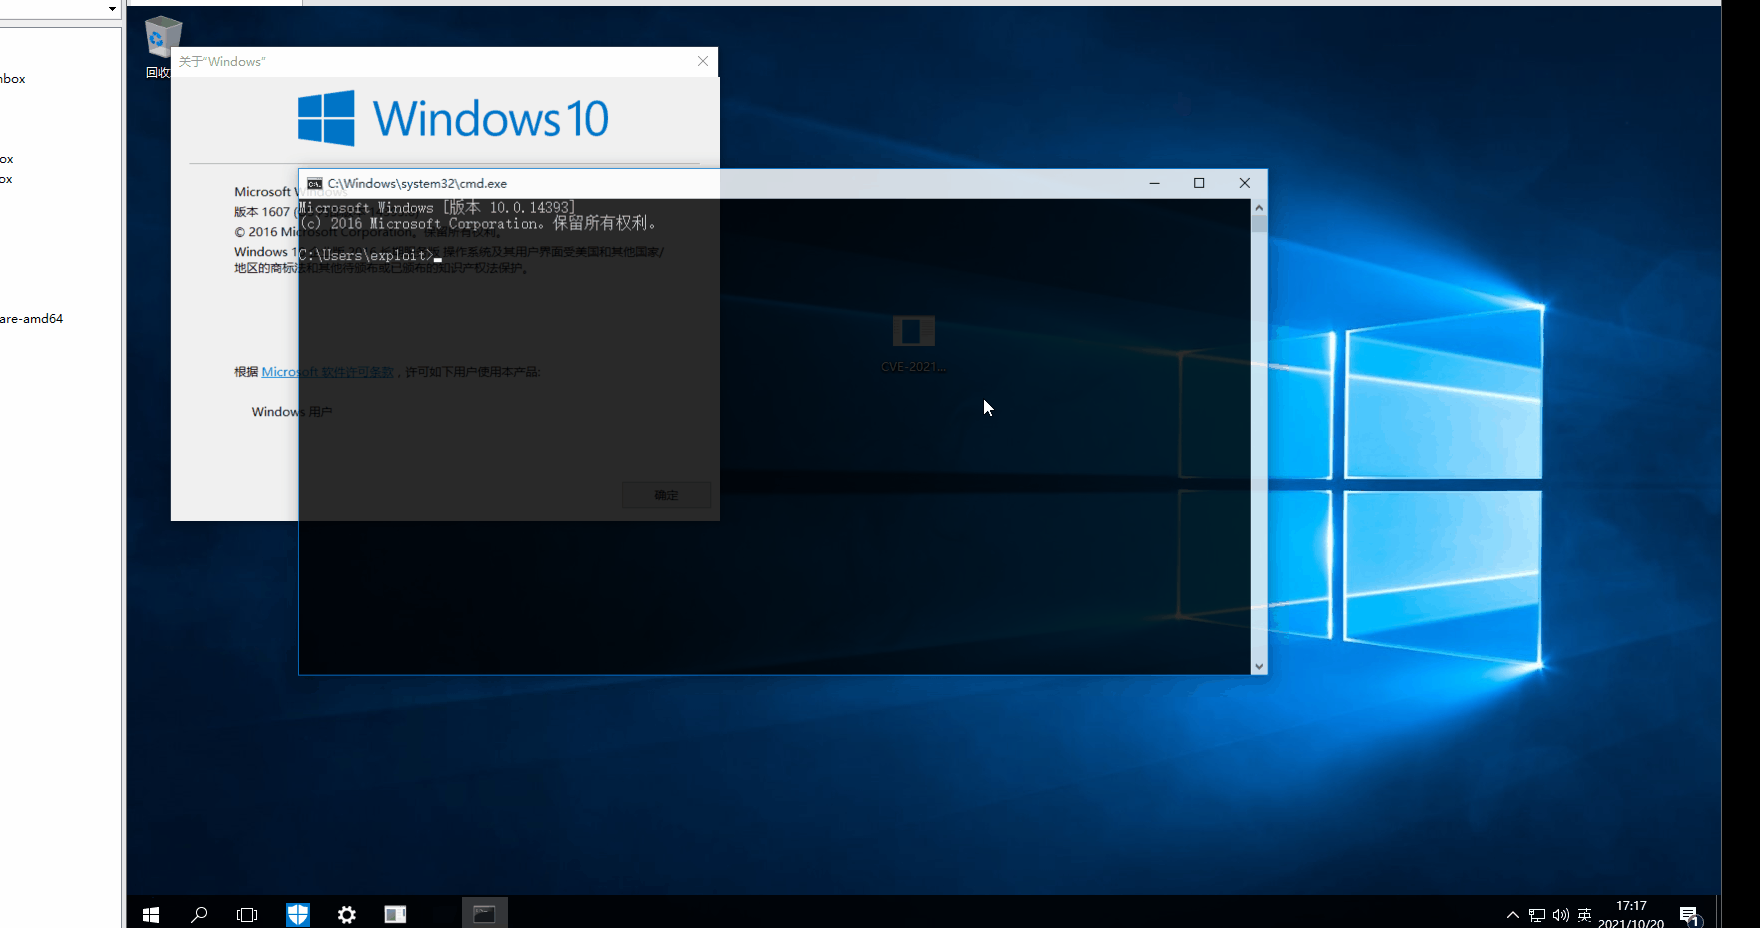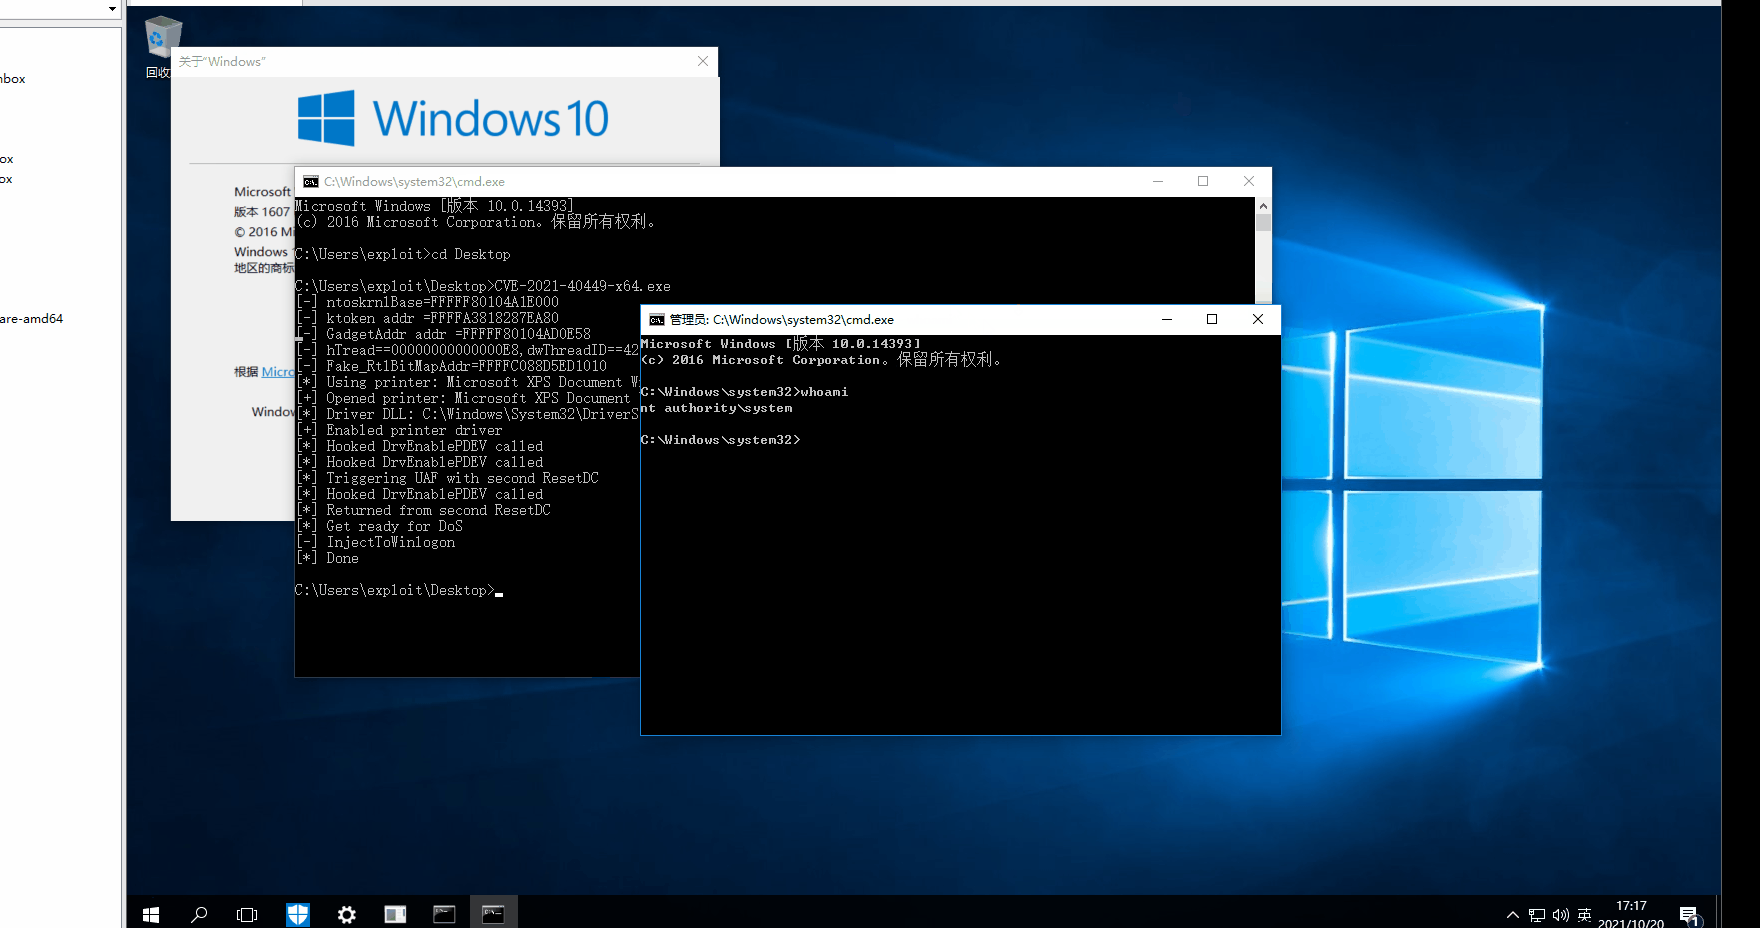 kalendsi/cve-2021-40449-exploit
windows 10 14393 LPE








