
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 s3cur3th1ssh1t/sharpimpersonation
एक उपयोगकर्ता प्रतिरूपण उपकरण - Token या Shellcode इंजेक्शन द्वारा
 matheuzsecurity/d3m0n1z3dshell
Demonized Shell लिनक्स में स्थायित्व के लिए एक उन्नत उपकरण है।
 x-spy/cve-2026-43499-popsicle
CVE-2026-43499 Implementation for 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k
 darkoperator/mimikatz-missing-manual
विंडोज पहचान, केरबेरोस और PKI आंतरिकी पर व्यापक स्व-गति मैनुअल, जिसमें क्रेडेंशियल डंपिंग, टिकट जालसाजी, डोमेन स्थायित्व, और रेड और ब्लू टीमों के लिए…
 hanakim3945/bl_sbx
itunesstored और bookassetd सैंडबॉक्स एस्केप
 gosecure/wsuspicious
विंडोज़ पर असुरक्षित WSUS कनेक्शनों का मैन-इन-द-मिडल प्रॉक्सी के माध्यम से शोषण करने वाला स्थानीय विशेषाधिकार वृद्धि उपकरण, जो SYSTEM विशेषाधिकारों…
 stong/cve-2020-15368
CVE-2020-15368, उर्फ "एक संवेदनशील ड्राइवर का शोषण कैसे करें"
 itm4n/pplcontrol
प्रक्रिया सुरक्षा स्तरों (PP/L) को सूचीबद्ध करने, प्राप्त करने, सेट करने, सुरक्षित करने और असुरक्षित करने के लिए विंडोज उपकरण, डिबगिंग, निरीक्षण और…
 senzee1984/edrprison
EDR एजेंटों को टेलीमेट्री भेजने से रोकने के लिए एक वैध WFP कॉलआउट ड्राइवर का लाभ उठाएं।
 yunuscadirci/callstranger
Callstranger (CVE-2020-12695) के लिए भेद्यता जाँचक
 lloydlabs/delete-self-poc
डिस्क पर लॉक की गई फ़ाइल, या वर्तमान में चल रहे एक्ज़ीक्यूटेबल को हटाने का एक तरीका।
 elliotkillick/ldrlockliberator
जब DLLMain ही एकमात्र रास्ता हो
 aniqfakhrul/cve-2026-54121
Certighost POC
 omergunal/hackerbot
हैकर सहायक के साथ चैट करें
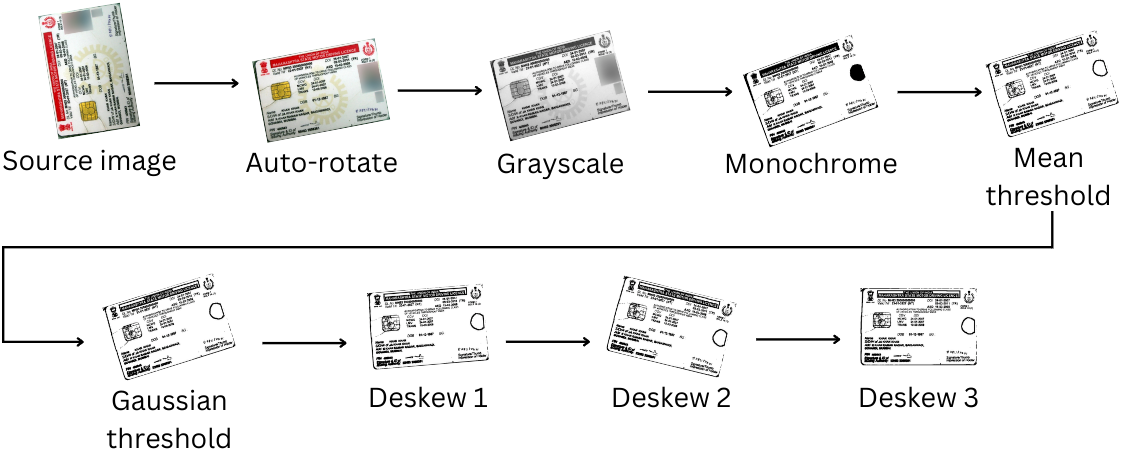 redhuntlabs/octopii
एक AI-संचालित व्यक्तिगत पहचान योग्य जानकारी (PII) स्कैनर।
 print3m/dllshimmer
DLL अपहरण को आसानी से हथियार बनाएं। किसी भी DLL में किसी भी फ़ंक्शन को बैकडोर करें।
 mazen160/shennina
AI के साथ होस्ट एक्सप्लॉइटेशन को स्वचालित करना
 antoniococo/sspiuacbypass
यूएसी को एसएसपीआई डेटाग्राम कॉन्टेक्स्ट के साथ बायपास करना








