
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 ochebotar/copy-fail-cve-2026-31431-detection-probe
सुरक्षित पहचान उपकरण CVE-2026-31431 "Copy Fail" और CVE-2026-43284 "Dirty Frag" के लिए — Linux कर्नेल के algif_aead मॉड्यूल में एक स्थानीय विशेषाधिकार…
 royayub/cve-2026-31431
स्थानीय विशेषाधिकार वृद्धि। चल रहे उपयोगकर्ता का UID /etc/passwd के पेज कैश में 0 पर बदल देता है, फिर रूट शेल के लिए su को आमंत्रित करता है।
 insomnisec/detections-cve-2026-31431
CVE-2026-31431 Linux कर्नेल LPE भेद्यता (Copy Fail) के लिए डिटेक्शन नियम, YARA हस्ताक्षर, auditd/Wazuh नियम और MISP इवेंट टेम्पलेट। IoC, शमन चरण और…
 maxime288/cve-2026-31431-copy-fail-r-pertoire-de-pr-vention
CVE-2026-31431 के लिए रक्षात्मक अनुसंधान भंडार, AF_ALG, splice(), और authesn के माध्यम से पेज कैश भ्रष्टाचार के माध्यम से Linux कर्नेल स्थानीय…
 pysectools/cve-2026-3629
वर्डप्रेस विशेषाधिकार वृद्धि जाँचक
 xshadow-here/cve-2026-8181
CVE-2026-8181 | बर्स्ट स्टैटिस्टिक्स 3.4.0 - 3.4.1.1 - प्रमाणीकरण बाईपास से व्यवस्थापक खाता अधिग्रहण
 pithase/asm-copyfail
CVE-2026-31431 (Copy Fail) — x86-64 असेंबली में विश्लेषण और विकास | x86-64 असेंबली में विश्लेषण और विकास
 st4rburn/rootremover
CVE-2026-31431 का उपयोग करके रूट पासवर्ड को अस्थायी रूप से हटा देता है
 adityasingh108/cve-2026-31431-metasploit-exploit
CVE-2026-31431 ("Copy Fail") के लिए स्वचालित Metasploit पोस्ट-एक्सप्लॉइटेशन मॉड्यूल। यह Linux कर्नेल AF_ALG सबसिस्टम में एक नियतात्मक तर्क दोष को…
 studiogangster/cve-2026-46333
प्रिविलेज्ड SUID प्रक्रियाओं से `pidfd_getfd(2)`-आधारित फ़ाइल डिस्क्रिप्टर लीकेज पर शोध। OpenSSH `ssh-keysign` के विरुद्ध रेस-कंडीशन FD कैप्चर और…
 0xblackash/cve-2026-46333
CVE-2026-46333
 exploiteoom/cve-2026-46300
लिनक्स कर्नेल रूट एक्सप्लॉइट
 usmansec/-cve-2021-4034
CVE-2021-4034 (PwnKit) स्थानीय विशेषाधिकार वृद्धि के लिए pkexec/polkit में नियंत्रित प्रूफ-ऑफ-कॉन्सेप्ट मूल्यांकन और शोषण रिपोर्ट, फोरेंसिक साक्ष्य,…
 st4rburn/public-passwd
किसी भी उपयोगकर्ता का पासवर्ड बदलने के लिए CVE-2026-46333 और CVE-2026-31431 का उपयोग करें।
 mym0us3r/dirty-frag-detection-with-wazuh-4.14.4
Wazuh 4.14.4 डिटेक्शन नियम CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) के लिए - पेज कैश राइट के माध्यम से Linux स्थानीय विशेषाधिकार वृद्धि
 rauljvc8/exploit-dirty-cow
DirtyCow कर्नेल शोषण (CVE-2016-5195) को नियंत्रित वातावरण में पुनरुत्पादित करने वाली विशेषाधिकार वृद्धि प्रयोगशाला। इसमें कमजोर सेटअप, शोषण निष्पादन,…
 joaoaugustom/ipfire_2.25_rce_authenticated
यह एक्सप्लॉइट CVE-2021-33393 पर आधारित है और इसे Mücahit Saratar के मूल एक्सप्लॉइट के ऊपर बनाया गया है, जिसे रूट विशेषाधिकारों के साथ रिवर्स शेल…
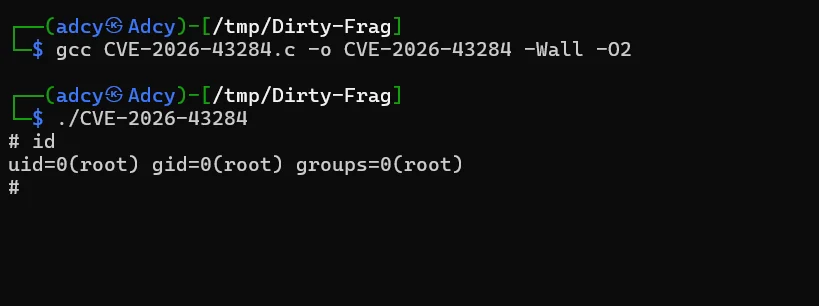 cyber-niz/dirty-frag
CVE-2026-43284 (Dirty Frag) के लिए C प्रमाण-अवधारणा शोषण, एक Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि जो भेद्य प्रणालियों पर रूट प्राप्त करने के लिए…








