
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
CVE-2024-21413 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक गंभीर Outlook RCE भेद्यता जो तैयार किए गए file:// लिंक के माध्यम से NetNTLMv2 हैश लीक करती…
 xshadow-here/cve-2026-8732
WP Maps Pro <= 6.1.0 - बिना प्रमाणीकरण के विशेषाधिकार वृद्धि एडमिनिस्ट्रेटर खाता निर्माण के माध्यम से
 ammaraskar/vscode-github-token-grab-extension
VSCode से github token प्राप्त करने के लिए एक्सटेंशन
 imperialx1104/simple-ctf-writeup
पेशेवर TryHackMe Simple CTF वॉकथ्रू जिसमें एन्यूमरेशन, CMS Made Simple SQL इंजेक्शन (CVE-2019-9053), क्रेडेंशियल रिकवरी, SSH एक्सेस, Vim के माध्यम से…
 nefhara/cve-2022-26923
स्वचालित CVE-2022-26923 शोषण (Certifried)
 vnescape/zygote-cve-2024-31317
यह एक टूलकिट है जो CVE-2024-31317 का उपयोग करके ADB के माध्यम से निजी ऐप डेटा निकालता है या किसी ऐप के UID के साथ एक शेल स्पॉन करता है।
 bsauce/kernel-exploit-factory
Linux kernel CVE exploit विश्लेषण रिपोर्ट और संबंधित डिबग वातावरण। अब आपको Linux kernel संकलित करने और अपना वातावरण कॉन्फ़िगर करने की आवश्यकता नहीं…
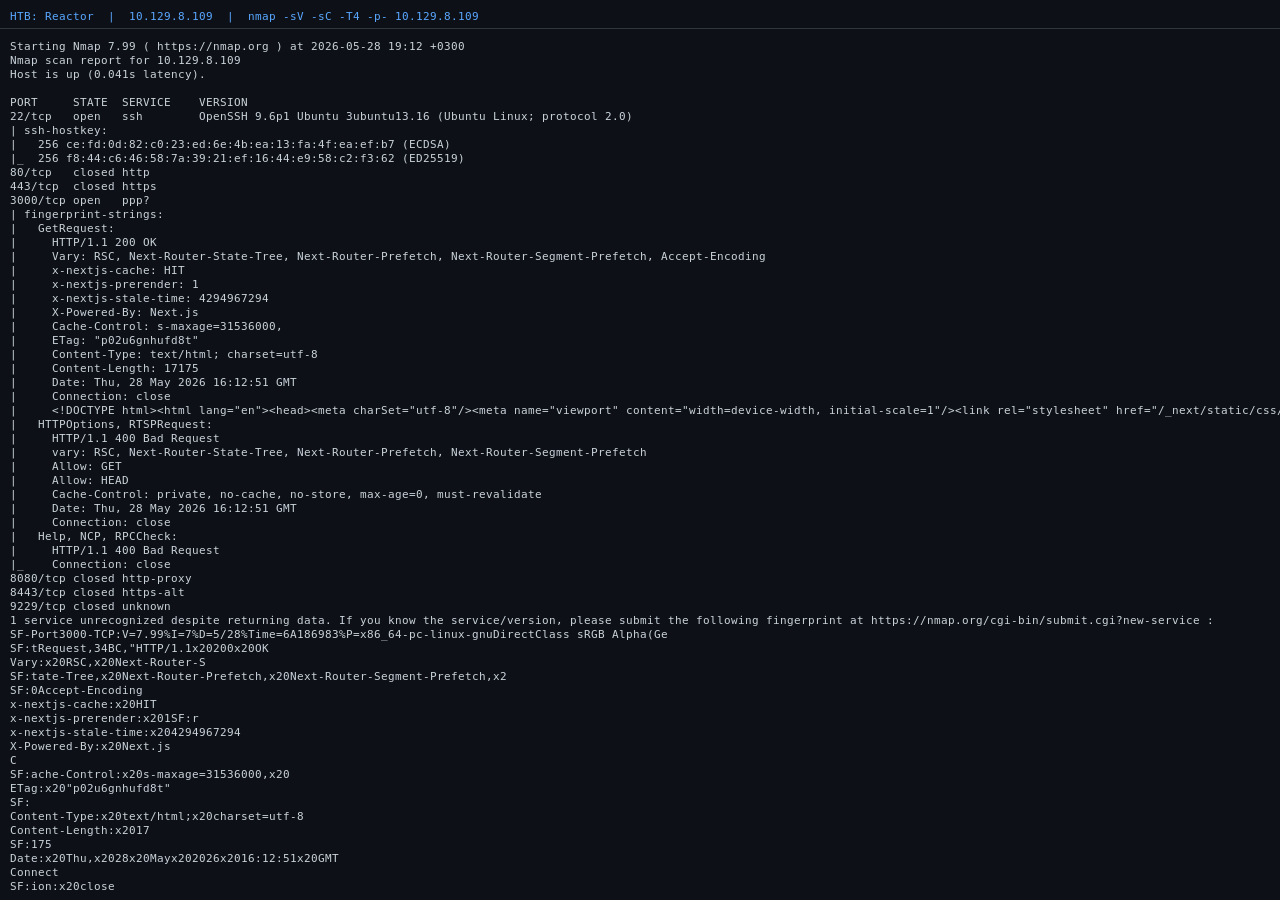 sonnycroco/htb-reactor-linux-machine-walkthrough
HTB की Reactor मशीन का पूर्ण वॉकथ्रू — shell प्राप्त करने के लिए CVE-2025-55182 का शोषण करें, फिर उजागर Node.js डिबगर के माध्यम से root प्राप्त करें।…
 songzzzz/cve-2026-31431
aarch64 और x64 python POC
 benzamir/cve-2026-7791
Amazon WorkSpaces में TOCTOU और Arbitrary File Write के माध्यम से स्थानीय विशेषाधिकार वृद्धि
 koshmare-blossom/pintheft-asm
PinTheft (CVE-2026-43494) का एक x86_64 ASM कार्यान्वयन
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE शून्य-क्लिक RCE शोषण का पता चला (CVE-2025-21298) Walkthrough
 ryan2929/cve-2026-31431
लिनक्स कर्नेल जीरो-डे (CVE-2026-31431) के लिए सार्वजनिक एक्सप्लॉइट जो 2017 से वितरणों पर स्थानीय विशेषाधिकार वृद्धि को रूट तक सक्षम बनाता है। इसमें…
 mein-0/cve-2026-0828
CVE-2026-0828 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Safetica ProcessMonitorDriver.sys में एक BYOVD कमजोरी जो IOCTL दुरुपयोग और टोकन डुप्लिकेशन के…
 ambionics/cve-2026-9082-drupal-postgresql-rce
CVE-2026-9082 के लिए शोषण, एक Drupal JSON:API PostgreSQL SQL इंजेक्शन जो प्रीलोड लाइब्रेरी के माध्यम से RCE तक बढ़ जाता है, परीक्षण के लिए स्थानीय…
 gtfobins/gtfobins.github.io
GTFOBins एक संग्रहित सूची है Unix-जैसे निष्पादनीयों की जिनका उपयोग गलत तरीके से कॉन्फ़िगर किए गए सिस्टमों में स्थानीय सुरक्षा प्रतिबंधों को बायपास…
 the-snek-initiative/snek_equinox
एक काल्पनिक EDR Spoofer को होस्ट करने वाला रिपॉजिटरी, जैसा कि मूल रूप से Nightmare-Eclipse द्वारा खोजा गया था।
 aldawli/cve-2021-34527-
प्रिंटनाइटमेयर रिपोर्ट








