
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 paradoxis/dnsrpc-bof
बीकन ऑब्जेक्ट फ़ाइल (BOF) कार्यान्वयन dnscmd.exe कार्यक्षमता का, जिसका उपयोग MS-DNSP का उपयोग करके ServerLevelPluginDll एज का शोषण करके ADIDNS सर्वर…
 tomadimitrie/cve-2026-54424
Windows के लिए Parsec का शोषण करके SYSTEM विशेषाधिकार प्राप्त करना
 michaeladamgroberman/cve-2026-13768
CVE-2026-13768: विशेषाधिकार प्राप्त iothubowner IoT Hub क्रेडेंशियल — फ्लीट एन्यूमरेशन, डिवाइस RCE, होम-नेटवर्क पिवट — Gardyn (ICSA-26-183-03)
 redr0nin/code-27-companion-hub-exploits
CVE-2026-36027 और CVE-2026-36028 के लिए प्रूफ ऑफ कॉन्सेप्ट
 ryanpohlner/arcgis-web-shell
ArcGIS Enterprise जियोप्रोसेसिंग सेवा जो कमांड निष्पादन के लिए एक Python टूलबॉक्स प्रकाशित करती है।
 erarnitox/malvexc2
आधुनिक C++ में लिखा एक सरल C2 Framework
 fzrsllasher/cve-2026-12166_cve-2026-12167_cve-2026-12168
तकनीकी सलाह जो लिटिल ऑर्बिट GFAC कर्नेल ड्राइवर में तीन स्थानीय विशेषाधिकार वृद्धि कमजोरियों (CVE-2026-12166/7/8) का विवरण देता है, जिसमें NULL…
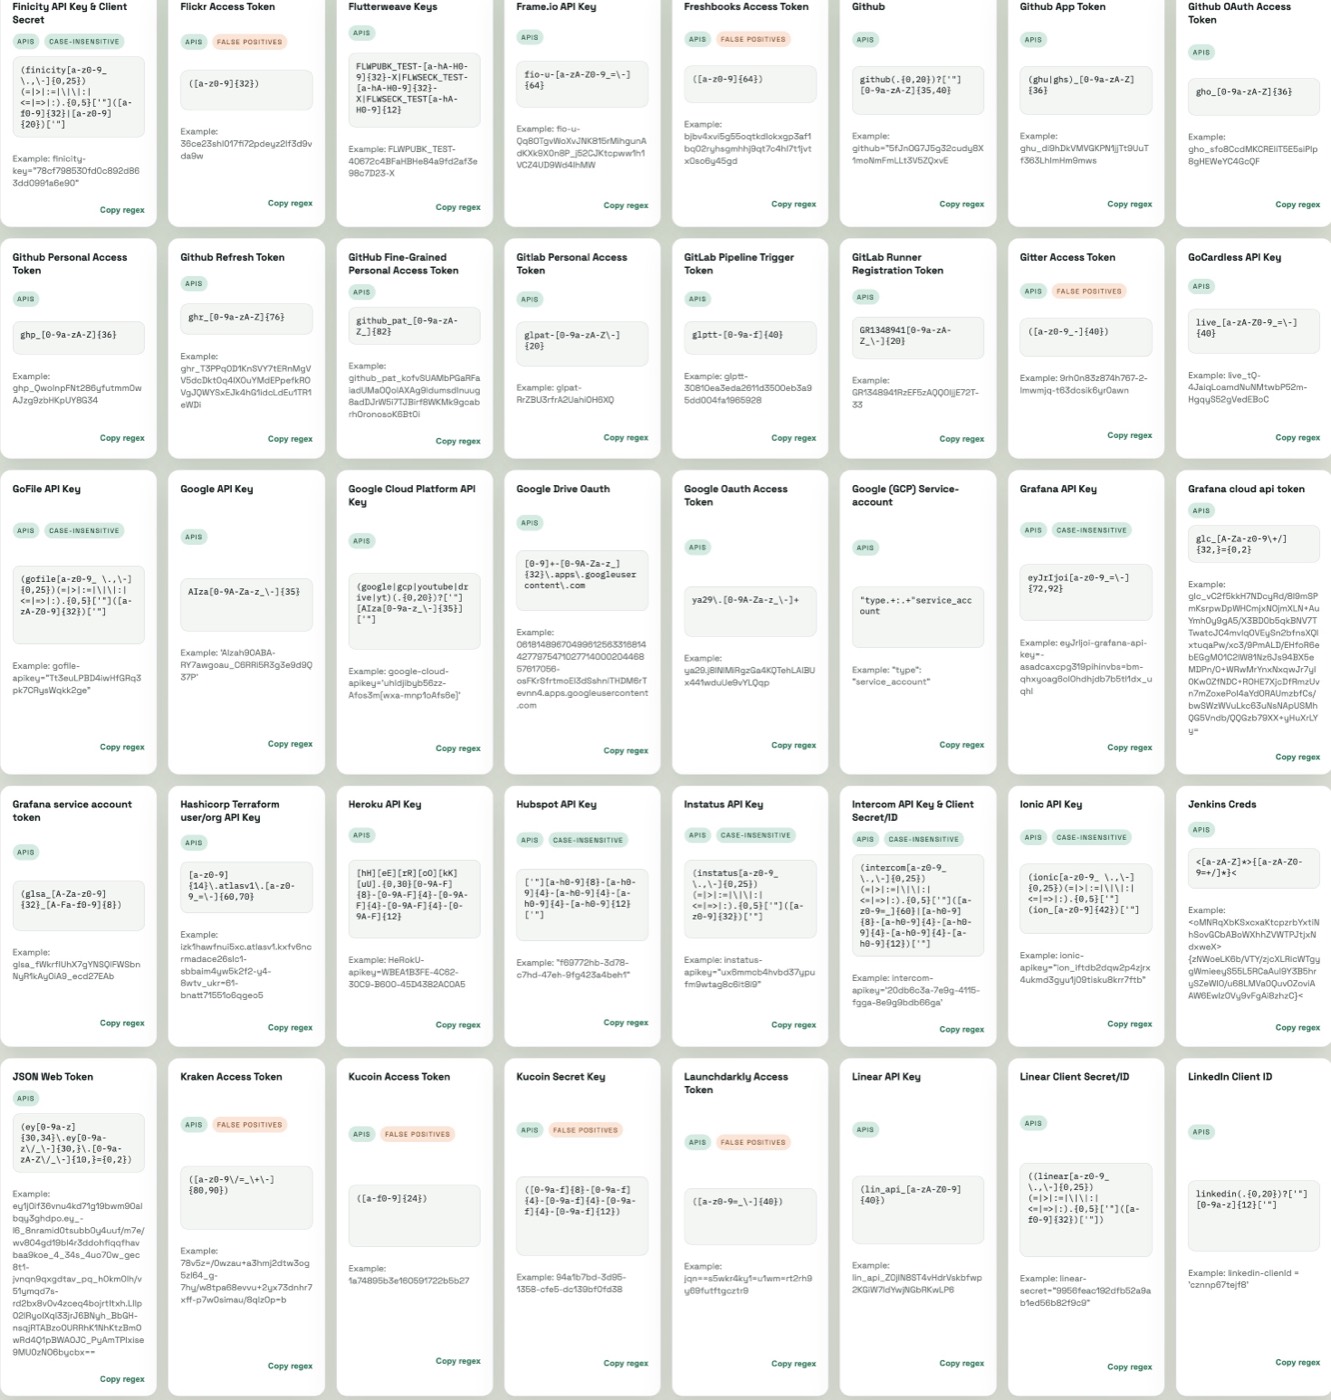 adversis/screenscrub
स्क्रीनशॉट में क्रेडेंशियल्स खोजें, उन्हें अपने सीक्रेट मैनेजर में सहेजें, और उन्हें छवि से अपरिवर्तनीय रूप से रिडैक्ट करें — स्थानीय, ऑफ़लाइन,…
 its1zero/cve-2025-57819-exploit
Python शोषण CVE-2025-57819 के लिए FreePBX को लक्षित करने वाला अप्रमाणित SQL इंजेक्शन के माध्यम से दूरस्थ कोड निष्पादन प्राप्त करने के लिए स्वचालित…
 bakano98/cve-2026-23111-poc
CVE-2026-23111 के लिए अधकचरा PoC। Linux Kernel 6.12.69 पर बनाया और चलाया गया।
 hanxi19/black_hole_attack_for_vector_database
ब्लैक-होल अटैक का अनुसंधान कार्यान्वयन, जो केंद्रीयता-संचालित हबनेस के माध्यम से वेक्टर डेटाबेस इंडेक्स को ज़हरीला बनाता है, FAISS पाइपलाइनों और…
 kudaes/dinvoke_rs
गतिशील रूप से मनमाना अनमैनेज्ड कोड लागू करें
 iss4cf0ng/nebulapulsar
NebulaPulsar एक proof-of-concept इन-मेमोरी इम्प्लांट फ्रेमवर्क है जो Java (JSP) और ASP.NET (ASPX/ASHX/ASMX) वेबशेल के लिए है, मूल रूप से Alien…
 v0idnetwork/cve-2026-46331
pedit COW
 biitts/cve-2026-46490-samlify-saml-attribute-injection
CVE-2026-46490 — samlify <2.13.0 SAML AttributeValue XML injection -> signed-assertion विशेषाधिकार वृद्धि। स्व-निहित PoC, सत्यापित e2e.
 madexploits/cve-2025-40271
CVE-2025-40271 MadEploits द्वारा संशोधित
 madexploits/cve-2026-46300
CVE-2026-43284 - CVE-2026-43500 - CVE-2026-46300 dirtyfrag शोषण का संस्करण
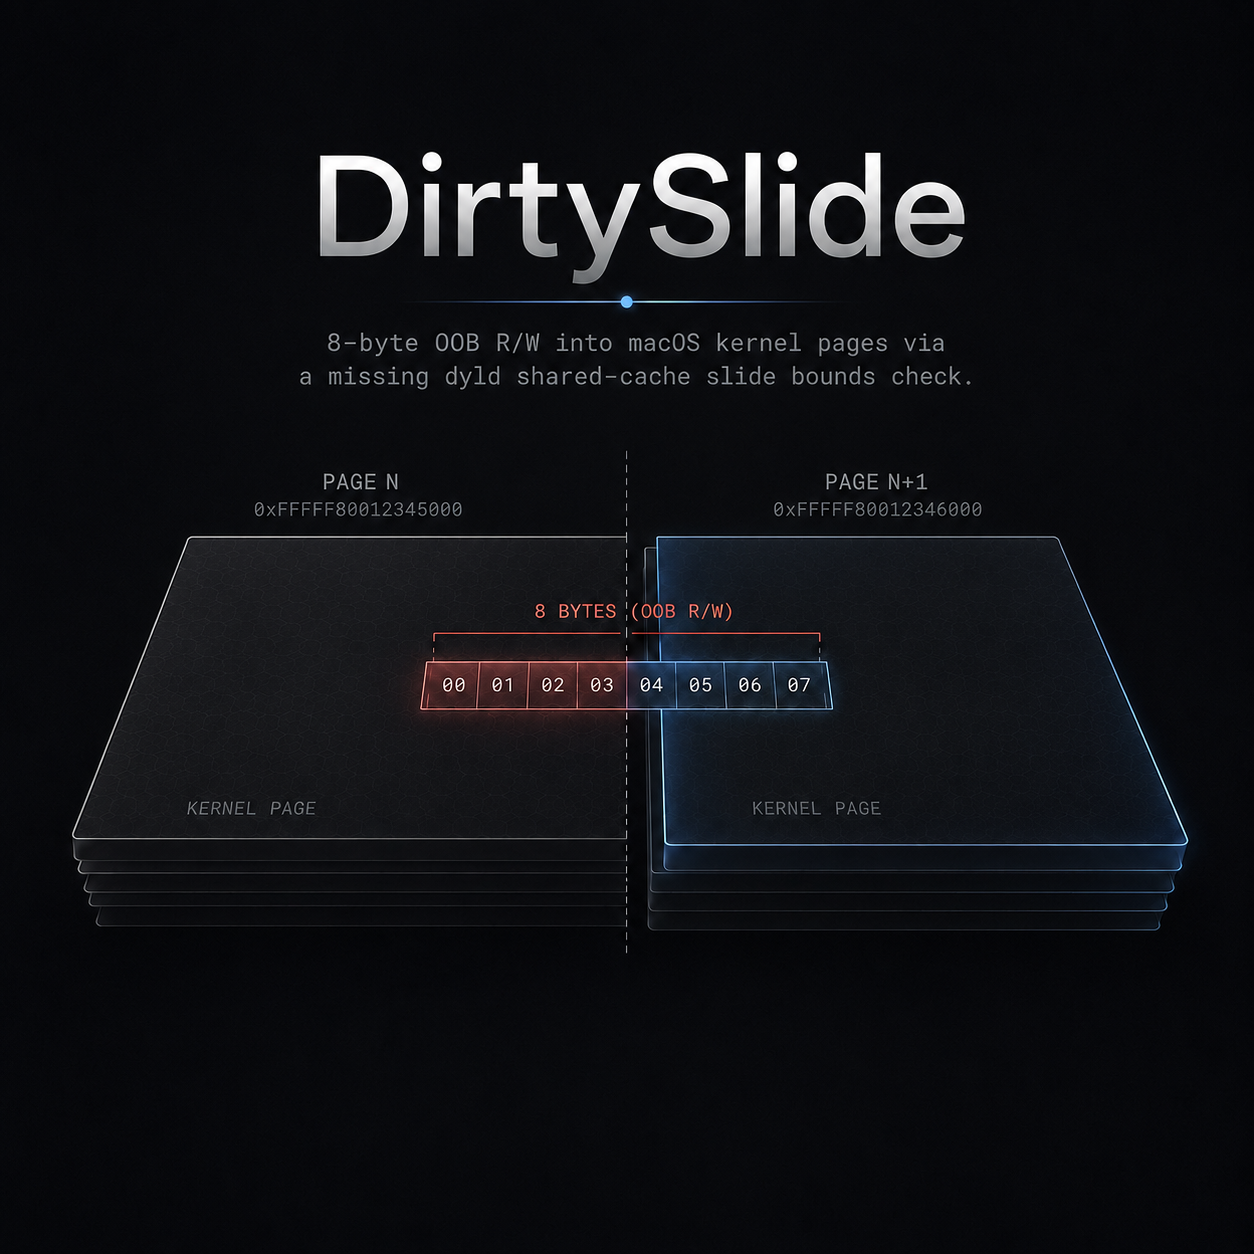 gracecondition/dirtyslide
macOS XNU कर्नेल के लिए लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-43724) जो dyld शेयर्ड-कैश स्लाइड वॉक में आउट-ऑफ-बाउंड्स राइट का उपयोग करके एक…








