
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 stfnw/debugging_dirty_pipe_cve-2022-0847
प्रस्तुति स्लाइड्स और पूरक सामग्री
 minhhk68/cve-2026-13152
CVE-2026-13152: WooCommerce के लिए कस्टम फ़ील्ड खाता पंजीकरण — अनधिकृत विशेषाधिकार वृद्धि PoC और परामर्श, Huynh Kien Minh (MinhHK) द्वारा।
 lazytitan33/cve-2026-67599_clearos_rce
प्रमाणित ब्लाइंड OS कमांड इंजेक्शन ClearOS में
 vulncheck-oss/jupyter-notebooks
VulnCheck API को क्वेरी करने वाले उदाहरण Jupyter notebooks जो खतरा अनुसंधान के लिए शोषण समयरेखा, Known Exploited Vulnerabilities, और botnet डेटा को…
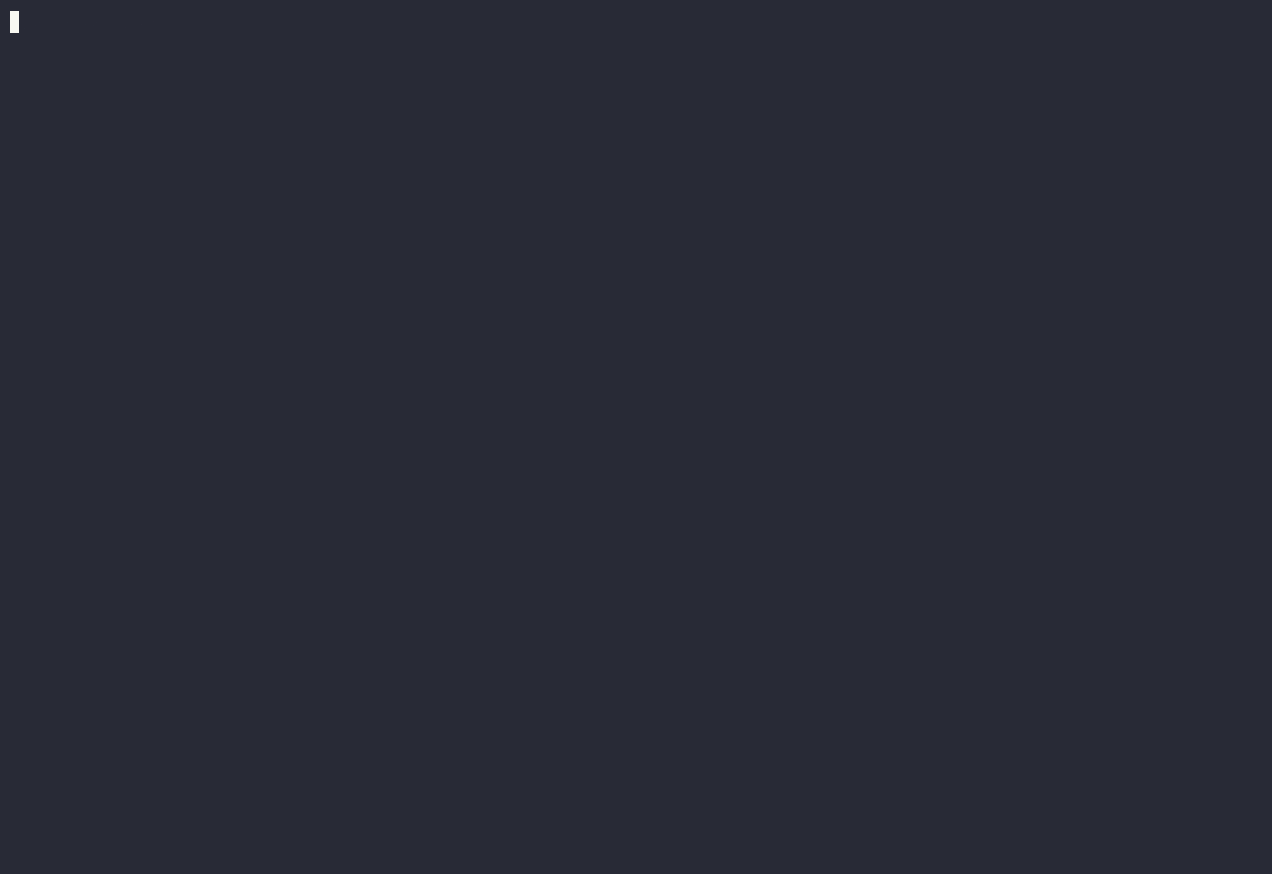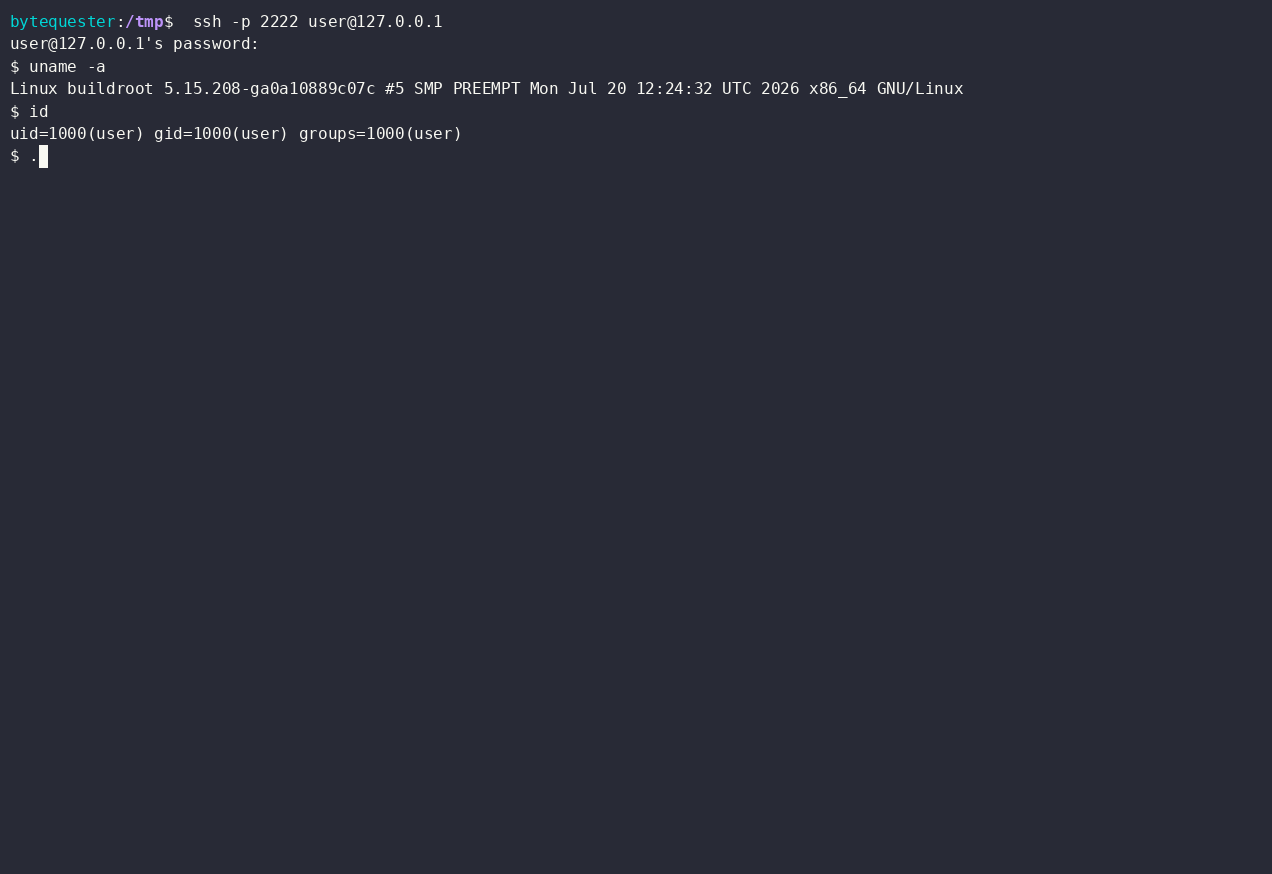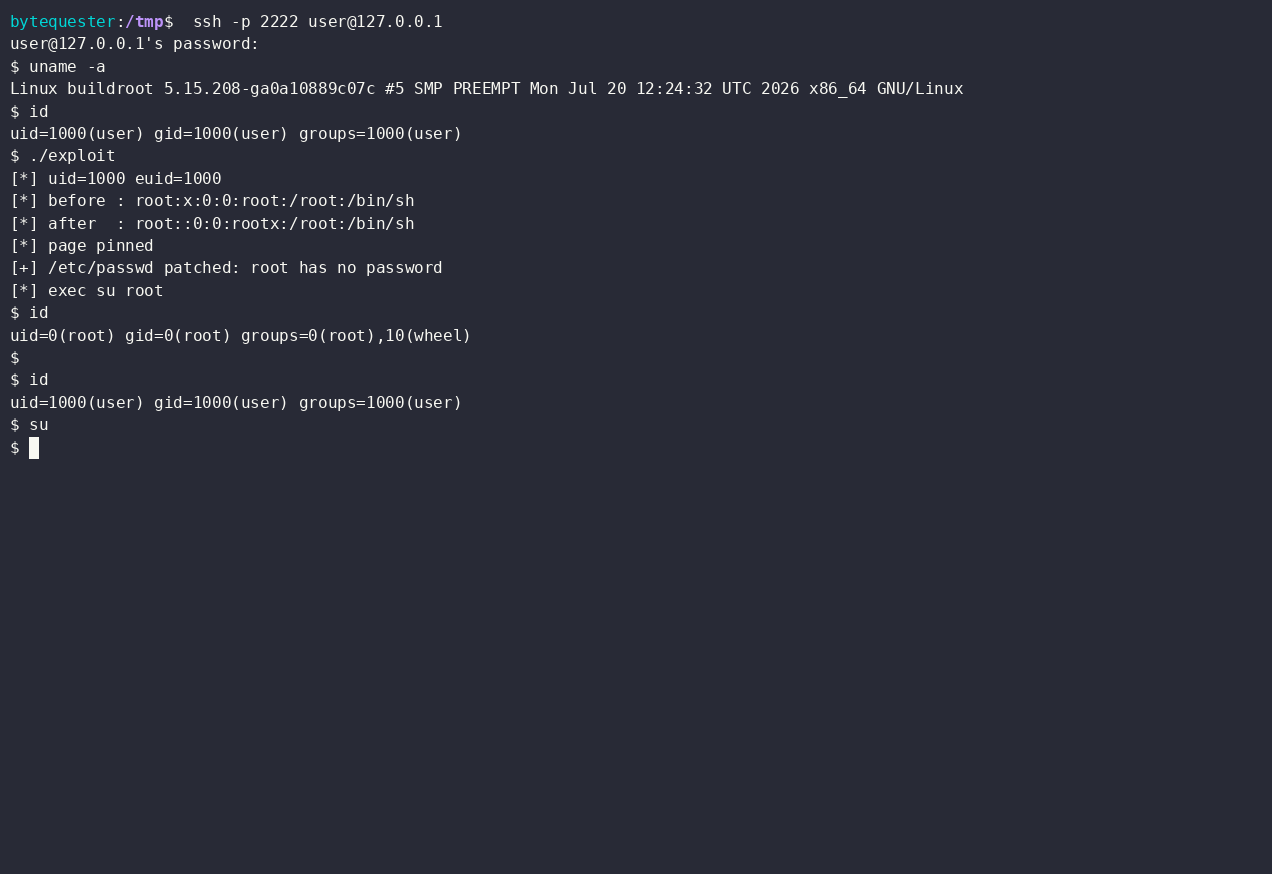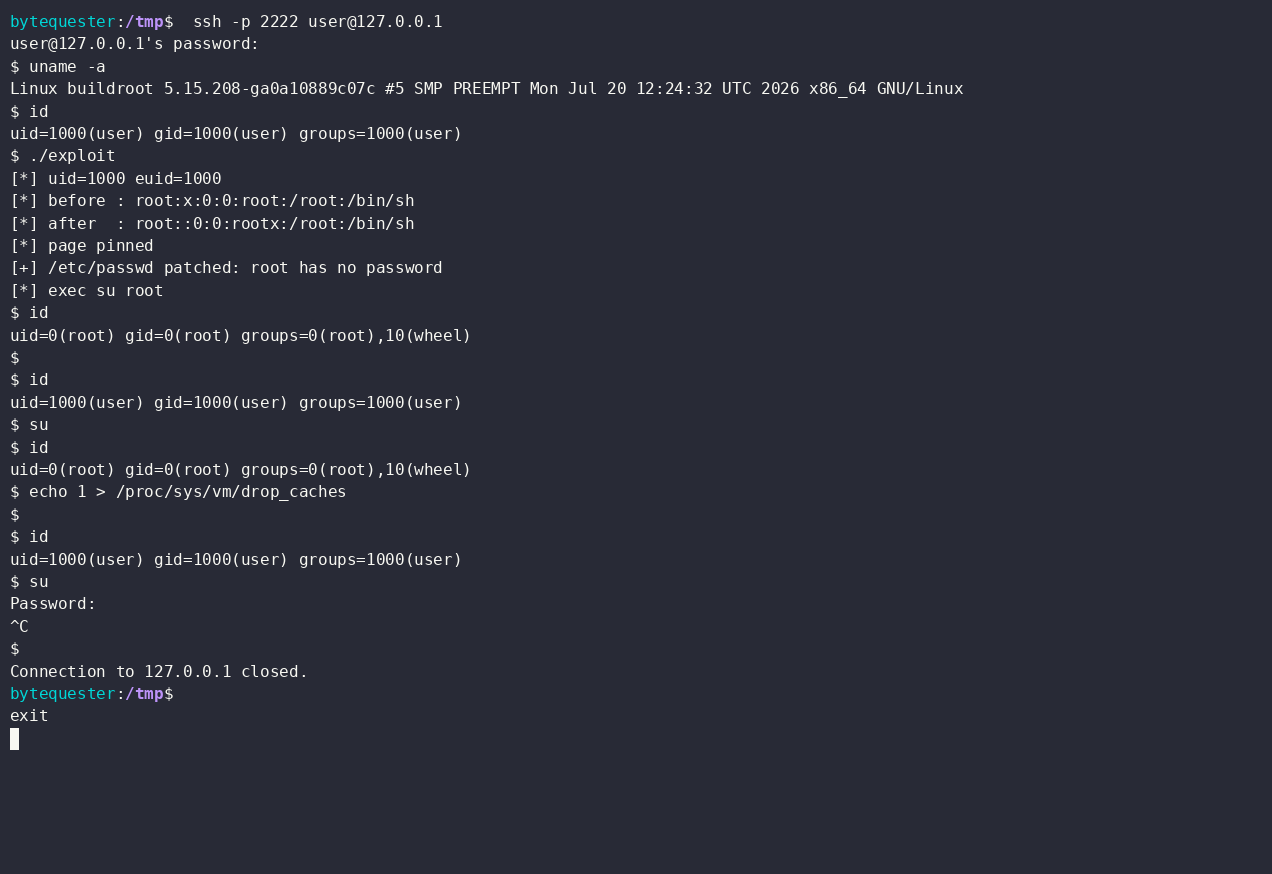 byt3quester/cve-2022-22706-poc
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2022-22706 के लिए: Mali GPU कर्नेल ड्राइवर की पेज-कैश लेखन दोष का शोषण करके /etc/passwd को मेमोरी में संशोधित करता…
 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) लॉक्ड बूटलोडर वाले Poco M6 Pro (emerald) के लिए कर्नेल एक्सप्लॉइट
 rails/rails-forensics-cve-2026-66066
Rails Active Storage/libvips CVE-2026-66066 की जाँच के लिए फ़ॉरेंसिक टूलकिट और एजेंट कौशल: तैयार किए गए ब्लॉब संकेतकों, एक्सपोज़र विंडो और डेटा…
 atici/imagemagick-cve-2022-44268-poc
ImageMagick मनमानी फ़ाइल रीड भेद्यता CVE-2022-44268 का आसानी से शोषण करने के लिए एक bash स्क्रिप्ट
 hasan-al-hussein/android-workprofile-exploit
CVE-2025-22442 वर्क-प्रोफ़ाइल प्रोविज़निंग, पॉलिसी टाइमिंग और एंटरप्राइज़ आइसोलेशन का नियंत्रित रक्षात्मक विश्लेषण।
 krakeneu/cve-2026-54121-certighost
CVE-2026-54121 (CertiGhost) बिना MachineAccountQuota POC के
 colorful-glassblock/duchamp-root
Xiaomi K70e (duchamp) एक-क्लिक रूट के माध्यम से CVE-2026-43499 (IonStack) + KernelSU एकीकरण
 asarr22/root-my-galaxy-s938b
KSU इंस्टॉलर समर्थित Samsung Galaxy फर्मवेयर के लिए CVE-2026-43499 के साथ
 alihzsec/cve-2024-28000
CVE-2024-28000 के लिए प्रैक्टिकल एक्सप्लॉइट लैब — LiteSpeed Cache (WordPress प्लगइन, <=6.3.0.1) में अनऑथेंटिकेटेड प्रिविलेज एस्केलेशन। Docker के साथ…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 एक्सप्लॉइट शोध और बूटलोडर-अनलॉक यात्रा
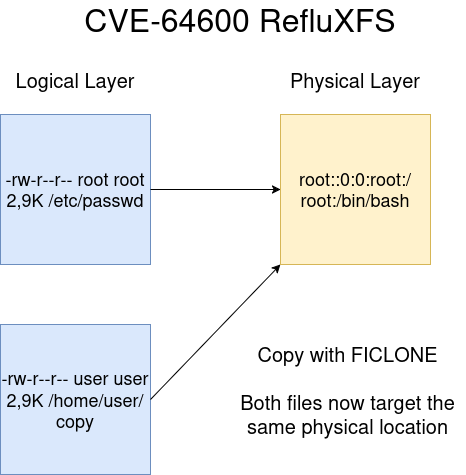 litosmartin/cve-2026-64600-refluxfs-poc
हाल ही में खोजे गए Qualys बग के लिए XFS के साथ COW पर एक POC
 aabysszg/hashdump-bypassedr
विंडोज़ में EDR को बायपास करके DumpHash प्राप्त करना
 ly4k/certipy
सक्रिय निर्देशिका प्रमाणपत्र सेवाओं की गणना और दुरुपयोग के लिए उपकरण
 redteambrasil/cve-2020-24030
CVE-2020-24030 का खुलासा: ForLogic Qualiex में कमजोर टोकन समाप्ति, जो टोकन पुन: उपयोग के माध्यम से दूरस्थ विशेषाधिकार वृद्धि और संवेदनशील डेटा तक…








