
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 1amunvalid/cve-2025-10951
CVE-2025-10951 के लिए प्रूफ-ऑफ-कॉन्सेप्ट जाँचकर्ता, जो ml-logger में एक बिना प्रमाणीकरण वाला पाथ ट्रैवर्सल है, जो /glob और /stream एंडपॉइंट्स के…
 fusiondrive/cve-2026-43499-s24u
CVE-2026-43499 अनुसंधान पोर्ट Galaxy S24 Ultra SM-S928U1 DZF2 के लिए (पूर्ण)
 jasonbernier/cve-2025-5781
FreePBX में CVE-2025-57819 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: AJAX API में SQL इंजेक्शन के माध्यम से मनमाना PHP कोड निष्पादित करना, एक स्थायी…
 asset-group/ghostsplice
Ghostsplice रिपॉजिटरी: क्रॉस-चैनल ट्रस्ट फ्रैगमेंटेशन अटैक के लिए PoC
 davidcarliez/cve-2026-66804-crossdevice-lpe
Windows CVE-2026-66804 के लिए स्थानीय विशेषाधिकार वृद्धि PoC जो CrossDevice DLL planting और SigmaPotato टोकन प्रतिरूपण का उपयोग करके SYSTEM प्रक्रिया…
 cybiere/baboossh
SSH प्रसार को जल्दी में लाल टीमों के लिए आसान बनाया गया
 chaelsoo/zetsu
आक्रामक सुरक्षा ज्ञान के लिए एक व्यक्तिगत RAG प्रणाली
 oopnv70-lab/ghostlock-honor-aak-probe
इस रिपॉजिटरी ने पुष्टि कर दी है कि यह exploit संभव नहीं है, इसे मृत घोषित कर दिया गया है, और अपडेट स्थायी रूप से बंद कर दिए गए हैं। CVE-2026-43499…
 yijiacloud/ghostlock-oppo-pckm00
OPPO PCKM00 (SM6150) / Linux 4.14.180 के लिए CVE-2026-43499 GhostLock futex UAF LPE PoC
 hackspeak/cve-2026-17106
Docker `docker cp` मनमाना फ़ाइल लेखन के लिए PoC, जो सिमलिंक और tar निष्कर्षण दोषों का फायदा उठाकर होस्ट बाइनरी को ओवरराइट करता है या कंटेनर एस्केप और…
 davidcarliez/cve-2026-62737-lab
कम-विशेषाधिकार वाली Windows प्रक्रिया को gdb-सहायित ROP टोकन-स्वैप श्रृंखला के माध्यम से SYSTEM में उन्नत करता है, केवल-प्रयोगशाला QEMU वातावरण में…
 s3cur3th1ssh1t/creds
पेंटेस्ट और फोरेंसिक के लिए कुछ उपयोगी स्क्रिप्ट्स और एक्ज़ीक्यूटेबल्स
 forcequitos/bad_query
iOS 26.0–27.0b4 के लिए प्रूफ-ऑफ-कॉन्सेप्ट सैंडबॉक्स एस्केप, जो सिस्टम और ऐप कंटेनर पाथ्स तक पहुँच प्रदान करता है, जिसमें App Group और PluginKitPlugin…
 enessakircolak/cve-2025-7771
ThrottleStop.sys मनमाना भौतिक मेमोरी R/W
 oopnv70-lab/ghostlock-apk
स्टैंडअलोन APK: CVE-2026-43499 GhostLock विशेषाधिकार उन्नयन + Shizuku shell पहचान निष्पादन
 g0d150ne/xss2shell
WordPress प्री-ऑथ XSS (CVE-2026-64638) का शोषण करके रिमोट कोड निष्पादन प्राप्त करता है, और अधिकृत रेड-टीम अभियानों के लिए पर्सिस्टेंस, फ़ाइल अपलोड,…
 g0d150ne/wp2shell
मॉड्यूलर WordPress प्री-ऑथ एक्सप्लॉइट फ्रेमवर्क जो SQL इंजेक्शन और ऑथेंटिकेशन बायपास को चेन करके रिमोट कोड एक्ज़ीक्यूशन, इंटरैक्टिव शेल, बैकडोर और…
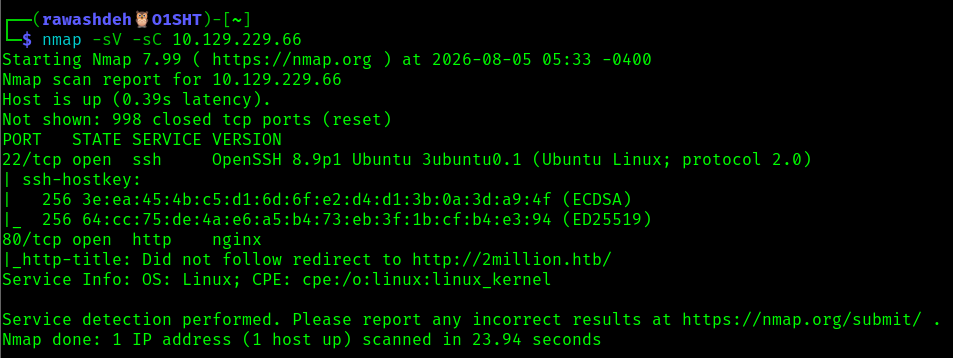 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion मशीन राइटअप — JWT/इनवाइट-कोड बायपास, IDOR, कमांड इंजेक्शन, और CVE-2023-0386 विशेषाधिकार वृद्धि।








