
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 slapah/ghostlock-h8q
# गैलेक्सी Z फोल्ड 8 (h8q) के लिए GhostLock CVE-2026-43499 पोर्ट
 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
AcrStealer का रिवर्स इंजीनियरिंग विश्लेषण, एक परिष्कृत इन्फो-स्टीलर जो कस्टम प्रोटोकॉल, ब्राउज़र क्रेडेंशियल चोरी, और पेलोड निष्कर्षण का उपयोग करता…
 xiaobailovesstirring/cve-2026-0013-poc
CVE-2026-0013 Android EoP PoC - सुरक्षा अनुसंधान हेतु संकलित आर्टिफैक्ट्स (inforcqb/cve-2026-0013-exploit का व्युत्पन्न)
 rsakthikumar-cmd/metasploitable2-vsftpd-writeup
Metasploitable2 पर vsftpd 2.3.4 बैकडोर (CVE-2011-2523) का शोषण — रिकॉन, एक्सप्लॉयटेशन और रेमेडिएशन को कवर करने वाला एक व्यावहारिक पेंटेस्टिंग लैब…
 itsc1sco/mcpjam-to-root
MCPJam Inspector RCE से root तक — CVE-2026-23744, JupyterLab टोकन प्रकटीकरण, कर्नेल निष्पादन, और OPSMCP विशेषाधिकार वृद्धि
 legendile7/cve-2026-78122-poc
CVE-2026-78122 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो docker-socket-proxy के मोटे (coarse) एक्सेस नियमों के माध्यम से कंटेनर फाइलसिस्टम और पर्यावरण…

 wattocyber/offensive-one-liners
अधिकृत परीक्षण और CTF के लिए 110 offensive-security one-liners, श्रेणी और kill-chain चरण के अनुसार समूहीकृत।
 ricardojoserf/crystalpotato
GodPotato का Crystal पोर्ट, जो अप्रत्यक्ष सिसकॉल, डायनेमिक API रिज़ॉल्यूशन और कंपाइल-टाइम स्ट्रिंग ऑब्फस्केशन के साथ SeImpersonatePrivilege का…
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182 (React Server Components RCE) के लिए Elite exploitation टूलकिट। Async polymorphic payloads, उन्नत WAF/CDN बाईपास, proxy rotation,…
 shawnng078-ops/cve-2024-28000-exploit-lab
पृथक WordPress लैब का उपयोग करके LiteSpeed Cache में CVE-2024-28000 का व्यावहारिक पुनरुत्पादन। इसमें टोही, कमज़ोर हैश पुनर्प्राप्ति, Administrator…
 aish19siddiqua-commits/mtechweek_04
एक पृथक Metasploitable2 VM पर प्रलेखित पेनेट्रेशन परीक्षण, जिसमें Metasploit और Nmap का उपयोग करके दूरस्थ शोषण, विशेषाधिकार वृद्धि, और MITRE ATT&CK…
 aliasrobotics/cai
साइबर सुरक्षा AI (CAI), AI सुरक्षा के लिए फ्रेमवर्क
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing मनमानी फ़ाइल पढ़ना/लिखना -> RCE
 warpedatom/noisehound
पहचान-जागरूक BloodHound आक्रमण-पथ स्कोरिंग - आपके उद्देश्य तक सबसे शांत मार्ग, पाँच पहचान स्तरों (audit/EDR/Elastic/MDI/WDAC) और Azure में अंशांकित।
 wattocyber/custom-oscp-tooling
OSCP-केंद्रित टूलकिट: रीड-ओनली नेटवर्क, SMB, AD, DNS, वेब और डेटाबेस एन्यूमरेशन; privesc स्कैनिंग, हैश पहचान और पेलोड/क्रेडेंशियल कमांड जनरेशन के लिए।
 wattocyber/agentic-dm-gateway
LLM एजेंटों के लिए सुरक्षा नियंत्रण विमान: अनुमत सूचियाँ, स्वामी किल स्विच, पिन सत्र, दर सीमाएँ, प्रॉम्प्ट-इंजेक्शन पहचान, और गुप्त जानकारी के रिसाव…
 mobilehackinglab/ghostlock-a17
CVE-2026-43499 के लिए Samsung Galaxy A17 पर कर्नेल एक्सप्लॉइट जो KDP बाइपास, KASLR रिकवरी, और फोर्ज्ड वर्कक्यू निष्पादन के माध्यम से रूट प्राप्त करता…
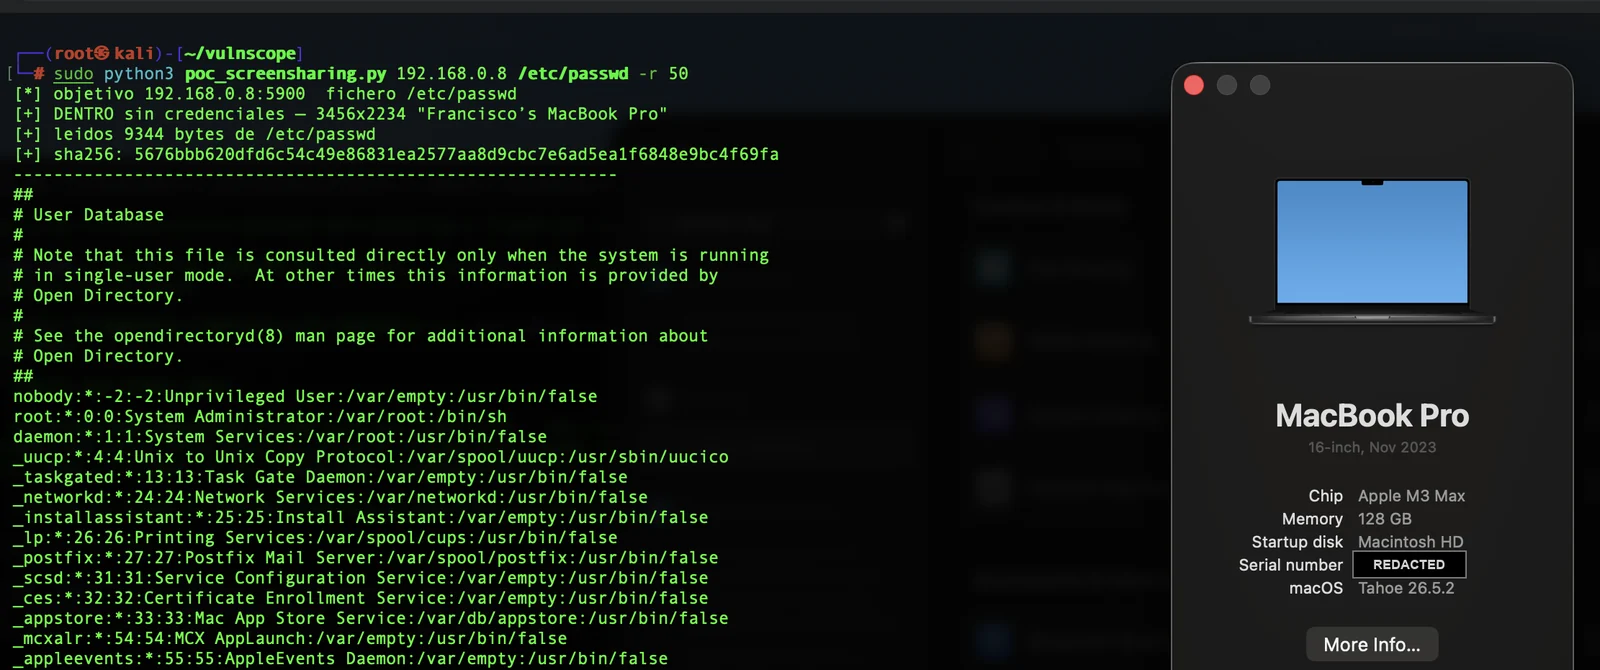 panchocosil/cve-2026-65400-poc
CVE-2026-65400 के लिए रीड-ओनली PoC — macOS Screen Sharing (screensharingd) प्री-ऑथ SRP बाईपास जो रूट फ़ाइल रीड की अनुमति देता है। macOS 26.6.1 /…








