
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 luemmelsec/pentest-tools-collection
Active Directory हमलों, C2, विशेषाधिकार वृद्धि, ओबफ़स्केशन और वेब पेंटेस्टिंग के लिए आक्रामक सुरक्षा उपकरणों और कमांड्स का चुनिंदा संग्रह।
 ps5dev/byepervisor
1.xx-2xx फ़र्मवेयर के लिए एक PS5 हाइपरवाइज़र एक्सप्लॉइट।
 maldev-academy/embedpayloadinpng
PNG फ़ाइल के अंदर पेलोड एम्बेड करें
 skelsec/adiskreader-secretsdump
स्थानीय या दूरस्थ डिस्क इमेज से रजिस्ट्री और NTDS सीक्रेट निकालें
 paddycahil/windows-api-function-cheatsheets
विंडोज़ API फ़ंक्शन कॉल्स का एक संदर्भ, जिसमें फ़ाइल संचालन, प्रोसेस प्रबंधन, मेमोरी प्रबंधन, थ्रेड प्रबंधन, डायनामिक-लिंक लाइब्रेरी (DLL) प्रबंधन,…
 kozmer/aad-bofs
Cobalt Strike BOF संग्रह जो रेड टीम ऑपरेशन के दौरान Azure AD पर हमला करने के लिए है, जिसमें प्रमाणीकरण, एन्यूमरेशन और पोस्ट-एक्सप्लॉइटेशन वैक्टर…
 ricardojoserf/nativebypasscredguard
केवल NTAPI फ़ंक्शन का उपयोग करके WDigest.dll को पैच करके Credential Guard को बायपास करें
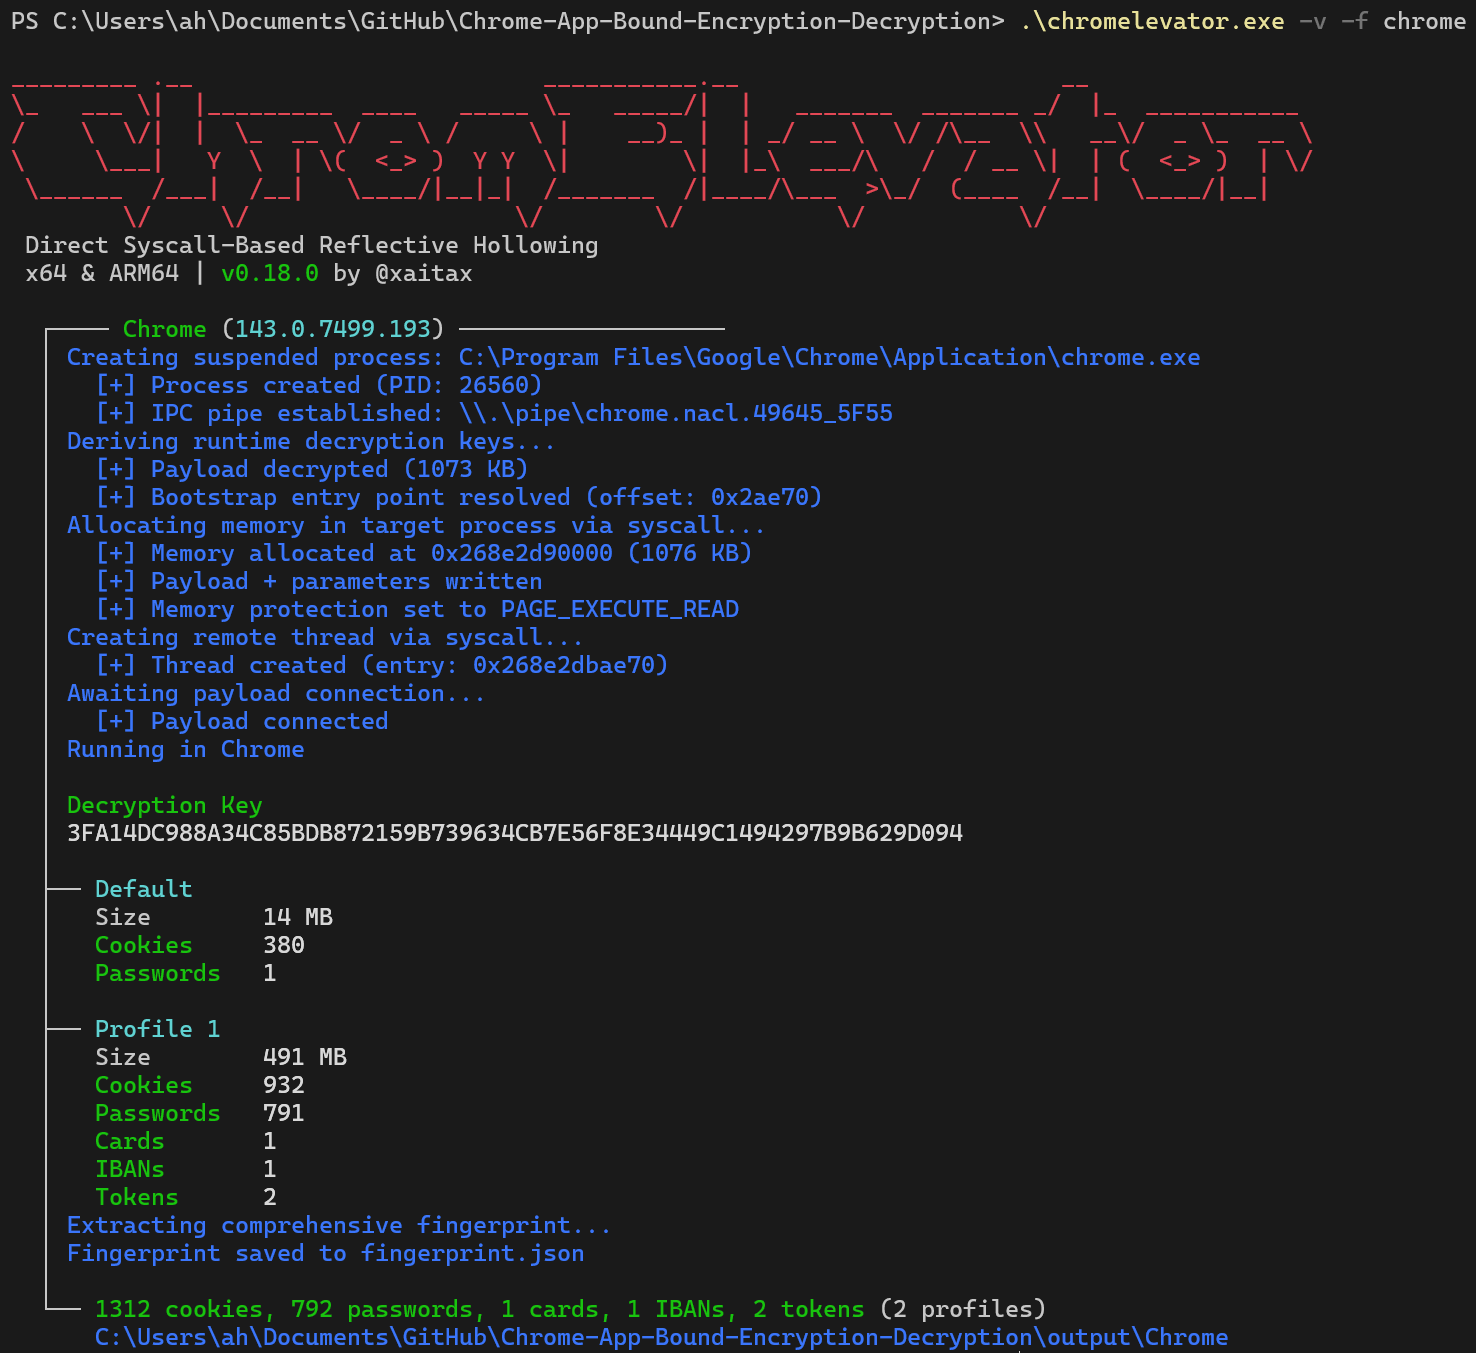 xaitax/chrome-app-bound-encryption-decryption
डायरेक्ट Syscall-आधारित रिफ्लेक्टिव प्रोसेस हॉलोइंग के ज़रिए Chromium की App-Bound एन्क्रिप्शन को बायपास करें। Chrome, Edge, Brave और Avast से…
 0xdea/blindsight
LSASS मेमोरी डंप करने के लिए रेड टीमिंग टूल, जो बुनियादी काउंटरमेशर्स को बायपास करता है।
 crowdstrike/sccmhound
Microsoft Configuration Manager के लिए एक BloodHound collector
 amberwolfcyber/nachovpn
एक स्वादिष्ट, लेकिन दुर्भावनापूर्ण SSL-VPN सर्वर 🌮
 3gstudent/ntfsdump
किसी NTFS विभाजित वॉल्यूम से रॉ वॉल्यूम को पढ़कर और NTFS संरचनाओं को पार्स करके एक फ़ाइल की प्रतिलिपि बनाने के लिए उपयोग करें।
 wavvs/nanorobeus
Kerberos टिकटों के प्रबंधन के लिए COFF फ़ाइल (BOF)।
 byt3bl33d3r/nimdllsideload
DLL साइडलोडिंग/प्रॉक्सिंग Nim के साथ!
 beichendream/printnotifypotato
प्रिंटनोटिफाईपोटैटो
 wh04m1001/sysmoneop
CVE-2022-41120/CVE-2022-44704 के लिए PoC: ClipboardChange RPC के माध्यम से Sysmon में मनमाना फ़ाइल विलोपन/लेखन, जो Windows पर स्थानीय विशेषाधिकार…
 hazcod/ransomwhere
आपकी ransomware प्रतिक्रिया रणनीति का परीक्षण करने के लिए एक PoC रैंसमवेयर नमूना।
 hackerhouse-opensource/exploits
हैकर हाउस की टीम के शोषण और प्रूफ-ऑफ-कॉन्सेप्ट भेद्यता प्रदर्शन फ़ाइलें








