
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 zer0condition/zerohvci
हाइपरवाइज़र-संरक्षित कोड इंटीग्रिटी (HVCI) संरक्षित वातावरण में बिना व्यवस्थापक अनुमतियों या कर्नेल ड्राइवरों के मनमाना कर्नेल रीड/राइट/फ़ंक्शन…
 badsectorlabs/sccm-http-looter
(System Center) Configuration Manager (SCCM/CM) शेयरों पर HTTP(s) के माध्यम से संग्रहीत दिलचस्प फ़ाइलें खोजें
 voldesec/patchlessclrloader
.NET असेंबली लोडर जिसमें पैचलेस AMSI और ETW बाईपास शामिल है।
 infosecn1nja/veiltransfer
VeilTransfer एक डेटा एक्सफिल्ट्रेशन उपयोगिता है जिसे पहचान क्षमताओं का परीक्षण और संवर्धन करने के लिए डिज़ाइन किया गया है। यह टूल उन्नत खतरे वाले…
 7etsuo/windows-api-function-cheatsheets
विंडोज़ API फ़ंक्शन कॉल्स का एक संदर्भ, जिसमें फ़ाइल संचालन, प्रक्रिया प्रबंधन, मेमोरी प्रबंधन, थ्रेड प्रबंधन, डायनामिक-लिंक लाइब्रेरी (DLL) प्रबंधन,…
 deh00ni/ntdumpbof
Cobalt Strike BOF जो मेमोरी में LSASS मिनिडंप बनाता है और Mimikatz या pypykatz के साथ ऑफ़लाइन क्रेडेंशियल पार्सिंग के लिए इसे C2 कॉलबैक के माध्यम से…
 helviojunior/hookchain
हुकचेन: EDR समाधानों को बायपास करने का एक नया दृष्टिकोण
 meckazin/chromekatz
Chrome/Edge प्रोसेस मेमोरी से सीधे कुकीज़ और क्रेडेंशियल डंप करें
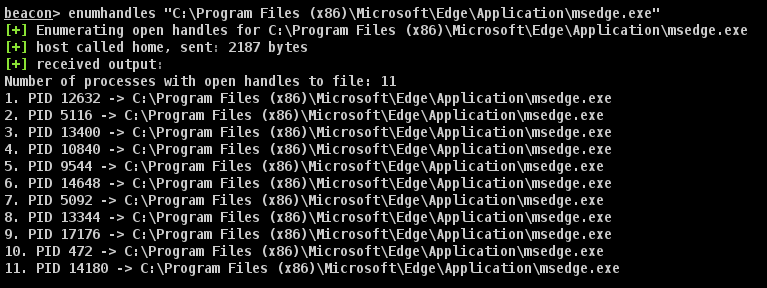 octoberfest7/enumhandles_bof
Cobalt Strike BOF जो पोस्ट-एक्सप्लॉइटेशन के दौरान लाइव विंडोज़ में खुले फ़ाइल हैंडल्स की एन्यूमरेशन करता है, जिससे यह पता चलता है कि डिस्क पर किसी…
 rotarydrone/globalunprotect
GlobalProtect कॉन्फ़िगरेशन और कुकी फ़ाइलों को डिक्रिप्ट करें।
 rweijnen/createdump
WindowsApp के createdump टूल का उपयोग करके lsass डंप प्राप्त करें
 namazso/dll-proxy-generator
एक मनमाना dll के लिए एक proxy dll उत्पन्न करें
 ps5dev/ps5-umtx-jailbreak
PS5 के लिए एक वेबकिट-आधारित कर्नेल एक्सप्लॉइट और जेलब्रेक
 offensive-panda/lsassreflectdumping
यह टूल RtlCreateProcessReflection API का उपयोग करके lsass.exe प्रक्रिया को क्लोन करने के लिए प्रोसेस फोर्किंग तकनीक का लाभ उठाता है। क्लोन बनने के…
 rasta-mouse/process-inject-kit
Cobalt Strike के Process Inject Kit का पोर्ट
 deepinstinct/dcomuploadexec
DCOM लैटरल मूवमेंट POC जो IMsiServer इंटरफ़ेस का दुरुपयोग करता है - दूरस्थ रूप से पेलोड अपलोड और निष्पादित करता है
 darkspacesecurity/ssh-stealer
पासवर्ड और प्राइवेट की सहित SSH क्रेडेंशियल्स चुराने के लिए स्मार्ट कीलॉगिंग क्षमता
 magentabear/cve-2019-11043-vulnerability
व्यावहारिक प्रयोगशाला जो nginx के पीछे CVE-2019-11043 PHP-FPM RCE को पुनरुत्पादित करती है, तथा रिवर्स-टनल स्थायित्व, मेमोरी फोरेंसिक्स और नेटवर्क…








