
 #1

 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 और कर्नेल दुरुपयोग तकनीकें पेंटेस्टर्स के लिए
 wh0amitz/petitpotato
PetitPotam के माध्यम से स्थानीय विशेषाधिकार वृद्धि (impersonate विशेषाधिकारों का दुरुपयोग)।
 darksh3llru/dark-doh
DNS-over-HTTPS का उपयोग करने वाला गुप्त फ़ाइल-स्थानांतरण उपकरण: TXT रिकॉर्ड्स में पेलोड खंडों को एन्कोड करता है, XOR अस्पष्टीकरण लागू करता है, और…
 acebond/reversesocks5
Golang में लिखा गया एकल निष्पादनयोग्य रिवर्स SOCKS5 प्रॉक्सी।
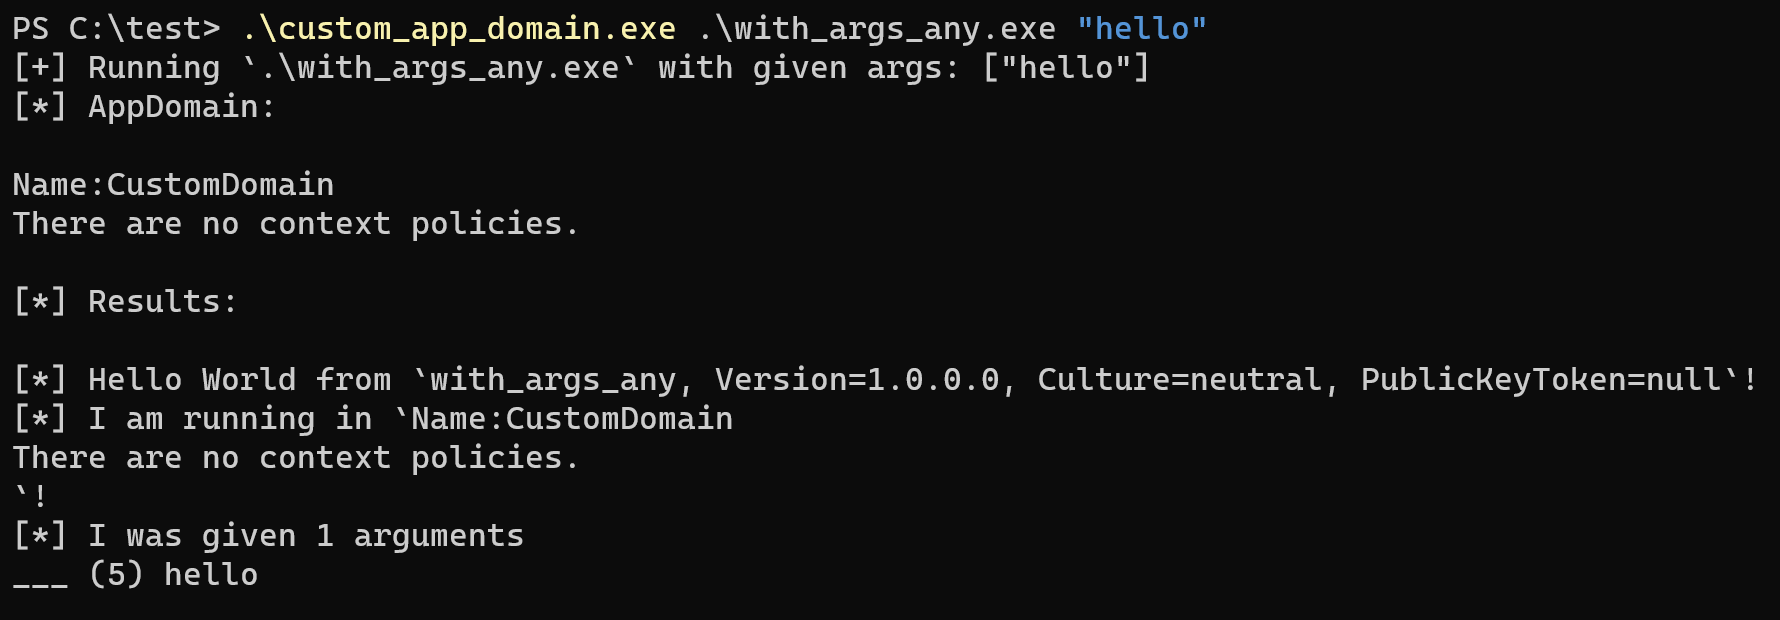 yamakadi/clroxide
एक Rust लाइब्रेरी जो आपको CLR को होस्ट करने और dotnet बाइनरी निष्पादित करने की अनुमति देती है।
 mr-un1k0d3r/elevate-system-trusted-bof
एक Cobalt Strike Beacon Object File जो सक्रिय बीकन को SYSTEM में उन्नत करता है और SetThreadToken टोकन प्रतिरूपण के माध्यम से TrustedInstaller…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 saadahla/pspersist
powershell स्क्रिप्ट को %HOMEPATH%\Documents\WindowsPowershell\ पर डालना , जिसमें implant का पथ होता है , और जब भी powershell प्रक्रिया बनाई जाती…
 wh0amitz/bypasscredguard
क्रेडेंशियल गार्ड बाईपास: WDigest मेमोरी पैचिंग के माध्यम से
 saadahla/unhookingpatch
NT API स्टब को पैच करके EDR हुक्स को बायपास करें, और रनटाइम पर SSNs और syscall निर्देशों को रिज़ॉल्व करें।
 saadahla/filelesspeloader
रिमोट AES-एन्क्रिप्टेड PE को मेमोरी में लोड करें, इसे डिक्रिप्ट करें और चलाएँ।
 saadahla/ntdllreflection
Windows ReleaseID के आधार पर रिमोट सर्वर से Reflective Ntdll को मेमोरी में लोड करके Userland EDR हुक्स को बायपास करें, ताकि ntdll का हैंडल खोलने से…
 saadahla/ntdlll-unhooking-collection
विभिन्न ntdll अनहुकिंग तकनीकें: डिस्क से ntdll अनहुक करना, KnownDlls से, निलंबित प्रक्रिया से, रिमोट सर्वर से (fileless)
 saadahla/githubc2
Github को C2 प्रदर्शन के रूप में, मुफ्त API = मुफ्त C2 इंफ्रास्ट्रक्चर
 connectedlucy/plague
EDR के लिए डिफ़ॉल्ट डिटेक्शन
 saadahla/d1rksleep
EKKO का बेहतर संस्करण @5pider द्वारा जो केवल इमेज सेक्शन्स को एन्क्रिप्ट करता है
 redteamguides/redteamguides.github.io
रेड टीम गाइड्स
 saadahla/heapcrypt
सोते समय हीप को एन्क्रिप्ट करना, Sleep को हुक करके और अपनी खुद की sleep से बदलकर जो हीप को एन्क्रिप्ट करती है








