
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
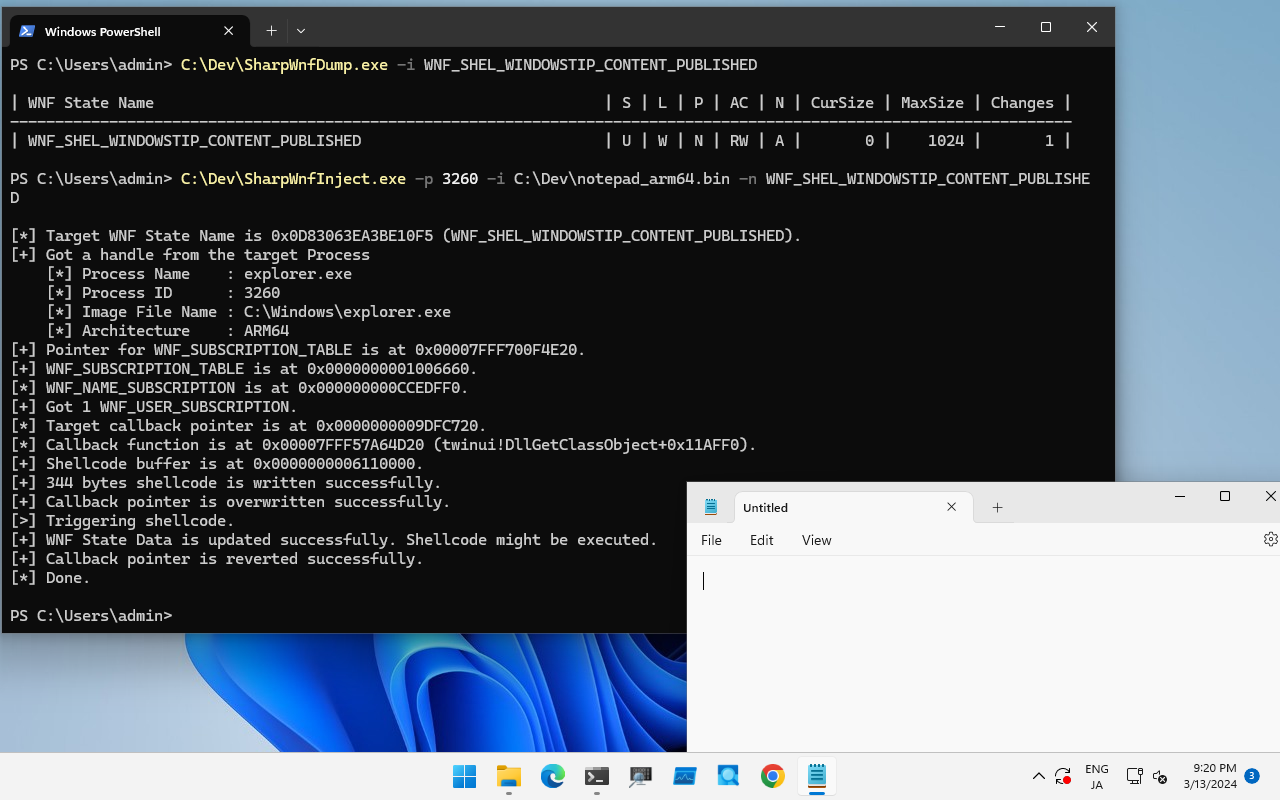
 daem0nc0re/sharpwnfsuite
विंडोज़ नोटिफिकेशन सुविधा के लिए C# यूटिलिटीज़
 dec0ne/krbrelayup
# KrbRelayUp - विंडोज़ डोमेन वातावरण में एक सार्वभौमिक नो-फिक्स स्थानीय विशेषाधिकार वृद्धि, जहाँ LDAP साइनिंग लागू नहीं की गई है (डिफ़ॉल्ट सेटिंग्स)।
 ariary/dogwalk-rce-poc
🐾Dogwalk PoC (Windows पर RCE प्राप्त करने के लिए diagcab फ़ाइल का उपयोग करके)
 phackt/wptsextensions.dll
WptsExtensions.dll कार्य अनुसूचक (task scheduler) के DLL अपहरण (DLL hijacking) का शोषण करने के लिए।
 trustedsec/sliverkeylogger
Sliver C2 implant framework के लिए Windows keylogging मॉड्यूल, जो कीस्ट्रोक्स को कैप्चर करने हेतु Raw Input का उपयोग करता है और ऑपरेटरों को start,…
 cedowens/macshellswift
Swift में लिखा गया प्रूफ ऑफ कॉन्सेप्ट MacOS पोस्ट-एक्सप्लॉइटेशन टूल। ब्लू टीमों के लिए macOS डिटेक्शन बनाने हेतु POC के रूप में डिज़ाइन किया गया।…
 gtworek/psbits
सरल (अपेक्षाकृत) चीज़ें जो आपको सामान्य से थोड़ा अधिक गहराई से खोजने में सक्षम बनाती हैं।
 tihanyin/pssw100avb
100% AV बाईपास के साथ उपयोगी Powershell स्क्रिप्ट्स की एक सूची (प्रकाशन के समय)।
 kudaes/dumpy
LSASS को गतिशील रूप से डंप करने के लिए खुले हैंडल का पुन: उपयोग करें।
 paranoidninja/brute-ratel-c4-community-kit
इस रिपॉजिटरी में Brute Ratel C4 (https://bruteratel.com/) के लिए स्क्रिप्ट, कॉन्फ़िगरेशन और डिप्रेकेटेड पेलोड लोडर शामिल हैं।
 s1ckb0y1337/tokenplayer
विंडोज़ एक्सेस टोकन्स में हेरफेर करना और उनका दुरुपयोग करना।
 sailay1996/cdpsvclpe
Windows CdpSvc सेवा के माध्यम से स्थानीय विशेषाधिकार वृद्धि (लिखने योग्य SYSTEM पथ DLL हाइजैकिंग)
 marginresearch/foisted
MikroTik v6.x.x के लिए रिमोट जेलब्रेक
 mr-un1k0d3r/edrs
EDR से बचने के लिए रेड टीम टूल: syscall आईडी को डायनेमिक रूप से रिज़ॉल्व करता है, ntdll स्टब्स को पैच करता है, IAT हुक्स को अनहुक करता है, और प्रमुख…
 ignitetechnologies/mssql-pentest-cheatsheet
व्यावहारिक MSSQL पेनेट्रेशन टेस्टिंग चीट शीट, जिसमें एन्यूमरेशन, लिंक्ड-सर्वर पाइवटिंग, विशेषाधिकार एस्केलेशन, पर्सिस्टेंस, और xp_cmdshell, CLR तथा…
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
 tr3ee/cve-2021-4204
CVE-2021-4204: Linux कर्नेल eBPF स्थानीय विशेषाधिकार वृद्धि
 hackedteam/rcs-db
डेटाबेस घटक RCS बैकएंड के लिए







