
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 camsshaft/ionstack-s22-cve-2026-43499
सैमसंग गैलेक्सी S22 के लिए Android कर्नेल एक्सप्लॉयट जो CVE-2026-43499 के माध्यम से कर्नेल-डोमेन रूट प्राप्त करता है, SELinux पर्मिसिव,…
 duyduongduyduong/cve-2021-36934-dll-hijacking-dfir-investigation
CVE-2021-36934 के लिए DFIR जाँच संसाधन, जिसमें DLL अपहरण, विशेषाधिकार-वृद्धि का पता लगाना और प्रभावित Windows सिस्टम का फोरेंसिक विश्लेषण शामिल है।
 ghostpels/cve-2026-13610
KiviCare WordPress प्लगइन में अनुचित विशेषाधिकार प्रबंधन के माध्यम से बिना प्रमाणीकरण के डॉक्टर/रिसेप्शनिस्ट खाता निर्माण के लिए Exploit PoC, जो…
 gogooma125732/cve-2016-5195
गैर-हथियारीकृत CVE-2016-5195 (Dirty COW) विश्लेषण और सत्यापन हार्नेस, जिसमें मूल-कारण अनुसंधान, अपस्ट्रीम पैच समीक्षा, और पुष्टि किए गए कर्नेल के लिए…
 trustedsec/elfloader
x86_64/x86 Linux प्रणालियों पर ELF ऑब्जेक्ट्स को पूरी तरह से मेमोरी में लोड और रन करता है, स्टील्थी पोस्ट-एक्सप्लॉइटेशन कमांड निष्पादन के लिए रनटाइम…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
RedLine Stealer का रिवर्स इंजीनियरिंग विश्लेषण, एक .NET-आधारित इन्फो-स्टीलर जो C2 डोमेन (198.46.86.63, tempuri.org), Windows Defender बाईपास और 7200…
 bugel/cve-2026-43499-m3q-azf1
यह पैकेज पूर्ण रूट नहीं है। यह SELinux को Permissive पर सेट करता है और आगे के कार्य के लिए reclaim को पर्याप्त समय तक बनाए रखता है। यहाँ होस्ट…
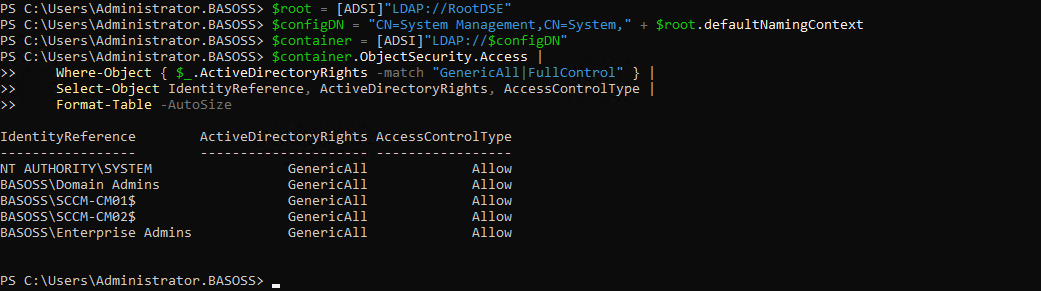 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Microsoft Configuration Manager (SCCM) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट श्रृंखला (CVE-2026-47301), जो एक टूटी हुई एक्सेस, CAB मनमाना-लेखन पाथ…
 oxstussz-eng/kerberos-cve-2026-27912
CVE-2026-27912 के लिए PoC - Windows Kerberos विशेषाधिकार उन्नयन (ResetNightmare)। Kerberos दोष के माध्यम से अनधिकृत पासवर्ड रीसेट। केवल सुरक्षा…
 nanashibx2/bx2-writeups
Nanashi Bx2 द्वारा साइबर सुरक्षा राइटअप, वॉकथ्रू और तकनीकी नोट्स।
 aramosf/cve-2026-54433
Roundcube के प्लेन-टेक्स्ट ईमेल रेंडरर में स्टोर्ड XSS — CVE-2026-54433 के लिए कॉन्फ़िगर करने योग्य Python PoC। क्राफ्टेड .eml जनरेट करता है, SMTP के…
 wzhdgithub/ghostlock
CVE-2026-43499 futex PI stack UAF ???????? - Android GKI 6.1~6.12 ??????? pselect() + futex PI ????????????,??? root ??? SELinux??? OPPO Find…
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIR चुनौती के लिए नेटवर्क फोरेंसिक राइटअप + टूलिंग: PCAP ट्रैफ़िक से hex→Base64→XOR एक्सफ़िलट्रेशन श्रृंखला को रिवर्स करता है, फिर…
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — RCE के लिए CVE-2018-7600 (Drupalgeddon2) का शोषण, settings.php से DB क्रेडेंशियल निकालना, एडमिन पासवर्ड हैश गढ़ना, और…
 sonalisarkar-2003/ftp-vsftpd-cve-2011-2523-vapt-report
vsFTPd 2.3.4 बैकडोर CVE-2011-2523 के लिए VAPT रिपोर्ट, जिसमें Nmap भेद्यता स्कैनिंग, Metasploit शोषण, पोस्ट-एक्सप्लॉइटेशन रूट एक्सेस और निवारण शामिल…
 hmascs/ksuroot
एक-क्लिक एंड्रॉइड कर्नेल रूटिंग टूल जो CVE-2026-43499 का शोषण करके KernelSU इंस्टॉल करता है, जिसमें आधिकारिक, बंडल और कस्टम .so पेलोड स्रोत उपलब्ध…
 abdugafforov-bobur/cve-2026-72550-poc
CVE-2026-72550 — Friendica अनप्रमाणित स्टैक्ड-क्वेरी SQL इंजेक्शन PoC (CVSS 9.8 क्रिटिकल)
 iltosec/chyrp-lite-rce-poc
CVE-2026-53767 + CVE-2026-53768 - uploads_path ब्लॉकलिस्ट बाईपास और एक्सटेंशन सत्यापन की कमी के माध्यम से Chyrp Lite ≤ 2026.01 में प्रमाणीकृत RCE








