
 #1
 kaleth4/cve-2026-21250
# CVE-2026-21250 के लिए तकनीकी दस्तावेज़ीकरण और संसाधन यह विंडोज़ HTTP.sys स्थानीय विशेषाधिकार वृद्धि भेद्यता से संबंधित है, जिसमें प्रभावित…
 juguitos/copy-fail
# CVE-2026-31431 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट Linux सिस्टम पर कर्नेल AF_ALG का दुरुपयोग करके SUID बाइनरी पेज कैश को संशोधित करने और रूट शेल…
 joyghoshs/cve-2021-4034
polkit के pkexec में स्थानीय विशेषाधिकार वृद्धि भेद्यता के लिए शोषण
 jonnywhatshisface/cve-2024-56433
CVE-2024-56433 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो shadow-utils सबऑर्डिनेट ID टकराव के माध्यम से विशेषाधिकार वृद्धि प्रदर्शित करता है ताकि अन्य…
 darioomatos/cve-2026-31431-copyfail
# CVE-2026-31431 का शैक्षिक विश्लेषण AF_ALG AEAD इन-प्लेस ऑपरेशन के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि, जिसमें तकनीकी मूल कारण,…
 alvaroguzmancode/cve-2026-31431-mitigacion
CVE-2026-31431 का तकनीकी विश्लेषण, जो algif_aead मॉड्यूल में Linux कर्नेल का एक स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) है, जिसमें…
 joffr3y/polkit-cve-2021-4034-hlp
Polkit CVE-2021-4034 का उच्च-स्तरीय प्रोग्रामिंग भाषा में शोषण
 kowntaewook/cve-2026-41651-analysis
CVE-2026-41651 (Pack2TheRoot) का गहन विश्लेषण, जो PackageKit में एक स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) है। इसमें भेद्यता का…
 mrmixies/copy-fail---cve-2026-31431
स्क्रिप्ट पायथन यह जांचने के लिए कि क्या कोई Linux सिस्टम CVE-2026-31431 (Copy Fail) दोष के प्रति संवेदनशील है, जो Linux कर्नेल में एक स्थानीय…
 huchangzhi/autorootlinux
# स्वचालित Linux विशेषाधिकार वृद्धि स्क्रिप्ट CVE-2026-31431 का शोषण करके रूट एक्सेस प्राप्त करने के लिए स्वचालित Linux विशेषाधिकार वृद्धि…
 fulucky0-yuri/cve-2026-31431-pocc
CVE-2026-31431 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट का C कार्यान्वयन, जो Linux कर्नेल AF_ALG पेज कैश पॉइज़निंग भेद्यता है जो स्थानीय विशेषाधिकार वृद्धि और…
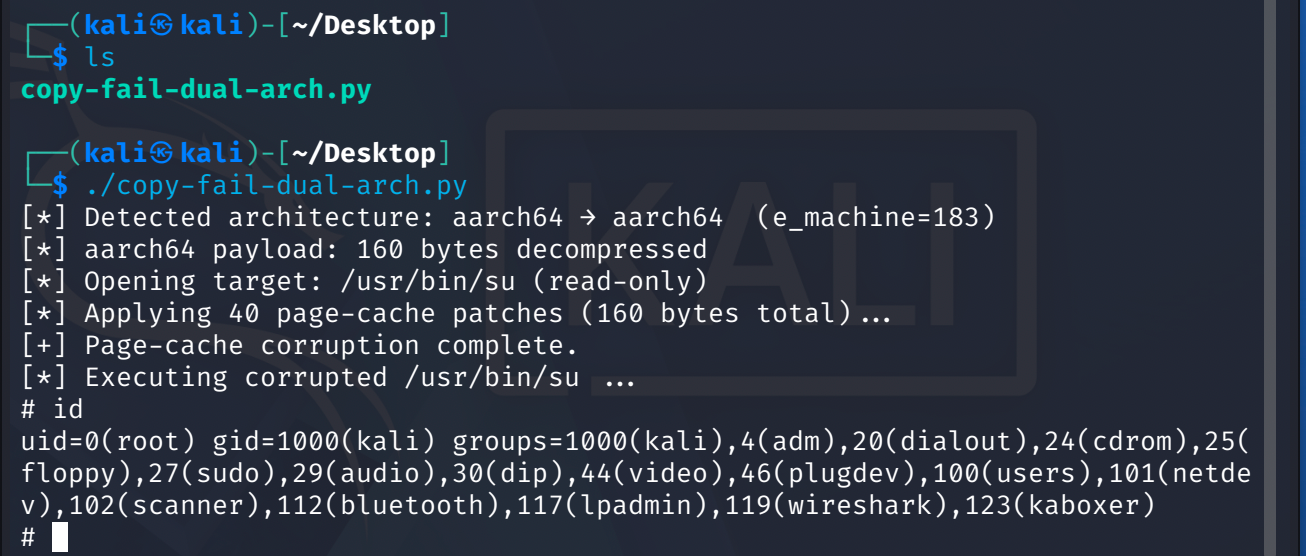 0xer0/cve-2026-31431-copy-fail-add-arm64
Python एक्सप्लॉइट CVE-2026-31431 के लिए, जो AF_ALG और splice() के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि है, जो page cache में लिखकर…
 361way/cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट जो रूट तक विशेषाधिकार बढ़ाता है, जिसमें डिटेक्शन मोड और पोर्टेबिलिटी के लिए C इम्प्लीमेंटेशन शामिल है।
 jesrat/make_me_root
CVE-2021-4034 (PwnKit) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) है,…
 wuzuowei/copy-fail-cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट, एक Linux कर्नेल authencesn भेद्यता जो AF_ALG और splice() के माध्यम से रूट तक स्थानीय विशेषाधिकार वृद्धि और कंटेनर…
 immersive-labs-sec/cve-2021-4034
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Polkit विशेषाधिकार वृद्धि भेद्यता, जो कमजोर सिस्टम पर स्थानीय विशेषाधिकार वृद्धि का प्रदर्शन…
 hrishitjoshi/cve-2021-4034
PWNKIT - लिनक्स (Polkit) पर स्थानीय विशेषाधिकार वृद्धि भेद्यता
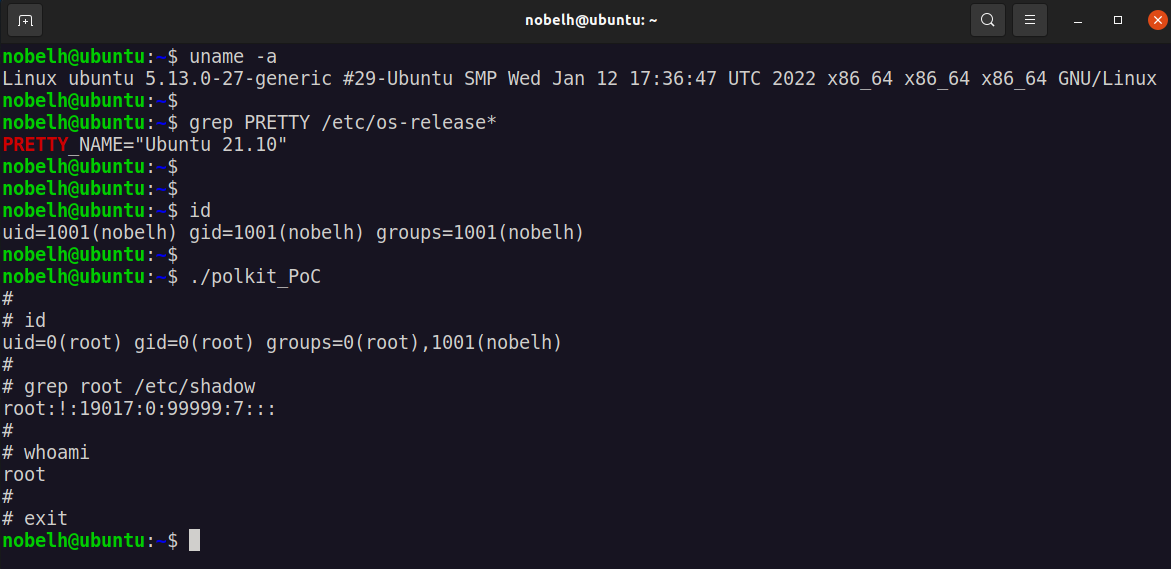 itmarcin2211/polkit-s-pkexec-cve-2021-4034
CVE-2021-4034 (PwnKit) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Polkit के pkexec में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) को…








