
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 orjanj/netscaler_threat_hunt_helper
NetScaler CTX697096 खतरा शिकार सहायक (IoC स्कैनर) - CVE-2026-88771, CVE-2026-88772, CVE-2026-88779
 rwxrwxs/cve-2026-87902
CVE-2026-87902 के लिए Python एक्सप्लॉइट, जो WordPress Core ≤7.1.1 में एक अनधिप्रमाणित LFI है: OPML की फिंगरप्रिंटिंग करता है, webroot का पता लगाता…
 hackfutsecroot/cve-2026-87902
CVE-2026-87902 के लिए Python मास स्कैनर और एक्सप्लॉइट, जो get_page_template() में एक अनधिप्रमाणित WordPress कोर LFI है, जिसे PEAR गैजेट चेन और File…
 tonydelouvre/cve-2026-87902
CVE-2026-87902 के लिए Tkinter GUI एक्सप्लॉइट कंसोल: WordPress की फिंगरप्रिंटिंग करता है, pagename ट्रैवर्सल के माध्यम से अनऑथेंटिकेटेड LFI की पुष्टि…
 yifengchen-cc/cve-2026-8933
CVE-2026-8933 के लिए C प्रूफ़-ऑफ़-कॉन्सेप्ट, जो cgroup फ़्रीज़िंग, सिमलिंक रेस और udev नियम इंजेक्शन का उपयोग करके root के रूप में कमांड निष्पादित…
 ylh440104/infinitycore-android-cve-2026-89754
CVE-2026-89754 के आधिकारिक PoC का ARM64 Android पोर्ट, जो 7.0/7.2 कर्नेल पर स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) को सक्षम करने…
 woshigenm/cve-2026-89633
CVE-2026-89633 के लिए PoC और एक्सप्लॉइट चेन, जो Linux cifs.ko SMB1 TRANS2 कोएलेसिंग पाथ में हीप आउट-ऑफ-बाउंड्स राइट है, जो cred ओवरराइट और PTE…
 songzzzz/cve-2026-8933
CVE-2026-8933 के लिए कार्यशील PoC: एक snap-confine mount-namespace symlink race जो root के स्वामित्व वाला udev नियम स्थापित करता है, जिससे…
 abraxas/keycloak-manage-users-composite
Keycloak 26.8.1 मध्यम 6.6 रिमोट प्रमाणित प्रमाणीकरण अवशेष। manage-users वाला एक हेल्प-डेस्क एडमिन manage-realm का पहले से बना कंपोज़िट अपने ऊपर पिन…
 pathtofile/pplrunner
Windows पर सुरक्षा अनुसंधान के लिए एक ELAM ड्राइवर और सेवा बनाता है जो एक हस्ताक्षरित चाइल्ड प्रोसेस को Anti-Malware Protected Process-Light (PPL) के…
 kaandemir993/rusty-stealer-keylogger-screen-streaming-service-persistence-defender-evasion-analysis
Rusty Stealer का रिवर्स इंजीनियरिंग: एक Rust-आधारित RAT जिसमें उन्नत कीलॉगिंग, लाइव स्क्रीन स्ट्रीमिंग, और स्थायित्व बनाए रखने के लिए आक्रामक डिफेंस…
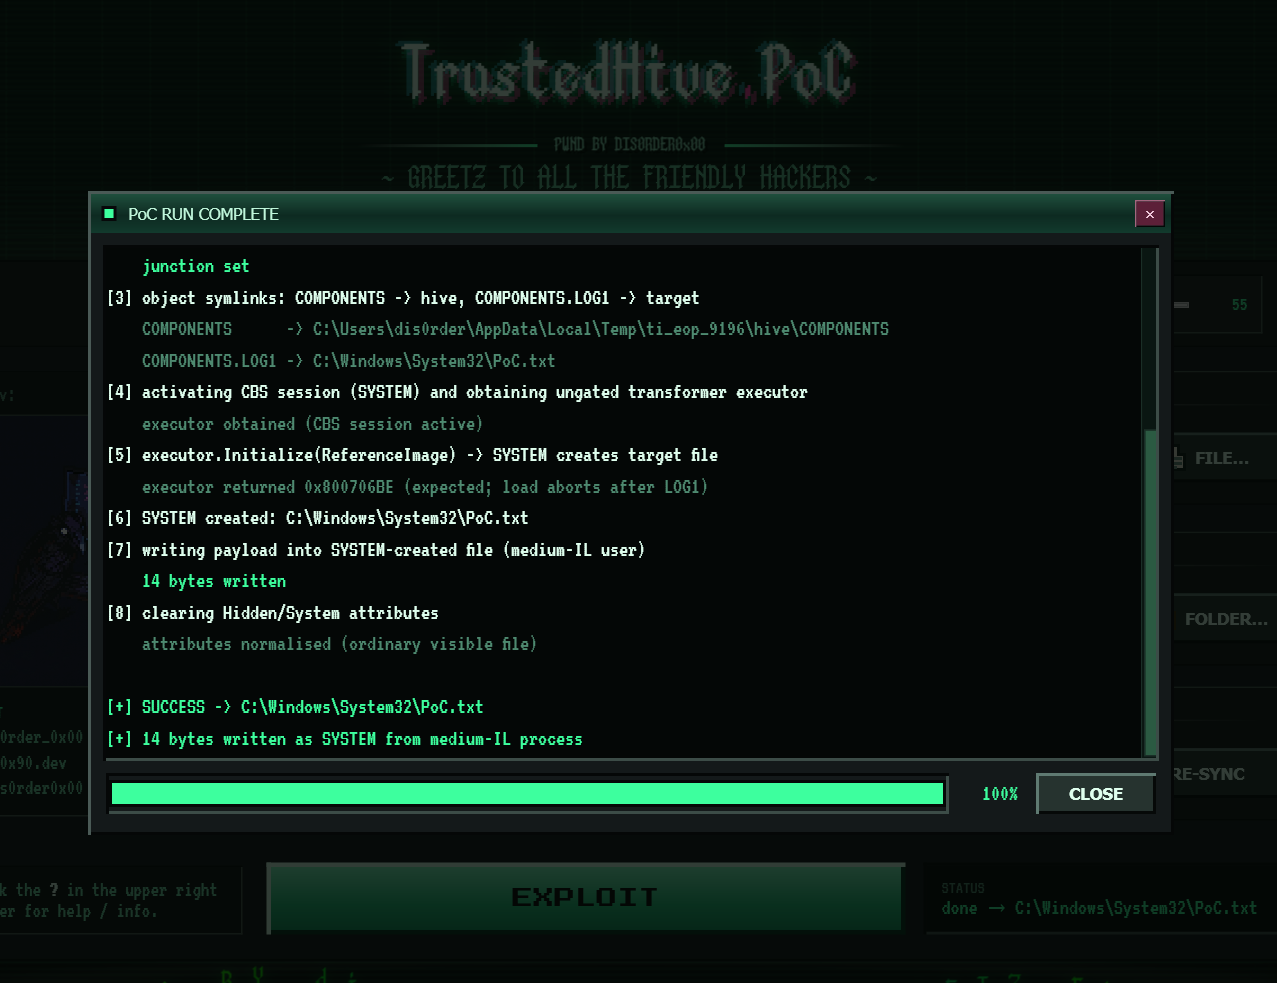 dis0rder0x00/trustedhive
Windows 11 के लिए LPE प्रूफ-ऑफ-कॉन्सेप्ट जो TrustedInstaller के Component Based Servicing (CBS) सत्र COM ऑब्जेक्ट और junctions का दुरुपयोग करके…
 emrekybs/tgsherlock
Telegram OSINT उपकरण उपयोगकर्ता, समूह और संदेश जाँच के लिए
 xsanflip/begal-c2
Flask और Socket.IO कमांड-एंड-कंट्रोल पैनल, जिसमें एक दुर्भावनापूर्ण ब्राउज़र एक्सटेंशन एजेंट है जो क्रेडेंशियल्स एकत्र करता है, Telegram के माध्यम से…
 ali-bana/olmo-twin
OLMo 2 पर सदस्यता-अनुमान हमलों के एक नियंत्रित अध्ययन के लिए पुनरुत्पादन कोड, जिसमें दस्तावेज़ प्रविष्टि, मध्य-प्रशिक्षण, प्रशिक्षण-पश्चात, स्कोरिंग…
 ai45lab/privacytrace
टूल कॉल्स आपके बारे में कितना कुछ उजागर कर सकते हैं? टूल-कॉल ट्रेस से गोपनीयता का रिसाव
 gmh5225/ptm
x86-64 पेजिंग तालिकाओं को उपयोगकर्ता मोड से परिवर्तित करने के लिए C++ लाइब्रेरी: PML4E, PDPTE, PDE और PTE प्रविष्टियों को पढ़ें/लिखें, वर्चुअल पतों…
 gmh5225/quickpgtrigger
आपके PG बायपास का स्ट्रेस टेस्टिंग [पुराना स्कूल प्रोजेक्ट]








