
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 musa-xvi/active-directory-badsuccessor
Windows का उपयोग करके CVE-2025-53779 के शोषण को कवर करने वाला एक TryHackme कमरा।
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: AZIOT स्मार्ट CCTV में रूट एक्सेस और प्लेनटेक्स्ट क्रेडेंशियल एक्सपोज़र
 vaibhavkrishna12004/ubuntu-privesc-lab
पूर्ण पैठ परीक्षण कार्यप्रवाह: क्रेडेंशियल ब्रूट फोर्स, SSH पहुंच और विशेषाधिकार वृद्धि (CVE-2021-4034)
 sandesh9978/cve-2022-0185-analysis-and-exploit
CVE-2022-0185 Linux kernel heap overflow vulnerability के लिए अनुसंधान और प्रमाण-अवधारणा।
 prabeershakya/cve-2022-0185-poc
CVE-2022-0185 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक लिनक्स कर्नेल हीप बफर ओवरफ्लो है जो FUSE और ROP चेन के माध्यम से स्थानीय विशेषाधिकार वृद्धि…
 tiger3080/cve-2025-9267
Seagate Toolkit for Windows (इंस्टॉलर <2.35.0.6) असुरक्षित DLL लोडिंग के प्रति संवेदनशील है। इंस्टॉलर बिना सत्यापन के कार्यशील निर्देशिका से DLL लोड…
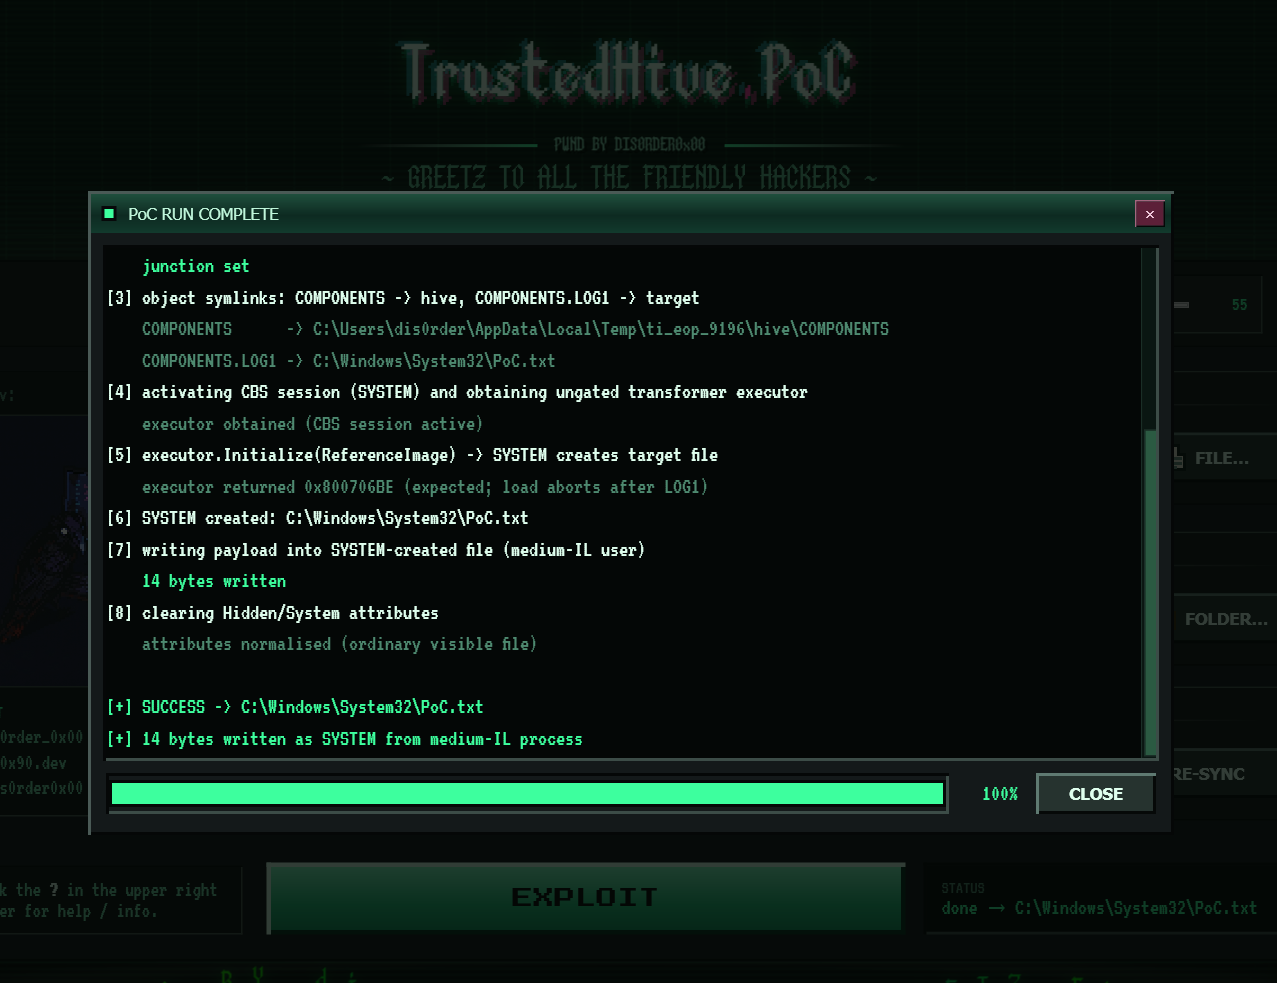 dis0rder0x00/trustedhive
Windows 11 के लिए LPE प्रूफ-ऑफ-कॉन्सेप्ट जो TrustedInstaller के Component Based Servicing (CBS) सत्र COM ऑब्जेक्ट और junctions का दुरुपयोग करके…
 mas0nshi/cve-2026-112445
CVE-2026-112445 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, एक macOS स्थानीय विशेषाधिकार एस्केलेशन जिसमें एक अनविशेषाधिकार प्राप्त कंसोल उपयोगकर्ता launchd…
 minime794/copyfail
CVE-2026-31431 के लिए Linux लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट, जो AF_ALG कर्नेल क्रिप्टो API के माध्यम से SUID बाइनरीज़ के पेज कैश को ओवरराइट करके…
 gmh5225/driver-kaldereta
अहस्ताक्षरित कर्नेल मोड ड्राइवर जो मेमोरी संशोधन करता है
 hackspeak/cve-2026-62735
Windows HTTP.sys पूर्णांक अतिप्रवाह (CVE-2026-62735) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो गैर-पेज्ड पूल अतिप्रवाह के माध्यम से क्रैश और पूर्ण…
 xn0kkx/cve-2026-31431_copyfail_linuxkernel_lpe
शैक्षिक पुनर्लेखन ऑफ़ कॉपी फेल पीओसी (सीवीई-2026-31431) — लिनक्स कर्नेल एलपीई algif_aead इन-प्लेस क्रिप्टो + splice() पेज-कैश राइट के माध्यम से
 sudoytang/copyfail-arm64
विश्लेषण और कॉपी फेल (CVE-2026-31431) का ARM64 पुनरुत्पादन
 kwilck/copyfail
कॉपी फेल (CVE-2026-31431) लिनक्स कर्नेल के algif_aead मॉड्यूल में एक लॉजिक दोष है — जो AF_ALG यूज़रस्पेस क्रिप्टो API का हिस्सा है। इसे 29 अप्रैल,…
 gr-1m/cve-2026-31431
गोलैंग में लिखा गया Copy Fail (CVE-2026-31431) स्थानीय विशेषाधिकार वृद्धि शोषण का पुनर्लेखन, जो Linux सिस्टम पर root प्राप्त करने के लिए पेज कैश को…
 yoshino-s/cve-2025-62506
CVE-2025-62506 के लिए सत्यापन स्क्रिप्ट, जो MinIO सेवा खातों में एक विशेषाधिकार वृद्धि भेद्यता है, यह परीक्षण करती है कि क्या प्रतिबंधित खाते इनलाइन…
 baph00met/cve-2026-41651
CVE-2026-41651 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो PackageKit TOCTOU स्थानीय विशेषाधिकार वृद्धि है, तकनीकी विश्लेषण, डिटेक्शन लॉजिक और उपचार…
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2026-3888 के लिए, जो Ubuntu पर snap-confine और systemd-tmpfiles को लक्षित करता है, तथा रूट एक्सेस प्राप्त करने के…








