
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 nicocha30/ligolo-ng
एक उन्नत, फिर भी सरल, टनलिंग/पिवोटिंग टूल जो TUN इंटरफ़ेस का उपयोग करता है।
 cyberharsh/apache-couchdb-cve-2017-12635
Apache CouchDB CVE-2017-12635 के लिए डॉकर-आधारित पुनरुत्पादन वातावरण, JSON पार्सर असंगति के माध्यम से ऊर्ध्वाधर विशेषाधिकार वृद्धि, अप्रमाणित…
 spellshift/realm
Rust इम्प्लांट, GraphQL टीमसर्वर और हज़ारों बीकन्स में स्वचालित, स्केलेबल रेड टीम ऑपरेशन्स के लिए Eldritch DSL के साथ क्रॉस-प्लेटफ़ॉर्म एडवर्सरी…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - CVE-2026-43499 के माध्यम से temp root, KernelSU late-load, कोई partition flashing नहीं, कोई Knox…
 qyvora/qyvora-toha3ee
अधिकृत पैठ परीक्षण, नेटवर्क टोही, ट्रैफ़िक अवरोधन, वायरलेस सुरक्षा परीक्षण और लेयर 2/3/7 आक्रमण अनुसंधान के लिए Go-आधारित नेटवर्क शोषण और MITM…
 trickster0/offensiverust
रेड टीम अभियानों के लिए Rust का हथियारीकरण
 nodauf/girsh
स्वचालित रूप से Linux या Windows पीड़ित के लिए पूरी तरह से इंटरैक्टिव रिवर्स शेल उत्पन्न करें
 k8gege/cve-2021-1675
CVE-2021-1675 (PrintNightmare) के लिए शोषण, जो विंडोज पर Print Spooler सेवा के माध्यम से स्थानीय और दूरस्थ SYSTEM-स्तरीय विशेषाधिकार वृद्धि को सक्षम…
 0xfml/cve-2023-30765
CVE-2023-30765 / ZDI-23-905 - Delta Electronics Infrasuite Device Master विशेषाधिकार वृद्धि
 rurixis/msrkit
एक ROP चेन को WRMSR प्रिमिटिव के साथ जोड़कर कर्नेल फ़ंक्शन्स को कॉल करने और BYOVD (AmdTools64.sys) के माध्यम से अहस्ताक्षरित ड्राइवर्स को मैप करने की…
 lyravoid/kernelpatch
Linux kernel को केवल एक stripped kernel image का उपयोग करके patch और hook करता है, जो arm64 पर inline और syscall hooking के लिए symbols निकालता है और…
 lolbas-project/lolbas
लिविंग ऑफ द लैंड बाइनरीज और स्क्रिप्ट्स - (LOLBins और LOLScripts)
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
यह रिपोजिटरी सिरी शॉर्टकट्स और शेयर्ड वेब क्रेडेंशियल्स (SWC) में एक भेद्यता का दस्तावेजीकरण करती है, जो दोषपूर्ण पेलोड को लगातार निष्पादित करने,…
 soralis0912/cve-2026-43499-aristotle
CVE-2026-43499 कर्नेल उपयोग-के-बाद-मुक्त के माध्यम से Xiaomi XIG04 (Android 12) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण। डिवाइस-स्वामी रूटिंग के लिए…
 fdzdev/cve-2024-50961
दूरस्थ हमलावर URL पर उजागर संवेदनशील डेटा तक पहुँच सकता है
 ustayready/thunderstorm
एक संग्रहकर्ता और व्युत्पत्ति इंजन। यह आपके वातावरण का मानचित्रण करता है, प्रभावी अनुमतियों और विश्वास का मूल्यांकन करता है, और एक पूर्ण आक्रमण…
 kamalx06/tornadorevc2
TCP/TLS/mTLS पर reverse-shell सत्रों को प्रबंधित करने वाला मॉड्यूलर post-exploitation फ्रेमवर्क, जिसमें enumeration, in-memory execution, SOCKS5…
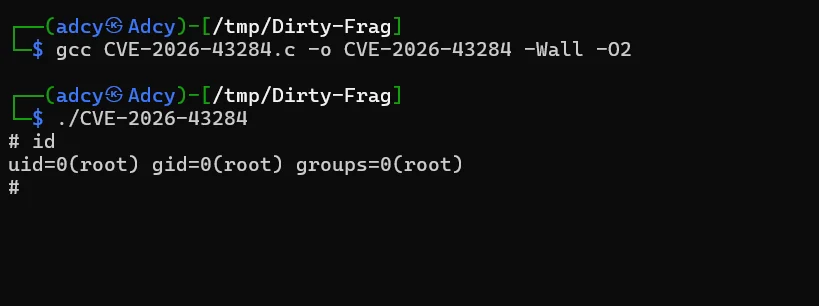 cyber-niz/dirty-frag
CVE-2026-43284 (Dirty Frag) के लिए C प्रमाण-अवधारणा शोषण, एक Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि जो भेद्य प्रणालियों पर रूट प्राप्त करने के लिए…








