
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 b5null/invoke-badsuccessor.ps1
BadSuccessor भेद्यता (CVE-2025-53779) का स्वचालित रूप से दुरुपयोग करने के लिए PowerShell स्क्रिप्ट
 liznzn/cve-2019-2215
CVE-2019-2215 के माध्यम से Bravia TV के लिए Temproot।
 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2 के लिए सर्वरलेस C2 ट्रांसपोर्ट प्लगइन, जो रिले इंफ्रास्ट्रक्चर के रूप में AWS Lambda + DynamoDB का उपयोग करता है।
 voidsecsoftwares/voidsyscall
क्रॉस-प्लेटफ़ॉर्म syscall-संचालित इम्प्लांट और C2 — डायरेक्ट syscalls (Win), रॉ syscalls (Linux), HTTPS/DNS/ICMP चैनल। कोई winapi लेयर नहीं।
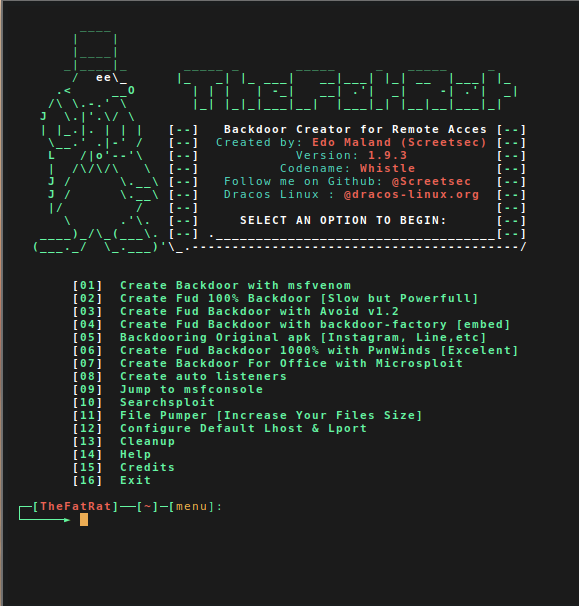 screetsec/thefatrat
Thefatrat एक बड़ा शोषण उपकरण: बैकडोर उत्पन्न करने का आसान उपकरण और पोस्ट एक्सप्लॉइटेशन हमले जैसे ब्राउज़र अटैक आदि के लिए आसान उपकरण। यह उपकरण…
 darthton/blackbone
विंडोज़ मेमोरी हैकिंग लाइब्रेरी

 colorful-glassblock/duchamp-root
Xiaomi K70e (duchamp) एक-क्लिक रूट के माध्यम से CVE-2026-43499 (IonStack) + KernelSU एकीकरण
 davidcarliez/mythic_telegram_profile
Mythic C2 प्रोफ़ाइल जो Athena और Apollo एजेंट ट्रैफ़िक को Telegram bot-to-bot संदेशों के माध्यम से टनल करती है, एन्क्रिप्टेड पेलोड को Mythic के Push…
 bishopfox/cloudfox
क्लाउड पेनिट्रेशन परीक्षणों के लिए स्थितिजन्य जागरूकता को स्वचालित करना।
 yijiacloud/ghostlock-oppo-pckm00
OPPO PCKM00 (SM6150) / Linux 4.14.180 के लिए CVE-2026-43499 GhostLock futex UAF LPE PoC
 pwardle/not-a-mused
एक अप्रलेखित Muse dictation endpoint सेटिंग का शोषण करने वाला proof-of-concept, जो एक स्थानीय unprivileged प्रक्रिया को dictation ट्रैफ़िक को prompts…
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Linux kernel futex PI rt_mutex UAF ARM32 विशेषाधिकार वृद्धि अनुसंधान जो Huawei Watch 4 Pro (kernel 5.4.210) को लक्षित…
 a0yami/cve-2025-50505
CVE-2025-50505 के लिए एक्सप्लॉइट, Clash Verge Rev में, जो अनधिकृत API के माध्यम से स्थानीय विशेषाधिकार वृद्धि और रिमोट कोड निष्पादन को प्रदर्शित करता…
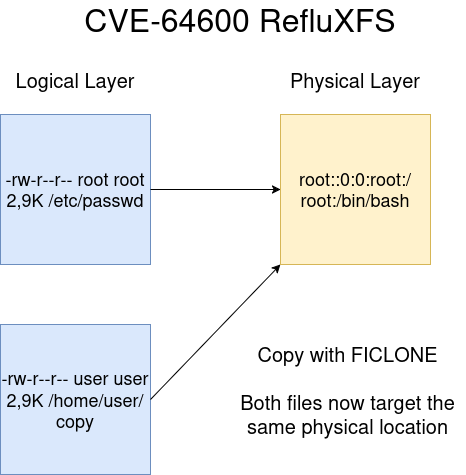 litosmartin/cve-2026-64600-refluxfs-poc
हाल ही में खोजे गए Qualys बग के लिए XFS के साथ COW पर एक POC
 gentilkiwi/mimikatz
विंडोज सुरक्षा के साथ खेलने के लिए एक छोटा सा उपकरण
 infosecn1nja/red-teaming-toolkit
यह रिपॉजिटरी एक रेड टीमर और थ्रेट हंटर के लिए अत्याधुनिक ओपन-सोर्स सुरक्षा उपकरण (OST) शामिल करती है।
 stillbigjosh/kube-reaper
किसी भी पहचान से Kubernetes क्लस्टर स्कैन करता है, खतरनाक अनुमतियों को चिह्नित करता है, और क्लस्टर समझौता करने के लिए उन्हें बहु-चरणीय एस्केलेशन पथों…







