#1
 dviros/excalibur
Excalibur, Bashbunny प्रोजेक्ट के लिए 'Powershell' पर आधारित Eternalblue एक्सप्लॉइट पेलोड है।
 alechilczenko/kimi
माइक्रोसर्विस दृष्टिकोण पर निर्मित, तेज, इंटरनेट-स्तरीय संपत्ति अनुक्रमण के लिए मल्टी-थ्रेडिंग का उपयोग करने वाला अटैक सरफेस डिस्कवरी टूल।
 postmodern/ruby-nmap
nmap के लिए एक Ruby इंटरफ़ेस, यह अन्वेषण उपकरण और सुरक्षा / पोर्ट स्कैनर है। nmap को स्वचालित करने और nmap XML फ़ाइलों को पार्स करने की अनुमति देता…
 nullt3r/udpx
Go भाषा में लिखा गया एकल-पैकेट UDP स्कैनर, जो नेटवर्कों में 45+ सेवाओं की तेज़ खोज के लिए है। यह कस्टम प्रोब्स, CIDR स्कैनिंग और JSONL आउटपुट का…
 nccgroup/port-scan-automation
NMAP स्कैन को स्वचालित करें और स्वचालित रूप से कस्टम Nessus नीतियां जनरेट करें
 snovvcrash/divideandscan
पूर्ण पोर्ट स्कैन परिणामों को विभाजित करें और इसे लक्षित Nmap चलाने के लिए उपयोग करें
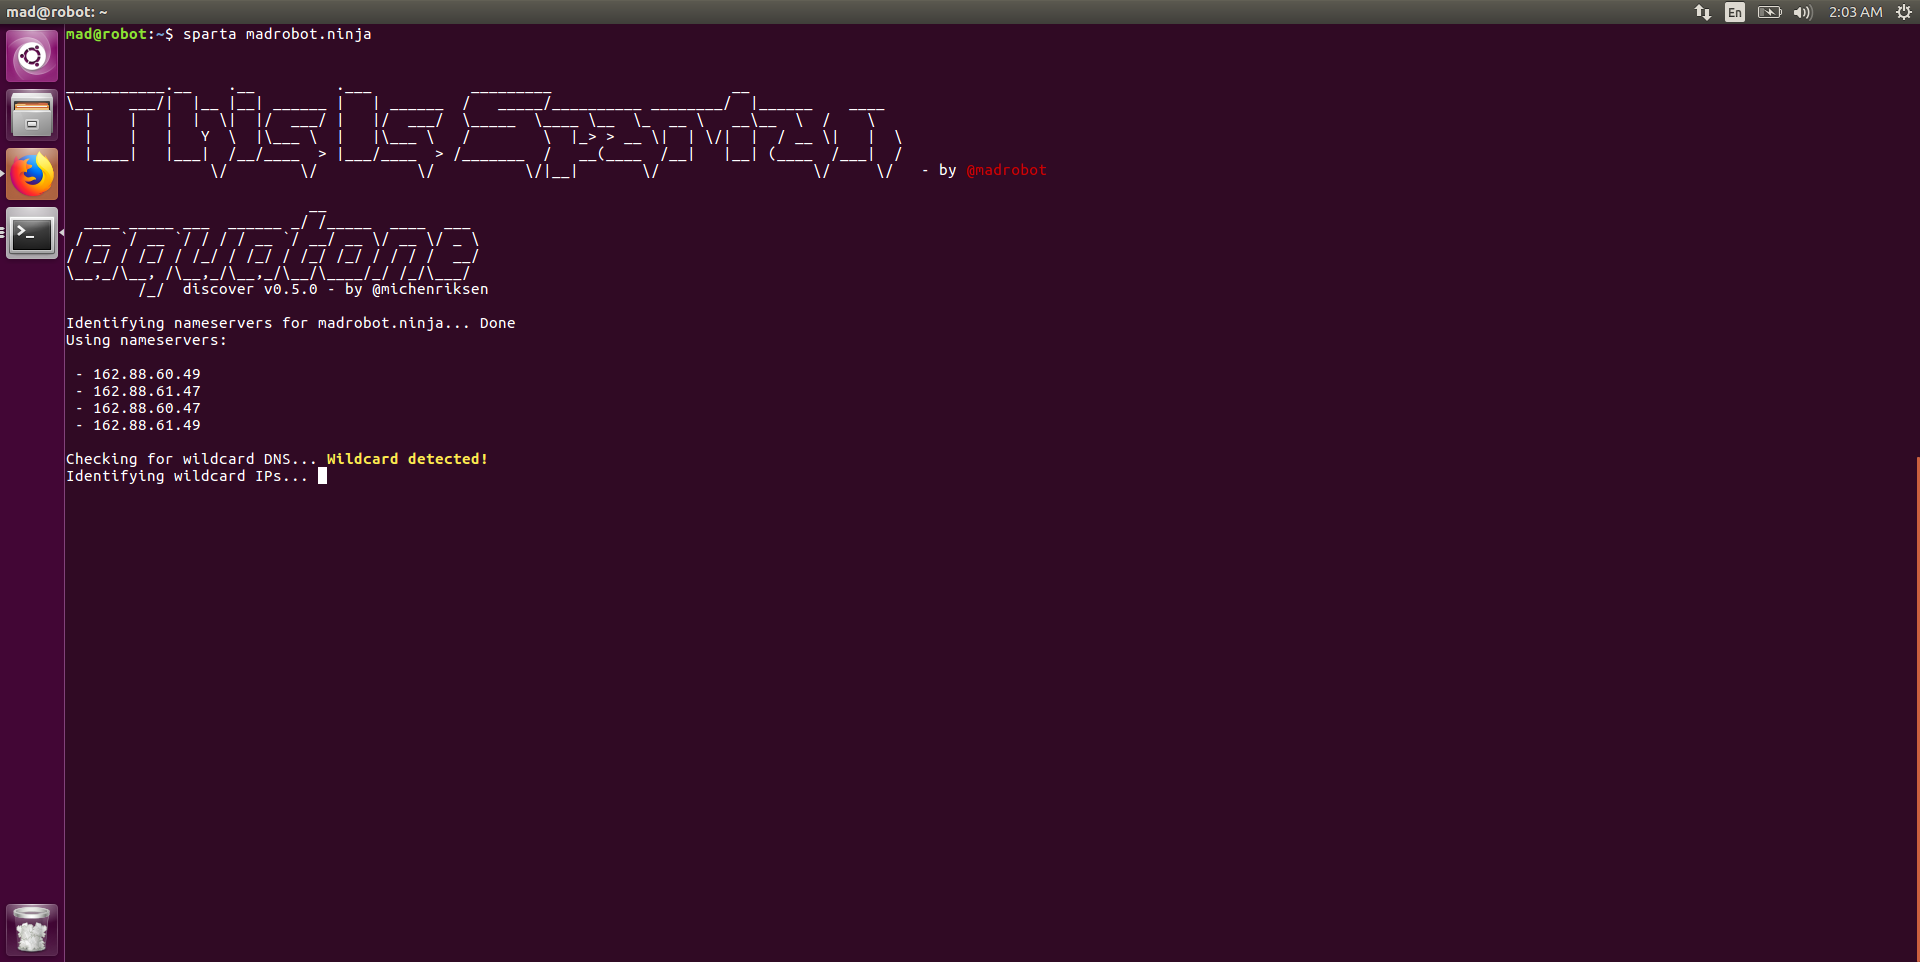 mad-robot/spartan
स्वचालित रिकॉनेसांस फ्रेमवर्क जो प्रवेश परीक्षण कार्यप्रवाहों के लिए उपडोमेन गणना, सक्रिय होस्ट जांच, पोर्ट स्कैनिंग, CMS डिटेक्शन और डायरेक्टरी…
 blindfuzzy/lhf
पेनटेस्टिंग के लिए एक मॉड्यूलर रिकॉन टूल
 shivamrai2003/reconky-automated_bash_script
Reconky एक बेहतरीन कंटेंट डिस्कवरी bash स्क्रिप्ट है जो बग बाउंटी हंटर्स के लिए है, जो बहुत सारे कार्यों को स्वचालित करती है और उन्हें अच्छी तरह से…
 b3rito/peeko
peeko – ब्राउज़र-आधारित XSS C2, संक्रमित ब्राउज़र के माध्यम से गुप्त आंतरिक नेटवर्क अन्वेषण के लिए।
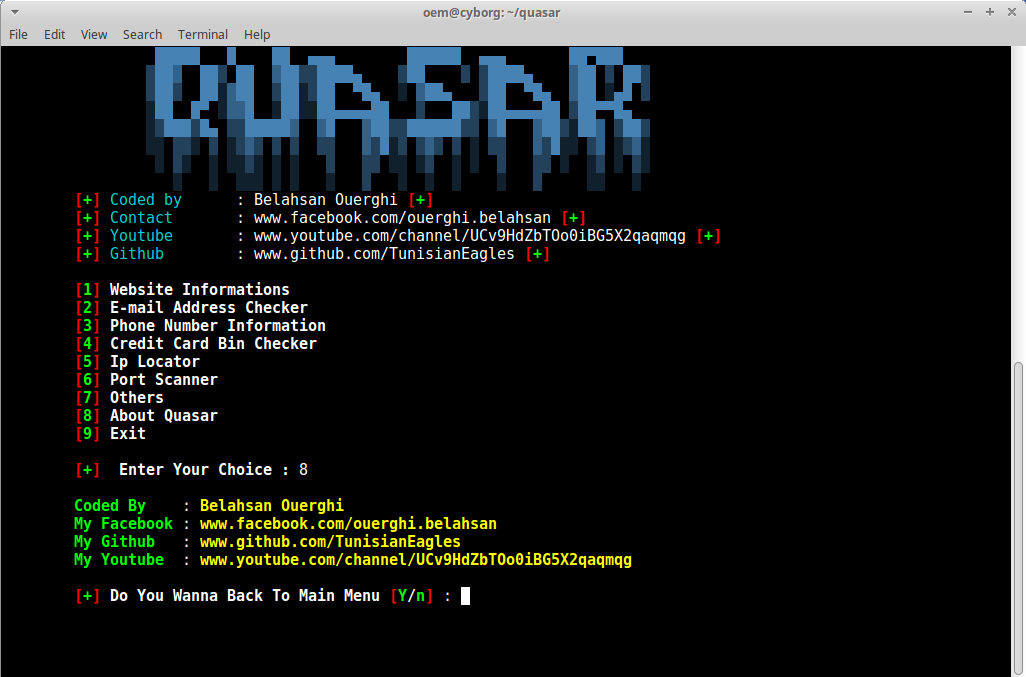 cyb0r9/quasar
मॉड्यूलर सूचना संग्रह ढांचा जो पेनिट्रेशन परीक्षकों के लिए है, जिसमें वेबसाइट विश्लेषण, ईमेल/फोन लुकअप, क्रेडिट कार्ड BIN जांच, IP भू-स्थान, और पोर्ट…
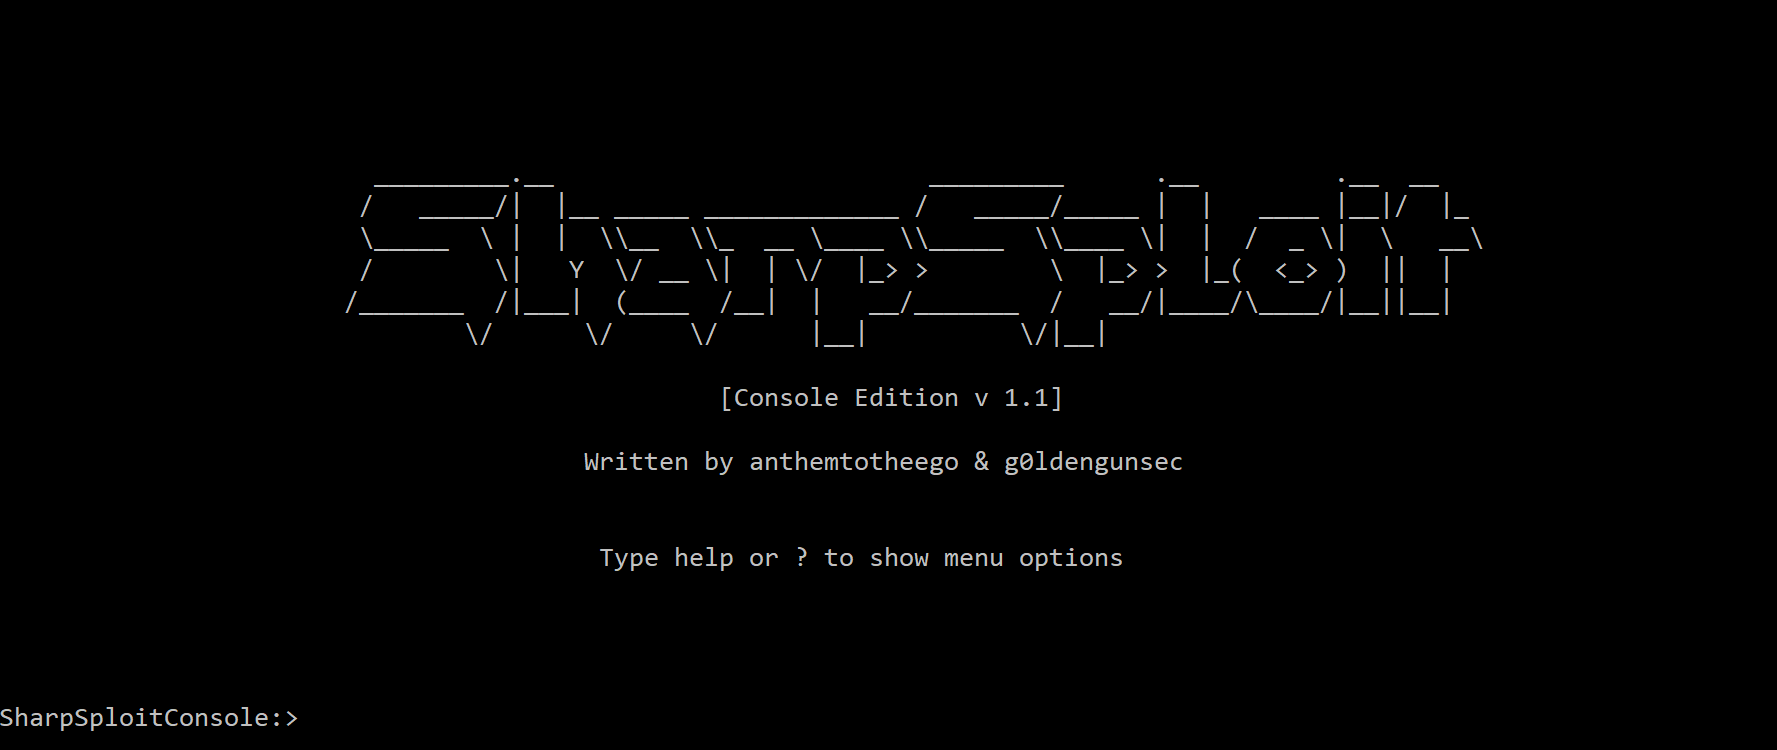 anthemtotheego/sharpsploitconsole
पोस्ट-एक्सप्लॉइटेशन और रेड टीम संचालन के लिए C# कंसोल एप्लिकेशन, जो SharpSploit को एकीकृत करके Mimikatz कमांड निष्पादित करता है, Kerberoasting करता…
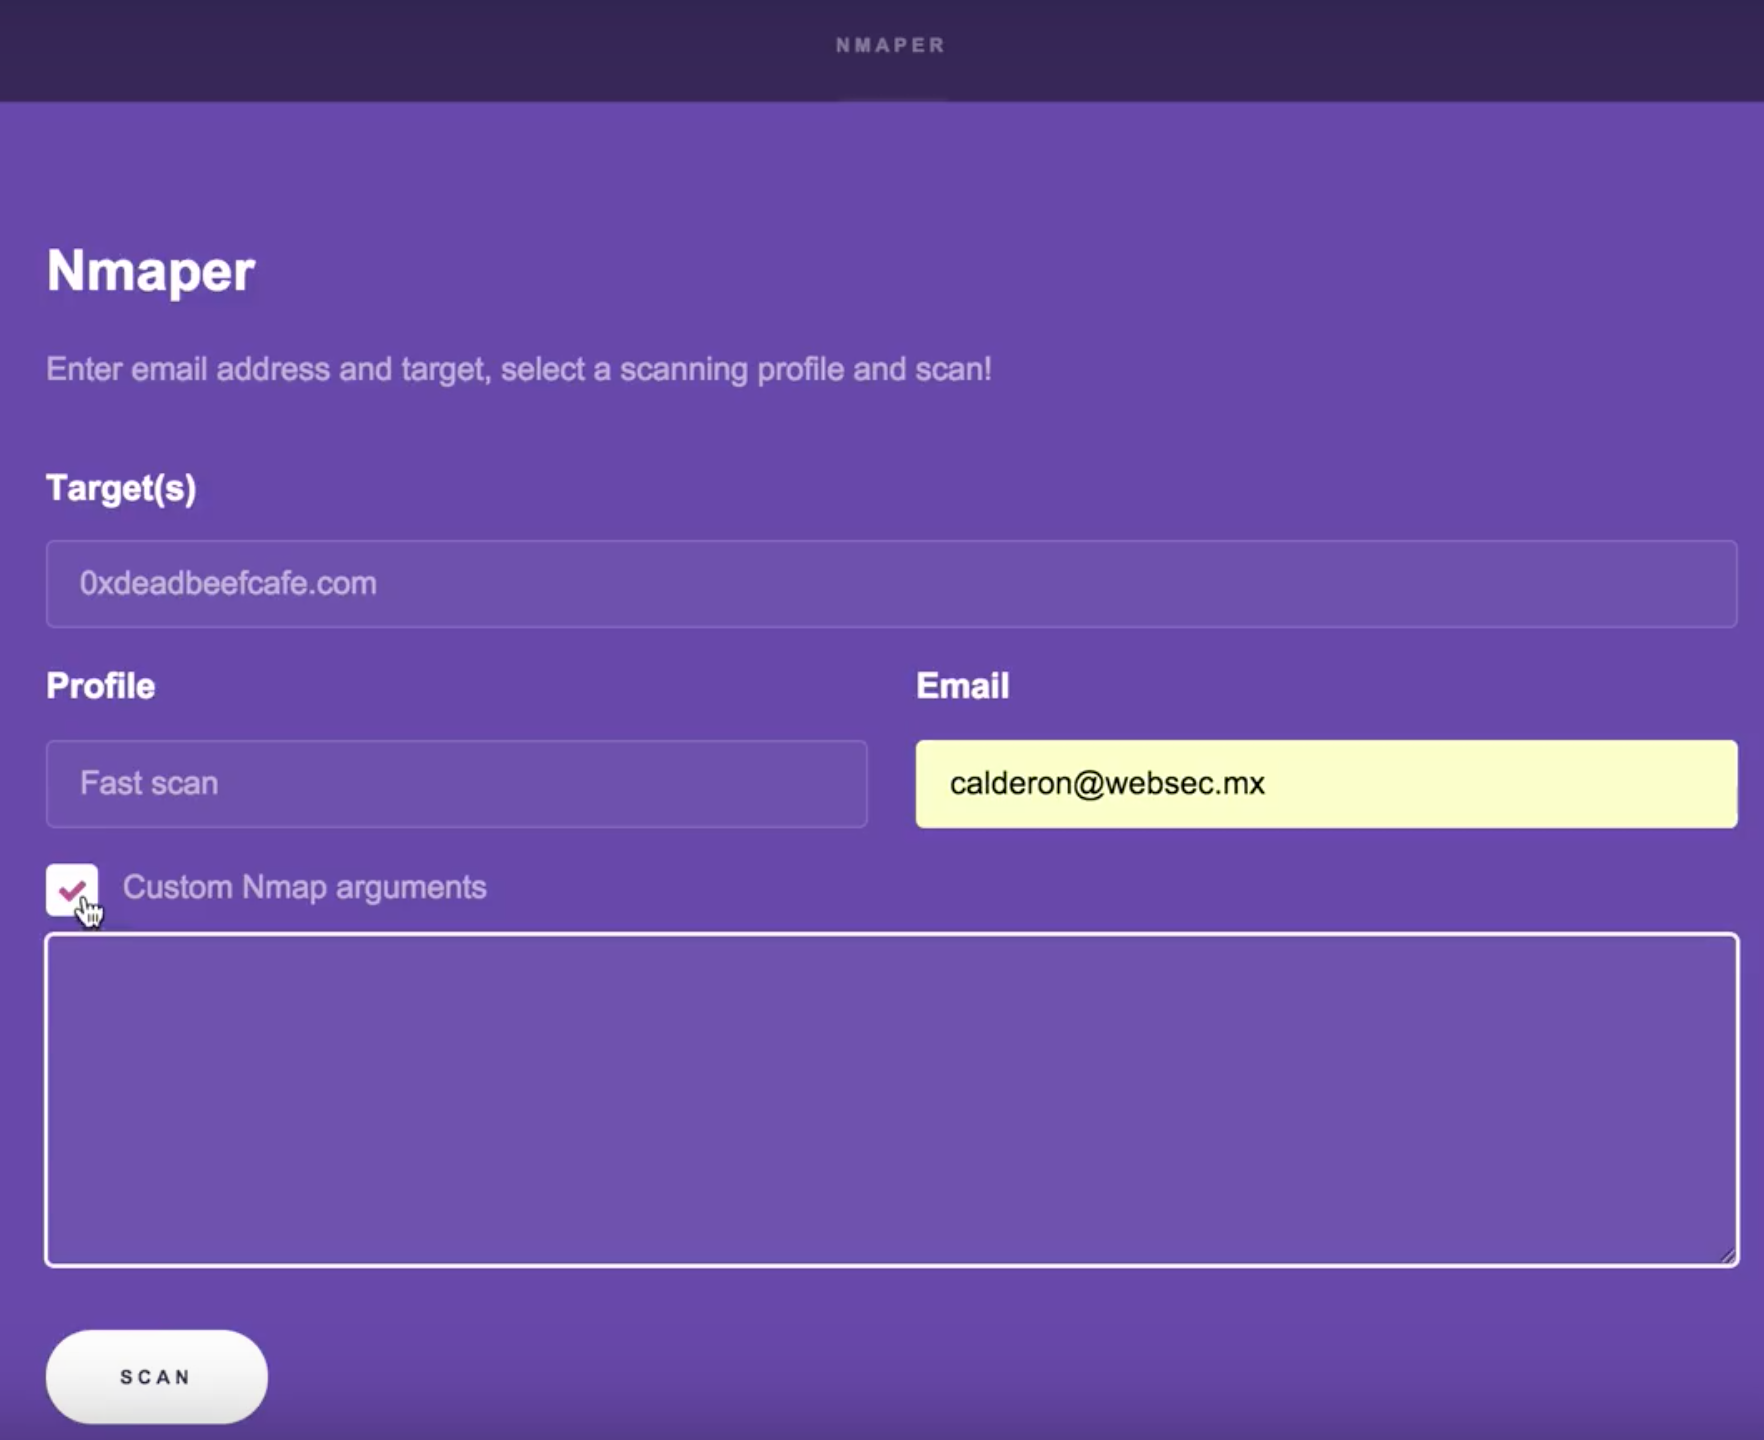 cldrn/rainmap-lite
Rainmap Lite - रिस्पॉन्सिव वेब-आधारित इंटरफ़ेस जो उपयोगकर्ताओं को अपने मोबाइल/टैबलेट/वेब ब्राउज़र से Nmap स्कैन चलाने की सुविधा देता है!
 mmarting/unwaf
Go टूल जो कई OSINT स्रोतों का उपयोग करके WAF/CDN के पीछे असली origin IP की निष्क्रिय रूप से खोज करता है, फिर HTML समानता, SSL cert फिंगरप्रिंट, और…
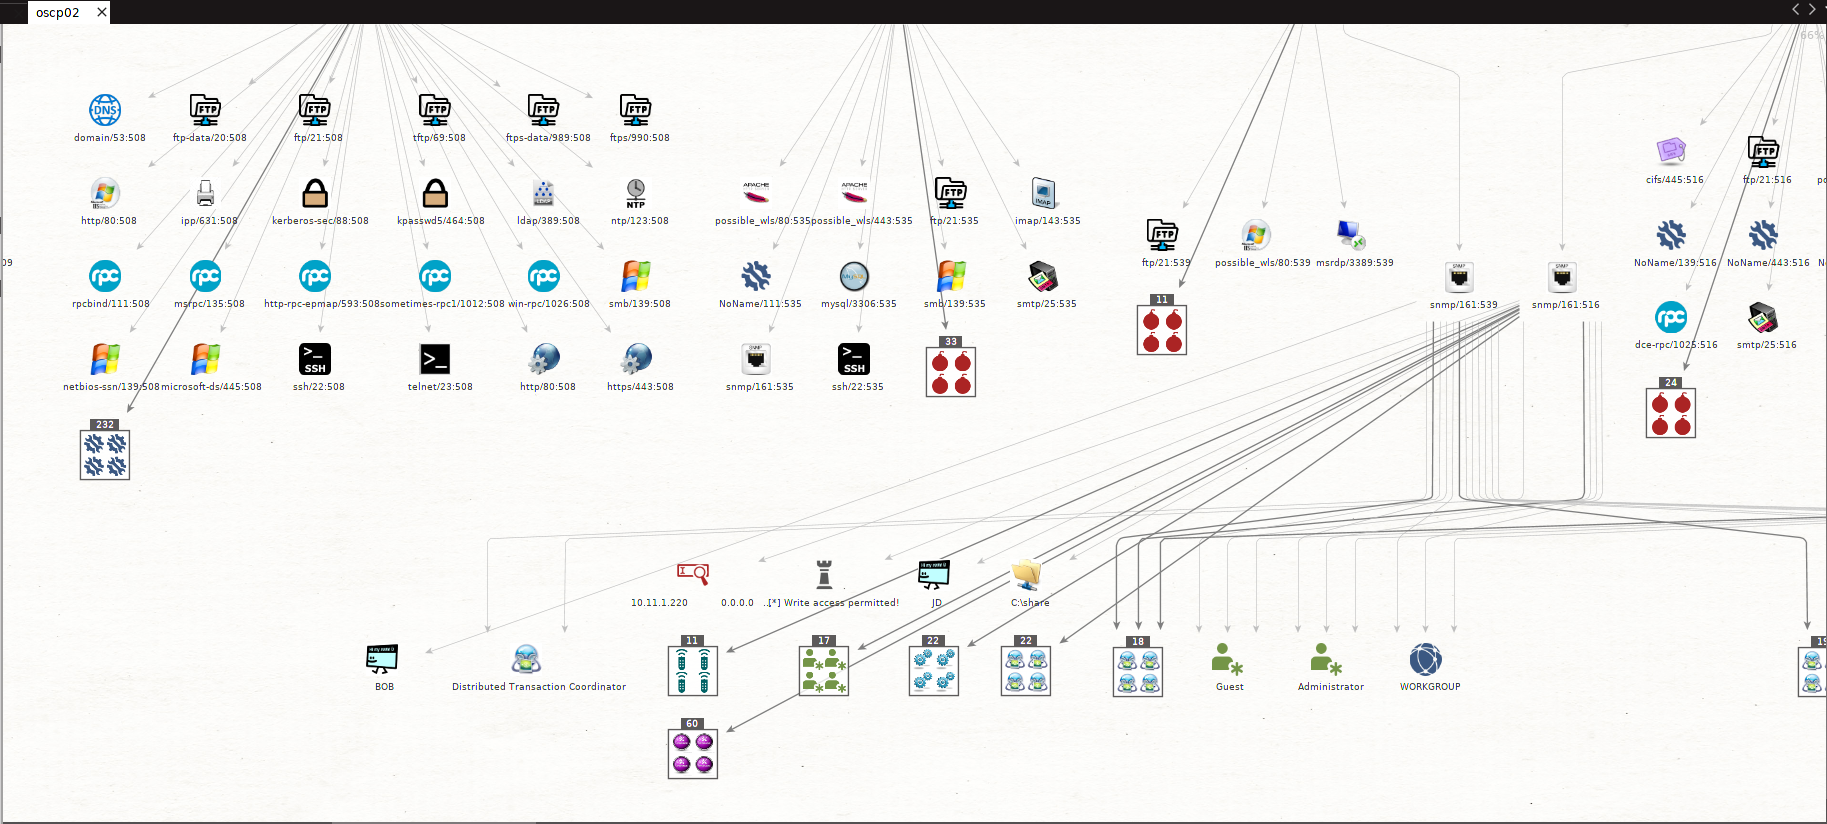 shizzz477/msploitego
माल्टीगो के लिए पेनटेस्टिंग सूट जो मेटास्प्लॉइट डेटाबेस में डेटा पर आधारित है
 dirsoooo/recon
Recon एक स्क्रिप्ट है जो एक लक्ष्य पर पूर्ण रिकॉन करने के लिए मुख्य उपकरणों के साथ कमजोरियों की खोज करती है। @ofjaaah और @Jhaddix की पद्धतियों पर…
 serain/netmap.js
तेज़ ब्राउज़र-आधारित नेटवर्क खोज मॉड्यूल