
 #1

 owasp/nettacker
स्वचालित प्रवेश परीक्षण ढाँचा - ओपन-सोर्स भेद्यता स्कैनर - भेद्यता प्रबंधन
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 और IPv6 नेटवर्क टोही और MITM हमलों के लिए स्विस आर्मी चाकू।
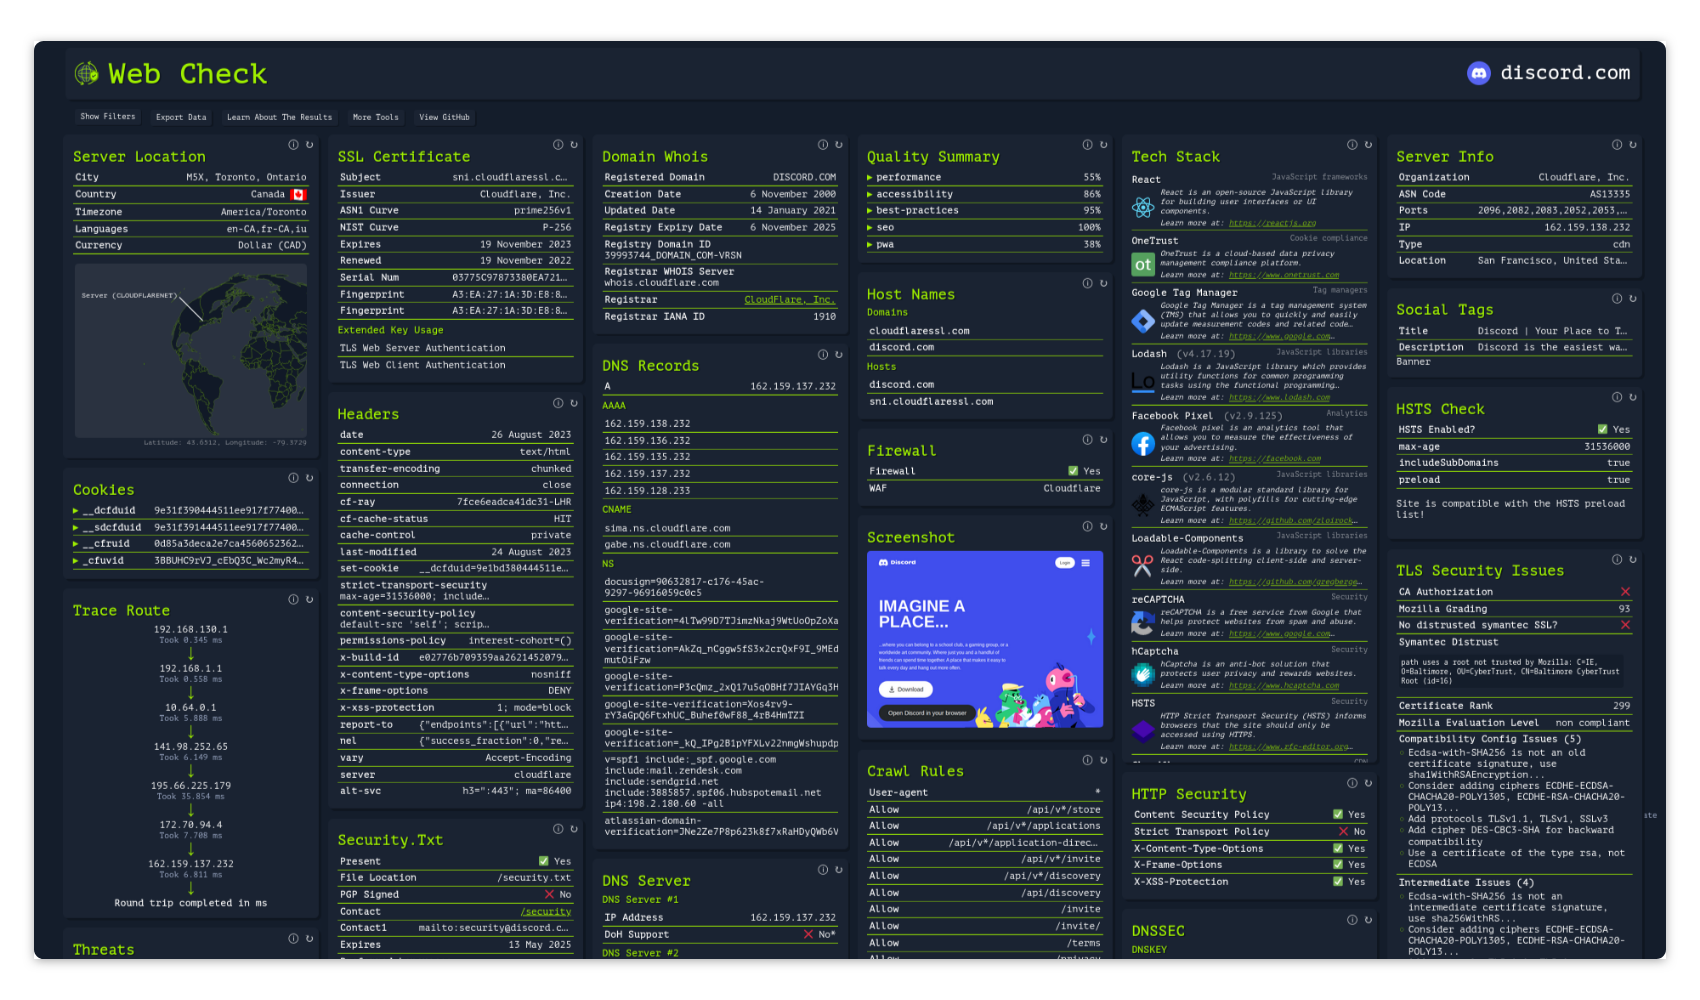 lissy93/web-check
🕵️♂️ किसी भी वेबसाइट का विश्लेषण करने के लिए सभी एक में OSINT उपकरण
 dmontgomery40/pentest-mcp
शैक्षिक उद्देश्यों के लिए नहीं: एक MCP सर्वर जो पेशेवर पेनिट्रेशन टेस्टरों के लिए है, जिसमें STDIO/HTTP/SSE समर्थन, nmap, go/dirbuster, nikto, JtR,…

 yunuscadirci/callstranger
Callstranger (CVE-2020-12695) के लिए भेद्यता जाँचक
 reanimat0r/bpnd-libssh
CVE-2018-10933 के लिए बहु-थ्रेडेड, विश्वसनीय स्कैनर।
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 thongor77/nmlinux
लिनक्स के लिए एकीकृत नेटवर्क टूलकिट — Python 3 + PySide6
 tjnull/cygor
एक मॉड्यूलर एसेट डिस्कवरी फ्रेमवर्क जो पायथन में लिखा गया है, दोहराए जाने वाले मैनुअल कार्य को स्वचालित करने के लिए।
 yakushstanislav/ultraviolet
स्व-होस्टेड नेटवर्क खोज और सर्च इंजन जिसमें निरंतर पोर्ट स्कैनिंग, लगभग 100 सेवाओं में गहन प्रोटोकॉल जांच, स्थानीय CVE मिलान, और बुनियादी ढांचे के…
nmap/nmapउच्च-प्रदर्शन नेटवर्क खोज और सुरक्षा ऑडिटिंग उपकरण, जिसमें उन्नत पोर्ट स्कैनिंग, OS पहचान, सेवा संस्करण पहचान, और स्वचालित टोही तथा भेद्यता मूल्यांकन…
 guppss/vulnscan-pro
⚡ पेशेवर भेद्यता स्कैनर — पोर्ट स्कैनिंग, CVE पहचान, जोखिम स्कोरिंग और एक डार्क PyQt6 डैशबोर्ड में PDF रिपोर्ट
 cyberintel-labs/insightsnexus
OSINT ग्राफ जांच अनुप्रयोग
 alan-baigorria/dscanner
DScanner एक bash उपकरण है जो वेब सुरक्षा ऑडिट में रिकॉनिसेंस (reconnaissance) चरण को स्वचालित करता है, तथा कई उपयोगिताओं (dig, nmap, httpx, curl,…
 haishanzheng/cve-2019-0708-generate-hosts
CIDR-आधारित होस्ट खोज उपकरण जो पोर्ट 3389 (RDP) खुला वाले Windows मशीनों की पहचान करने के लिए nmap का उपयोग करता है, CVE-2019-0708 कमजोरी स्कैनिंग के…
 isgroup/openmagic
OpenSSL TLS heartbeat read overrun (CVE-2014-0160)








