
 #1
नेटवर्क उपकरणों पर खुले पोर्ट, सेवाओं और संभावित प्रवेश बिंदुओं की खोज के लिए उपकरण।
Kitploit अनुशंसित
 xdavidhu/portspider
🕷 एक बिजली की तरह तेज़ मल्टीथ्रेडेड नेटवर्क स्कैनर फ्रेमवर्क जिसमें मॉड्यूल हैं।
 isgroup/openmagic
OpenSSL TLS heartbeat read overrun (CVE-2014-0160)
 nhpt/weblogic-ssrf_cve-2014-4210
Weblogic SearchPublicRegistries SSRF(CVE-2014-4210) Python3 पर आधारित एक्सप्लॉइट स्क्रिप्ट
 internon/inter-recon
स्वचालित प्रारंभिक वेब और भेद्यता रिकॉन करने के लिए स्क्रिप्ट
 nurdilin/cve-2018-16706
या मैं क्रॉनजॉब के माध्यम से अपना टीवी कैसे बंद करता हूँ
 znakar/sharktooth
डॉकर और प्रोमेथियस + ग्राफाना एकीकरण के साथ पोर्ट स्कैनर। मल्टीथ्रेडिंग समर्थन और रीयल-टाइम निगरानी के साथ नेटवर्क ऑडिटिंग के लिए एक उपकरण।
 r4tw1z/cve-2024-6387
R4Tw1z द्वारा बनाई गई यह स्क्रिप्ट, IP पतों को स्कैन करने के लिए डिज़ाइन की गई है ताकि यह जांचा जा सके कि वे OpenSSH का कोई संभावित रूप से कमजोर…
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
CYBERDUDEBIVASH ECOSYSTEM से अधिकृत उच्च-प्रभाव वाला टूल, जो CVE-2025-64155 (FortiSIEM phMonitor Command Injection) का पता लगाने के लिए है। यह नैतिक…

 rek2/goenumerator
लक्ष्य पर मेरे सामान्य प्रारंभिक गणना चरणों के लिए GO में एक व्यक्तिगत उपकरण
 sairson/yasso
शक्तिशाली आंतरिक नेटवर्क घुसपैठ सहायक उपकरण सेट- Yasso को हवा की तरह बनाएं rdp, ssh, redis, postgres, mongodb, mssql, mysql, winrm जैसी सेवाओं के…
 blindfuzzy/lhf
पेनटेस्टिंग के लिए एक मॉड्यूलर रिकॉन टूल
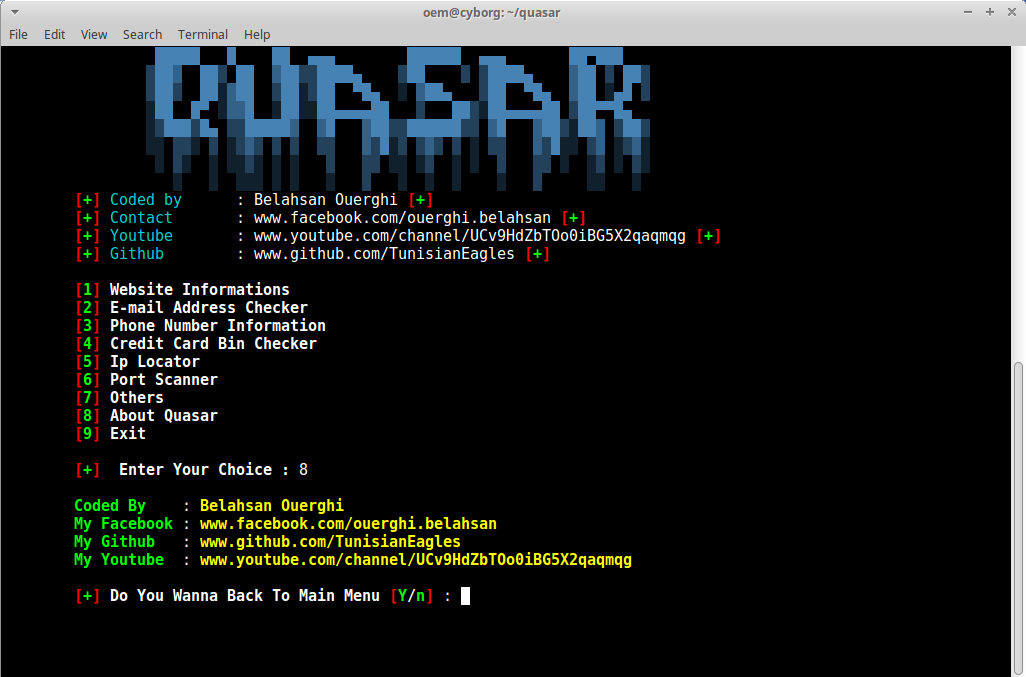 cyb0r9/quasar
मॉड्यूलर सूचना संग्रह ढांचा जो पेनिट्रेशन परीक्षकों के लिए है, जिसमें वेबसाइट विश्लेषण, ईमेल/फोन लुकअप, क्रेडिट कार्ड BIN जांच, IP भू-स्थान, और पोर्ट…
 thegenetic/cve-2024-6387-exploit
CVE-2024-6387 शोषण
 hackersonlineclub/hocig1_2
HOCig- स्वचालित HOC सूचना संग्रह उपकरण V 1.2
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check एक सुव्यवस्थित और कुशल उपकरण है जो OpenSSH के कमजोर संस्करणों पर चलने वाले सर्वरों का पता लगाने के लिए बनाया गया है।
 slsteff/cve-2020-0688-scanner
masscan के साथ Microsoft Exchange संस्करणों के लिए स्कैन करता है
 parbatzone/reconvault
🔍 बग बाउंटी हंटर्स और CTF खिलाड़ियों के लिए recon नोट्स ऑर्गनाइज़र — सबडोमेन, पोर्ट्स, एंडपॉइंट्स, वल्नरेबिलिटीज़, सब एक जगह।
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
यह एक सरल स्क्रिप्ट है जो requests-baskets v 1.2.1 में SSRF के कारण आंतरिक पोर्ट स्कैनिंग को स्वचालित करता है। यह स्क्रिप्ट hackthebox से 'SAU' मशीन…








