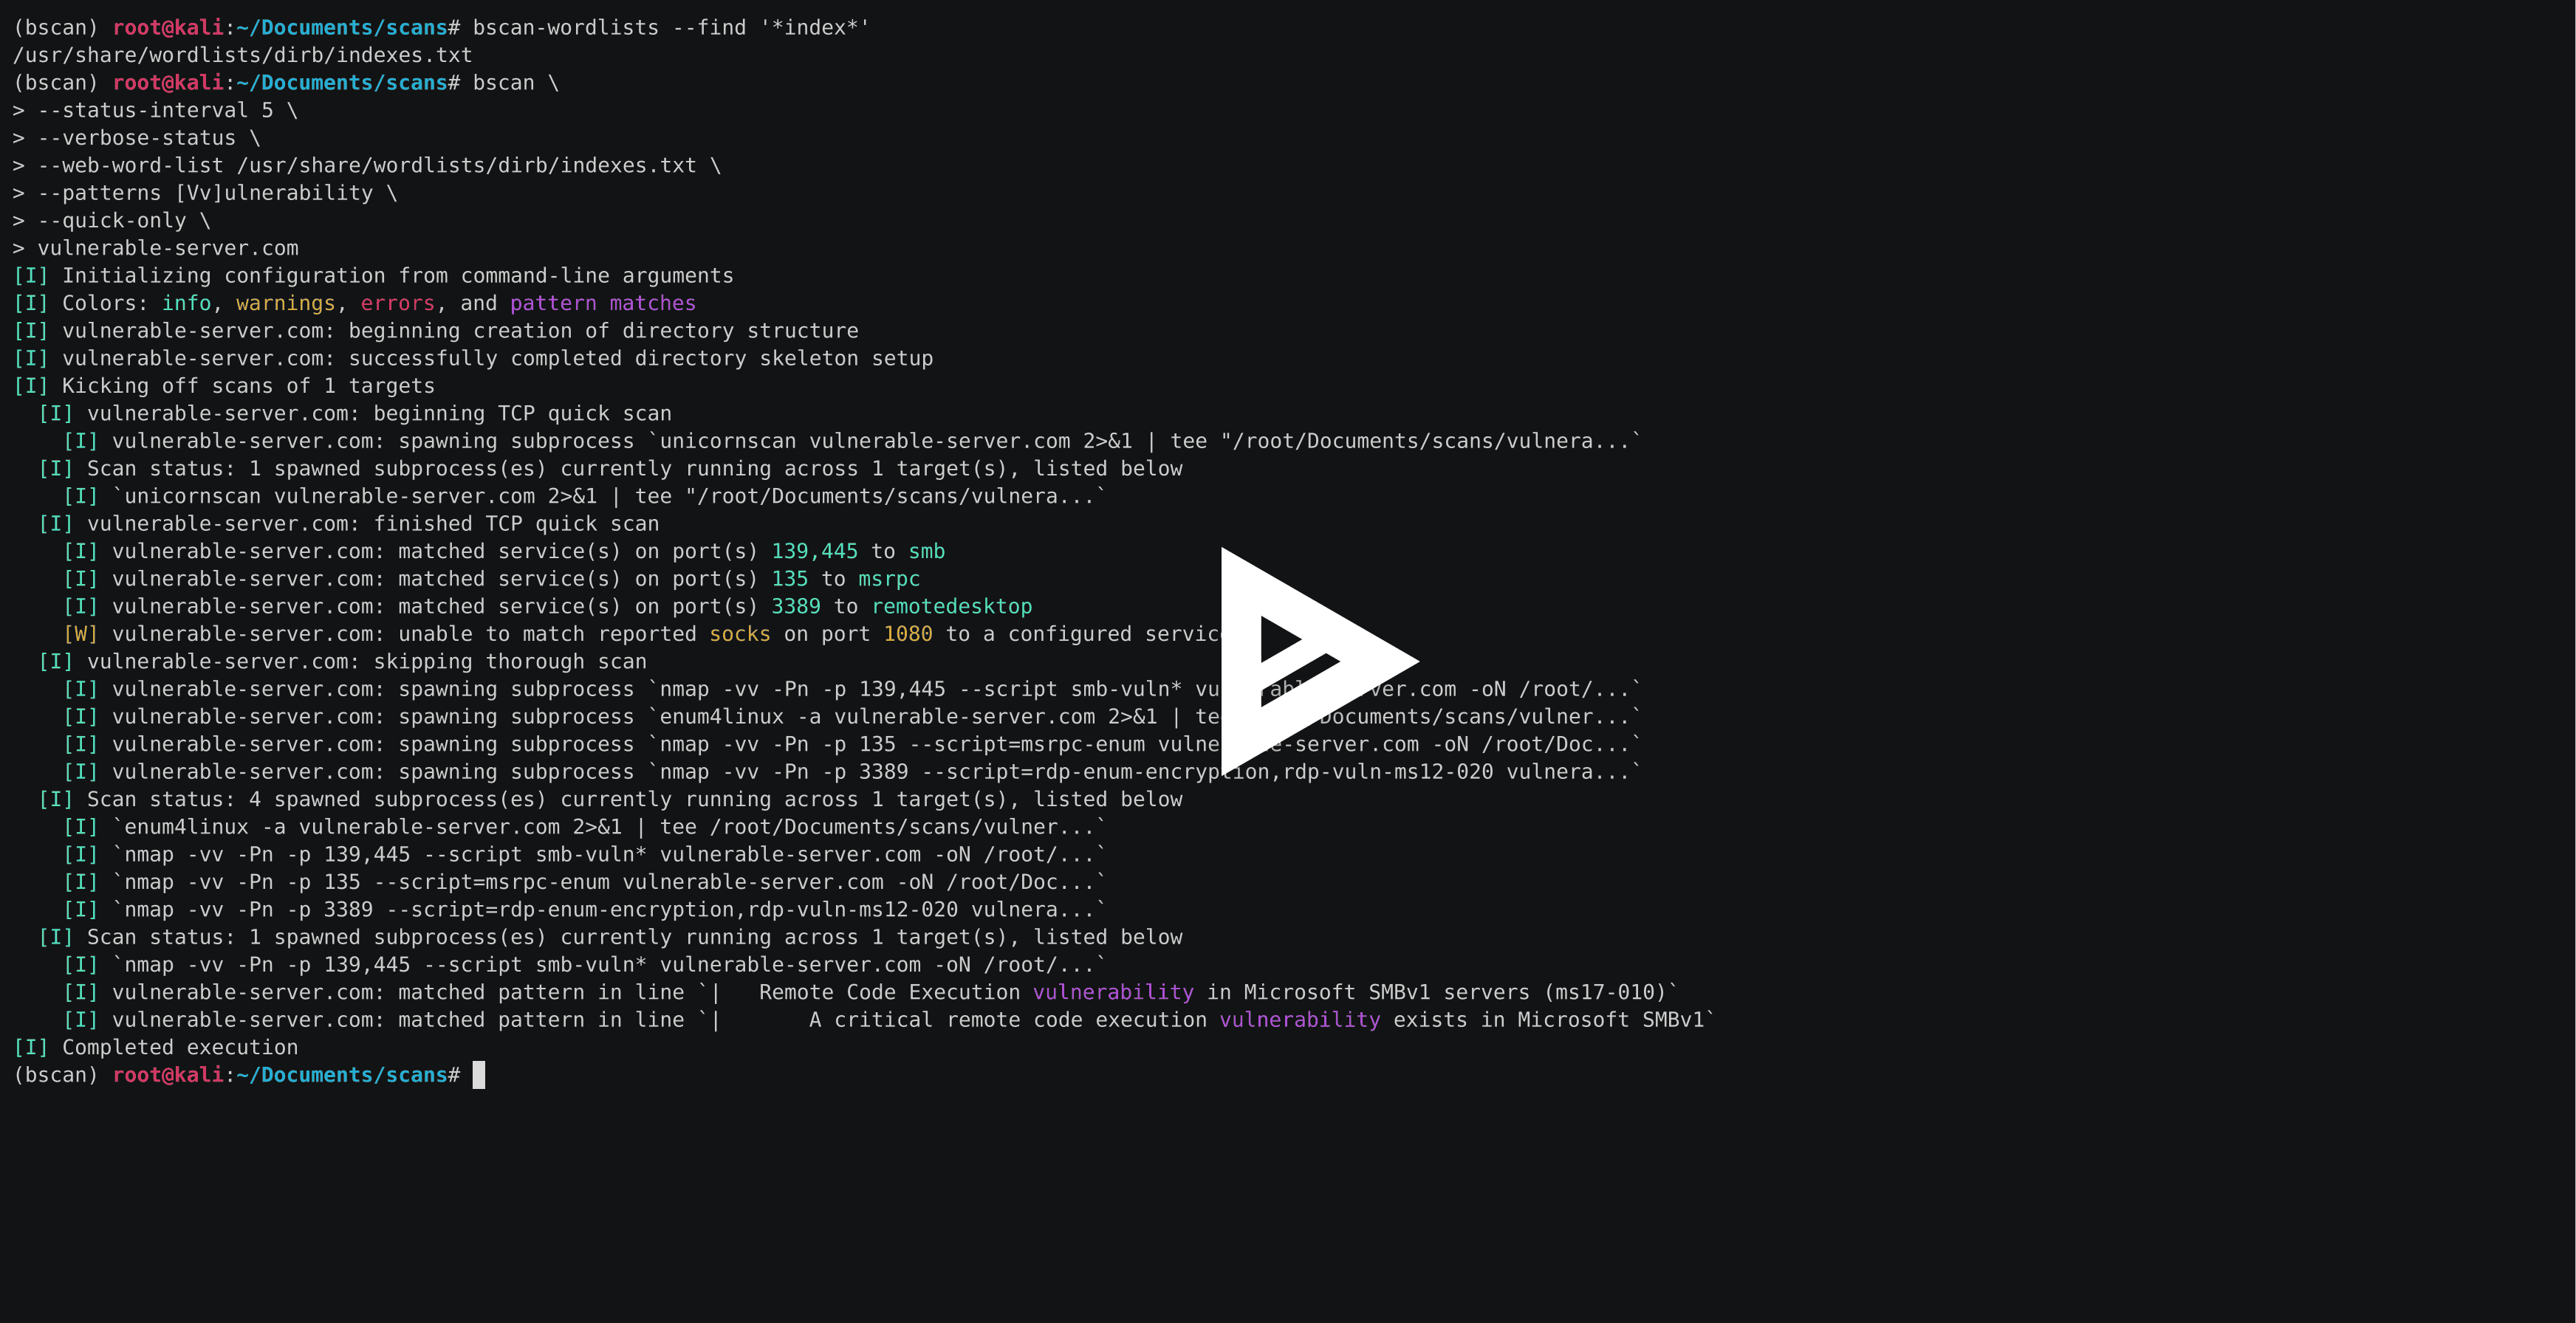
#1
नेटवर्क उपकरणों पर खुले पोर्ट, सेवाओं और संभावित प्रवेश बिंदुओं की खोज के लिए उपकरण।
Kitploit अनुशंसित

 eldraco/domain_analyzer
किसी भी डोमेन की सुरक्षा का विश्लेषण करें, सभी संभावित जानकारी प्राप्त करके। पायथन में बनाया गया।
 chvancooten/bugbountyscanner
बग बाउंटी रिकॉनिसंस के लिए एक Bash स्क्रिप्ट और Docker इमेज। हेडलेस उपयोग के लिए अभिप्रेत है।
 nullt3r/jfscan
JF⚡can - Masscan और Nmap का उपयोग करके सुपर फास्ट पोर्ट स्कैनिंग और सेवा खोज। Masscan से बड़े नेटवर्क को स्कैन करें और सेवाओं के बारे में जानकारी…
 ginjachris/pentmenu
रीकॉन और DOS हमलों के लिए एक bash script
 reddyyz/astsu
Python 3 और Scapy का उपयोग करके विकसित एक नेटवर्क स्कैनर उपकरण।
 enenumxela/ps.sh
एक bash स्क्रिप्ट जो निर्दिष्ट लक्ष्य होस्ट(होस्टों) पर पोर्ट स्कैनिंग को स्वचालित करती है। स्क्रिप्ट का उद्देश्य स्कैन समय को कम करना, स्कैन दक्षता…
 j0ey17/exploit_cve-2023-27163
Requests Basket v1.2.1 और इससे पहले के संस्करणों में सर्वर साइड रिक्वेस्ट फोर्जरी (Server Side Request Forgery) भेद्यता के लिए प्रूफ ऑफ कॉन्सेप्ट…
 nonosticisiguzo-command/nmap-scan-results
scanme.nmap.org पर 200+ कमजोरियां पाई गईं जिसमें CVE-2023-38408 (9.8 गंभीर) शामिल है।
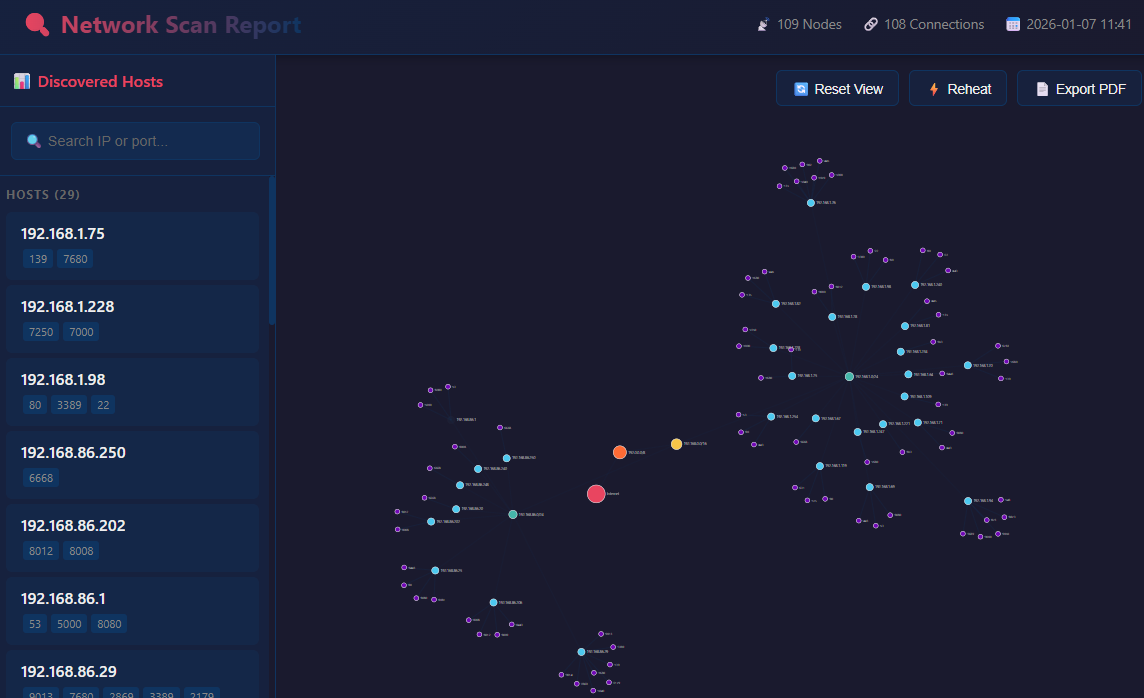 artofscripting/masscan-report
एक Python टूल जो masscan JSON आउटपुट से इंटरैक्टिव React-आधारित HTML विज़ुअलाइज़ेशन उत्पन्न करता है, जिसमें D3.js force-directed नेटवर्क ग्राफ़ की…
 besimorhino/powercat
netshell की सभी विशेषताएँ version 2 powershell में
 ekultek/zeus-scanner
उन्नत टोही उपयोगिता
 infosecmatter/minimalistic-offensive-security-tools
प्रतिबंधित और पृथक वातावरणों के पेंटेस्टिंग के लिए उपकरणों का एक भंडार।
 zyylhn/zscan
Zscan एक स्कैन ब्लास्टिंग टूल सेट
 milesrichardson/docker-onion-nmap
Scan .onion छिपी हुई सेवाओं को Tor, proxychains और dnsmasq का उपयोग करके एक न्यूनतम alpine Docker कंटेनर में nmap के साथ स्कैन करें।

 flipkart-incubator/rta
Red team Arsenal - कंपनी की layer 7 संपत्तियों में सुरक्षा कमजोरियों का पता लगाने के लिए एक बुद्धिमान स्कैनर।
 spyboy-productions/omnisci3nt
Omnisci3nt एक ओपन-सोर्स वेब रिकॉनिसेंस और इंटेलिजेंस टूल है, जो डोमेन से गहन तकनीकी अंतर्दृष्टि निकालने के लिए डिज़ाइन किया गया है, जिसमें सबडोमेन,…