
 #1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 sromanhu/cve-2023-44763_concretecms-arbitrary-file-upload-thumbnail
ConcreteCMS v.9.2.1 Arbitrary File Upload भेद्यता से प्रभावित है जो Cross-Site Scriting (XSS) Stored की अनुमति देती है।
 leocottret/cve-2024-30956
(DOM-based XSS) TOWeb v.12.05 और उससे पहले के संस्करणों में HTML इंजेक्शन भेद्यता एक हमलावर को _message.html घटक के माध्यम से HTML/JS कोड इंजेक्ट…
 urban4/cve-2022-3992
sanitization-management-system पर क्रॉस साइट स्क्रिप्टिंग
 sromanhu/cve-2023-43871-wbce-arbitrary-file-upload--xss---media
WBCE 1.6.1 फ़ाइल अपलोड - XSS कमज़ोरी से प्रभावित है जो हमलावरों को छिपे हुए XSS वाली PDF फ़ाइल अपलोड करने की अनुमति देती है, जिसे निष्पादित करने पर…
 wocanilo/adapwn
CVE-2019-14912 प्रमाण-अवधारणा (PoC)
 sromanhu/cve-2023-43872-cmsmadesimple-arbitrary-file-upload--xss---file-manager
CMSmadesimple 2.2.18 एक फ़ाइल अपलोड - XSS भेद्यता से प्रभावित है जो हमलावरों को एक छिपे हुए XSS के साथ PDF फ़ाइल अपलोड करने की अनुमति देता है, जो…
 mcracker2002/mailphish
पेशेवर फिशिंग ईमेल बनाता है जिसमें क्रेडेंशियल हार्वेस्टिंग के लिए 20+ टेम्पलेट शामिल हैं, जिसमें HTML जनरेशन और लक्ष्यों को सीधे ईमेल डिलीवरी शामिल…
 geopetro/anglerphish
फ़िशिंग सिमुलेशन अभियानों के प्रबंधन के लिए सुविधा-संपन्न Gophish फ़ोर्क, जिसमें विस्तारित फ़िशिंग वेक्टर, बेहतर रिपोर्टिंग, और अधिकृत सुरक्षा…
 thespeedx/tbomb
यह Linux और Termux के लिए एक SMS और कॉल बॉम्बर है।
 spiderlabs/responder
Responder एक LLMNR, NBT-NS और MDNS पॉइज़नर है, जिसमें अंतर्निहित HTTP/SMB/MSSQL/FTP/LDAP नकली प्रमाणीकरण सर्वर है जो NTLMv1/NTLMv2/LMv2, विस्तारित…
 arismelachroinos/lscript
LAZY स्क्रिप्ट आपके जीवन को आसान और निश्चित रूप से तेज़ बनाएगी।
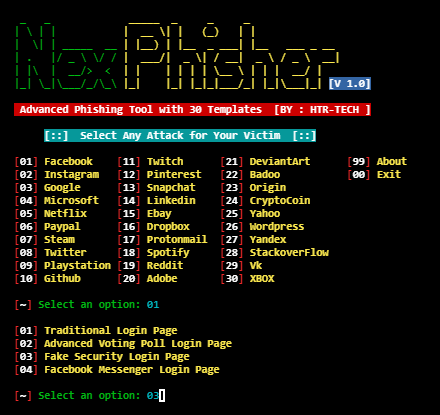 htr-tech/nexphisher
उन्नत फ़िशिंग टूल
 sevagas/macro_pack
macro_pack @EmericNasi द्वारा एक उपकरण है जिसका उपयोग Office दस्तावेज़ों, VB स्क्रिप्ट, शॉर्टकट और पेंटेस्ट, डेमो और सोशल इंजीनियरिंग मूल्यांकन के…
 xdavidhu/mitmap
📡 एक Python प्रोग्राम जो नकली AP बनाता है और डेटा स्निफ़ करता है।
 th3unkn0n/telegram-scraper
टेलीग्राम ग्रुप स्क्रैपर टूल। समूह सदस्यों के बारे में सभी जानकारी प्राप्त करें।
 curi0usjack/luckystrike
दुर्भावनापूर्ण Office मैक्रो दस्तावेज़ बनाने के लिए PowerShell-आधारित उपयोगिता।
 jaykali/lockphish
Lockphish यह लॉक स्क्रीन पर फिशिंग हमलों के लिए पहला टूल (07/04/2020) है, जिसे https लिंक का उपयोग करके Windows क्रेडेंशियल्स, Android PIN और iPhone…
 utkusen/socialhunter
वेबसाइट को क्रॉल करता है और टूटे हुए सोशल मीडिया लिंक ढूंढता है जिन्हें हाईजैक किया जा सकता है








