
 #1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 cappricio-securities/socialengineering-templates
एक SET फ्रेमवर्क टेम्पलेट
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - अप्रमाणित Reflected XSS + CSRF
 secsys-fdu/cve-2025-51863
ChatGPTUtil में Self-XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो चैट इंटरफ़ेस में पेस्ट किए गए निर्मित SVG पेलोड के माध्यम से कुकी चोरी और खाता अपहरण…
 0pts/cve-2023-0214
सुरक्षित वेब गेटवे 10.2.11 - क्रॉस-साइट स्क्रिप्टिंग (XSS)
 gmh5225/fullscreenbrowserphishing
ब्राउज़र को फुलस्क्रीन मोड में सेट करके फ़िशिंग का PoC
 samsayen/jqueryingu
मान्य JQuery जो सिस्टम की प्रोफाइलिंग करता है और नकली एनालिटिक्स GET अनुरोध में जानकारी सर्वर को लौटाता है
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
LetterPress प्लगइन <= 1.2.1 में Html Injection Vulnerability मौजूद है, जो आगे चलकर Open Redirection Vulnerability का कारण बन सकती है।
 amirzargham/cve-2024-37383-exploit
CVE-2024-37383 (Stored XSS) के लिए Roundcube मेल सर्वर एक्सप्लॉइट
 am0nt31r0/password-analysis
Go में लिखा गया स्क्रिप्ट जो पासवर्ड की सूची का उसके entropy और डिक्शनरी से कमजोर पासवर्ड के आधार पर विश्लेषण करता है। पेनिट्रेशन टेस्ट और फिशिंग…
 geozin/poc-cve-2018-25031
CVE-2018-25031 (Swagger UI XSS) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो क्राफ्टेड configUrl/url पैरामीटर के माध्यम से प्राधिकरण कोड एक्सफिल्ट्रेट…
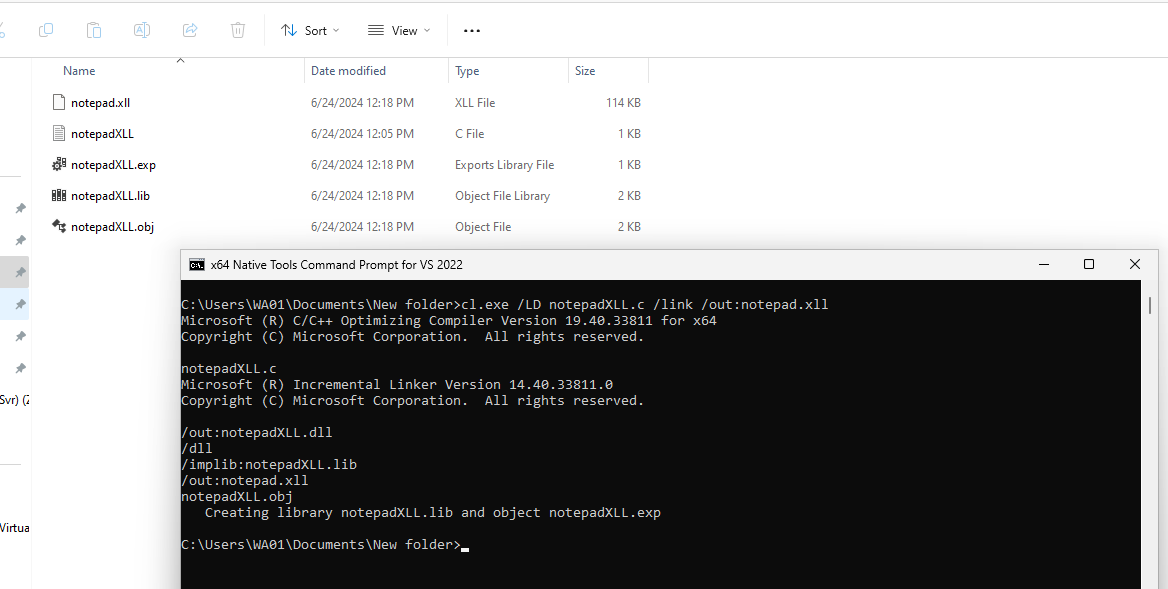 h3x0v3rl0rd/xll_windows_reverse_shell
xll विंडोज़ रिवर्स शेल
 spiralbl0ck/ios-safari-mallicous-extension-example
Safari एक्सटेंशन (वह हिस्सा पूरा हो गया) के माध्यम से keylogger js का इंजेक्शन (वर्तमान में कार्य प्रगति पर) कैसे करें, इसका उदाहरण
 b0marek/cve-2023-4549
CVE-2023-4549 भेद्यता के लिए रिपॉजिटरी।
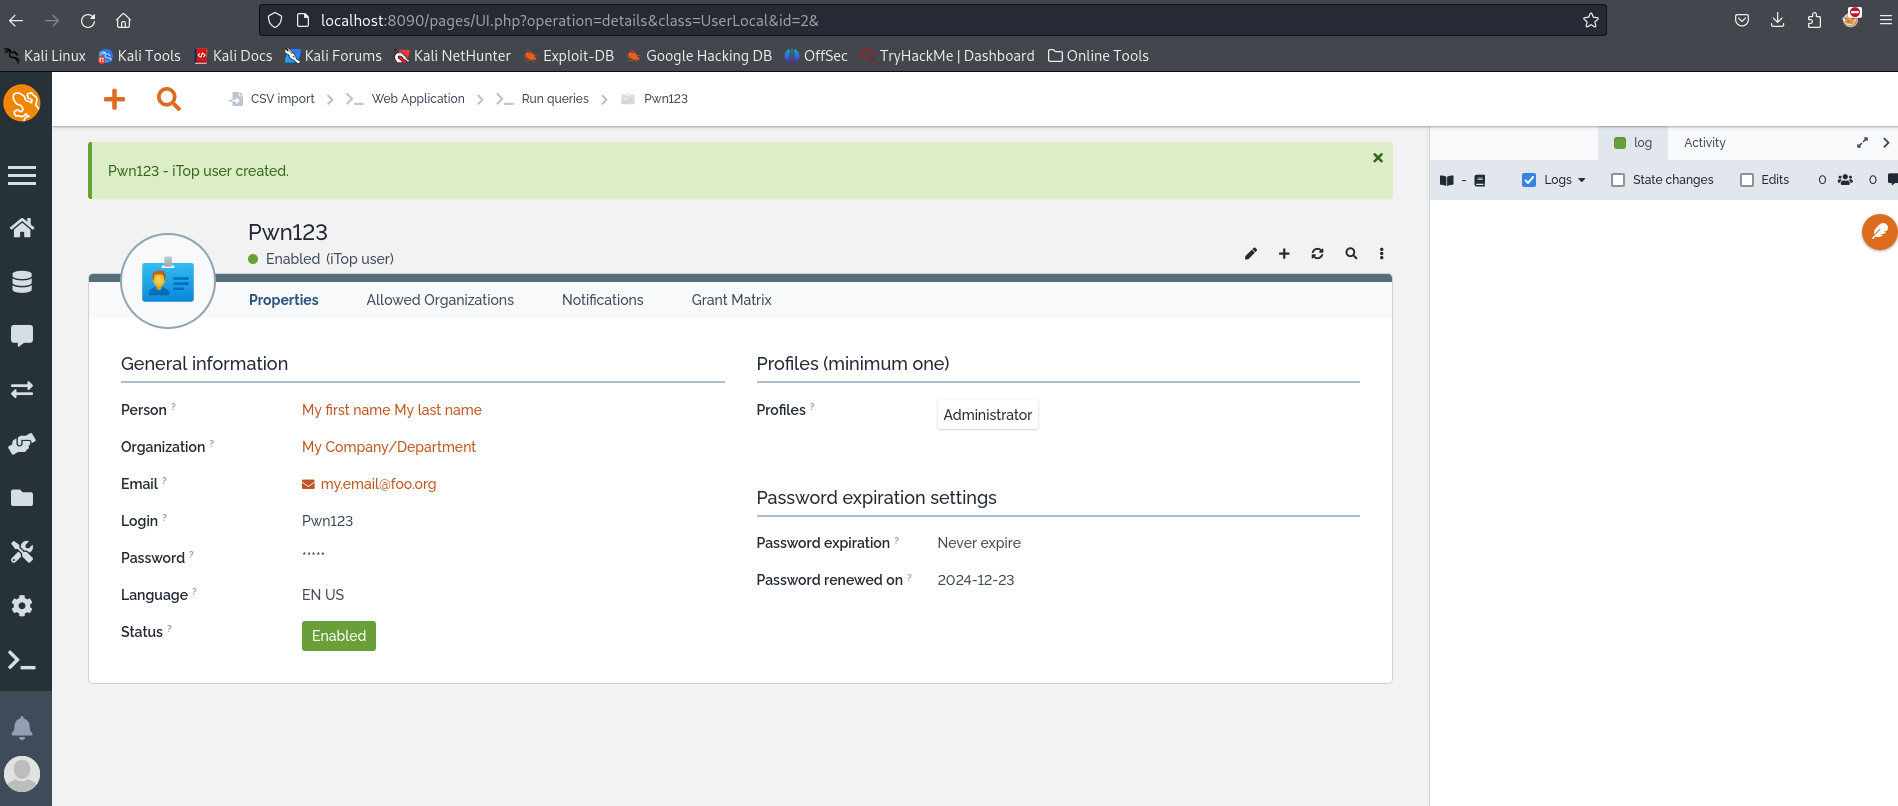 harshit-mashru/itop-cves-exploit
इस रिपॉजिटरी में iTOP CVE-2024-52002, 52000, 31998, 31448 के लिए एक्सप्लॉइट शामिल हैं, जिनमें RCE प्राप्त करने के लिए CSRF+XSS चेनिंग शामिल है।
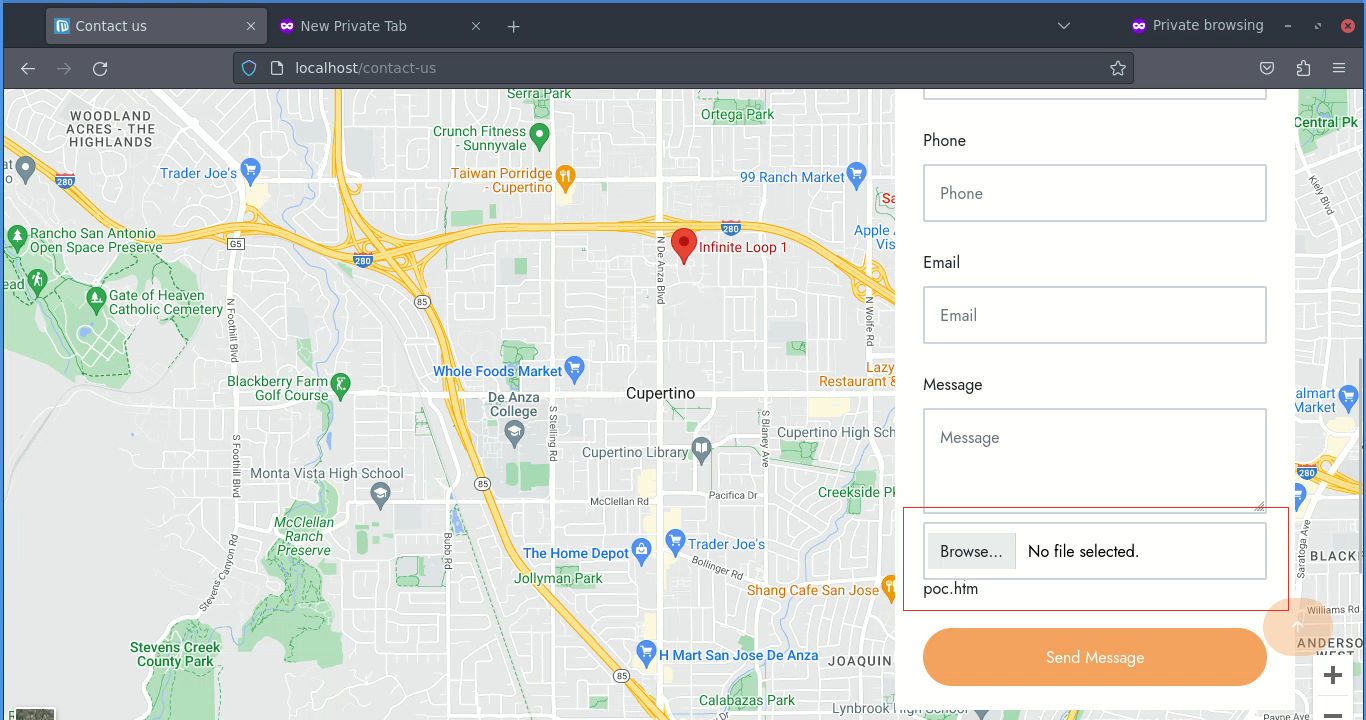 cyber-wo0dy/cve-2023-49052
Microweber संस्करण 2.0.4 में "दुर्भावनापूर्ण फ़ाइलें अपलोड करने" की कमजोरी है।
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Roundcube वेबमेल में दुर्भावनापूर्ण XML अनुलग्नक के माध्यम से क्रॉस-साइट स्क्रिप्टिंग
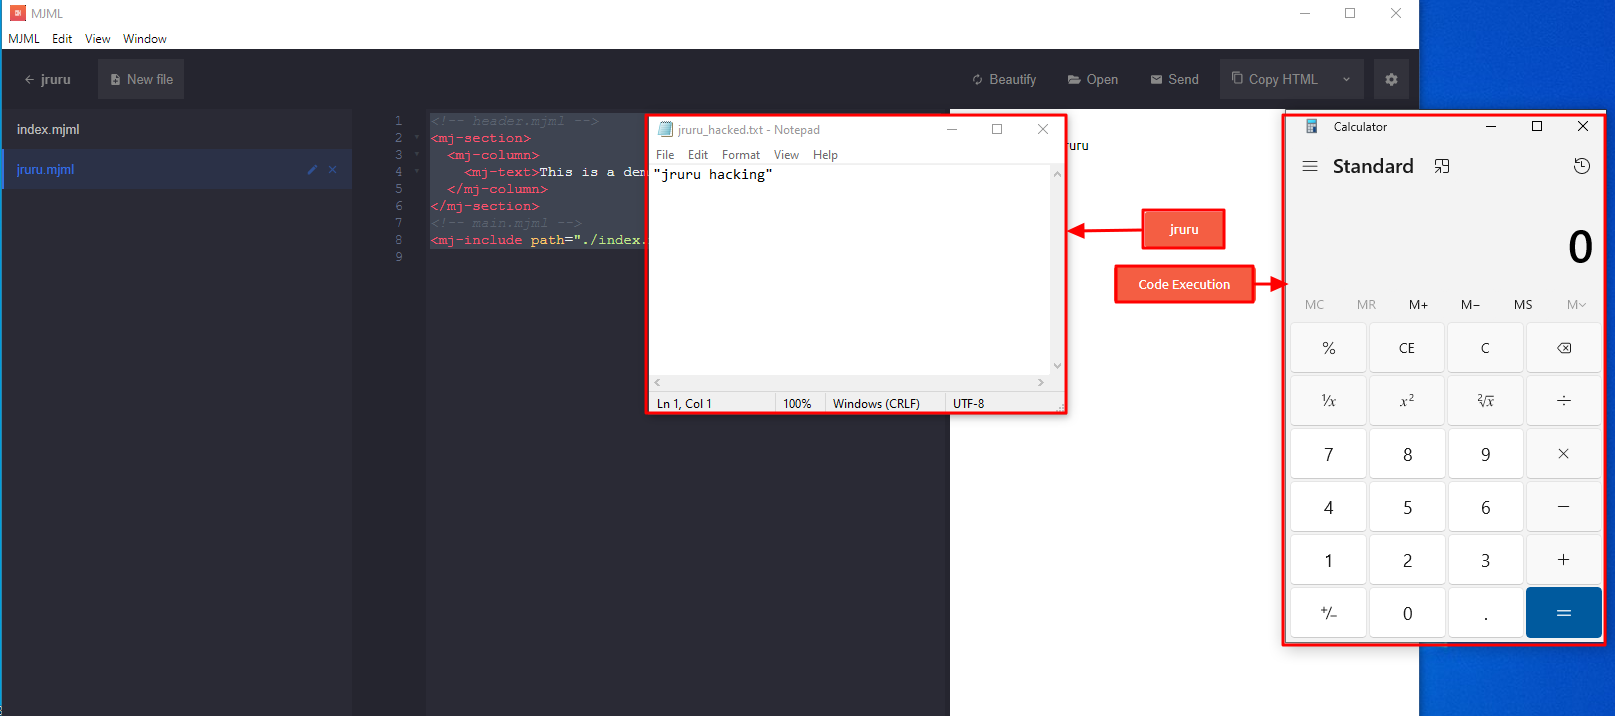 eqstlab/cve-2024-25293
mjml-app v3.0.4 और 3.1.0-beta RCE एक्सप्लॉइट
 mnqazi/cve-2023-33977
मीडियम पर और पढ़ें








