
 #1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
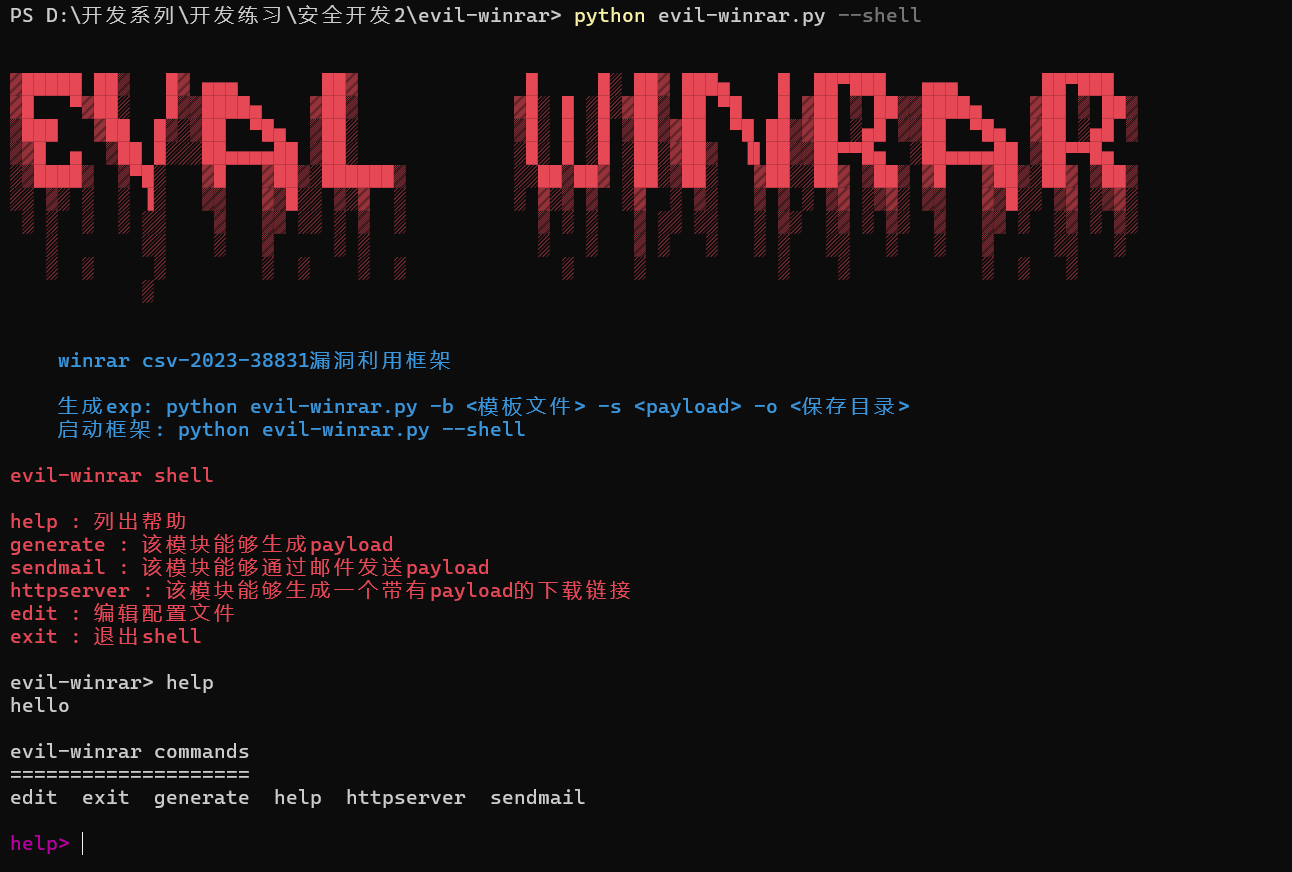
 youmulijiang/evil-winrar
evil-winrar, CVE-2023-38831 भेद्यता शोषण और सामाजिक इंजीनियरिंग आक्रमण ढांचा (evil-winrar, CVE-2023-38831 Vulnerability Exploitation and Social…
 omarothmann/embedded-backdoor-connection
यह प्रदर्शन वीडियो दिखाता है कि कैसे हम पीड़ित के डिवाइस को नियंत्रित कर सकते हैं, लक्ष्य को एक निर्दोष दिखने वाली PDF फ़ाइल भेजकर जिसमें वास्तव में…
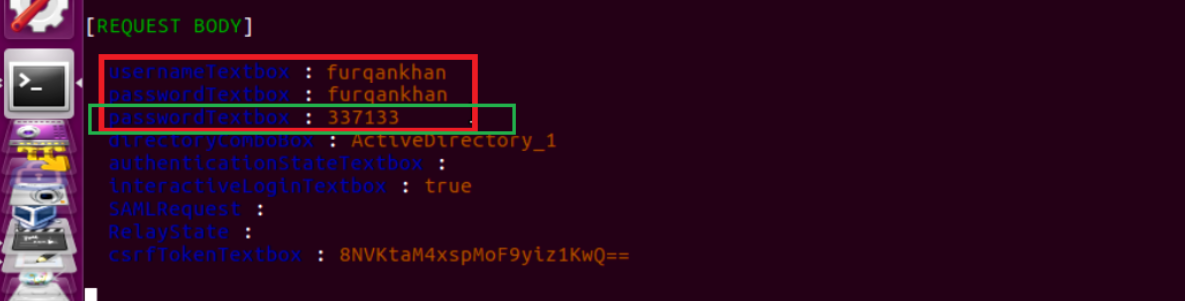
 yuyudhn/blindxss-lite
एक हल्का Blind XSS (Cross-Site Scripting) कलेक्टर और पेलोड सर्वर जो Flask से बनाया गया है
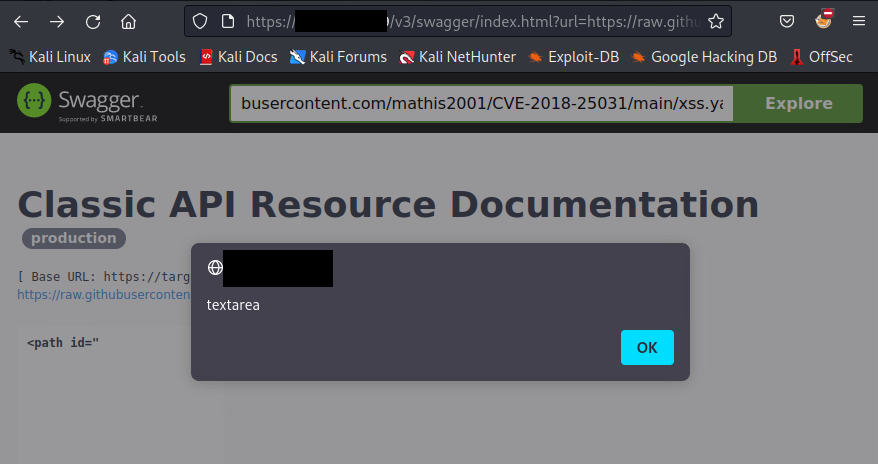 mathis2001/cve-2018-25031
CVE-2018-25031 परीक्षण
 retr0-code/signhere
SignHere, CVE-2017-11882 का कार्यान्वयन है। SignHere दुर्भावनापूर्ण rtf दस्तावेज़ और VBScript payloads का निर्माता है।
 bardlaudian/cve-2025-24071
CVE-2025-24071 के लिए निर्भरता-मुक्त Python PoC जनरेटर जो Windows Explorer NTLM हैश डिस्क्लोज़र को ट्रिगर करने के लिए ZIP में एक दुर्भावनापूर्ण…
 vighnesh91/severitas
अधिकृत सोशल-इंजीनियरिंग सिमुलेशन फ्रेमवर्क, जिसमें एक पृथक लूपबैक लैब, सिंथेटिक ऑडियंस जनरेशन, प्री-फ्लाइट प्राधिकरण जाँच, और ऑफ़लाइन…
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 अवधारणा का प्रमाण
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
स्वचालित रूप से एक JavaScript XSS पेलोड का निर्माण और होस्टिंग करता है ताकि एक दुर्भावनापूर्ण थीम मॉड्यूल स्थापित किया जा सके, जो WonderCMS में रिमोट…
 g33xter/cve-2021-28079
# Jamovi <=1.6.18 में XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट Jamovi <=1.6.18 में XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट।…
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
यह स्क्रिप्ट Microsoft Outlook में खोजी गई एक महत्वपूर्ण सुरक्षा भेद्यता CVE-2024-21413 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) प्रस्तुत करती है, जिसका…
 quinnbast/malicious-mcp
एक प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी जो दिखाता है कि कैसे एक अविश्वसनीय MCP सर्वर वस्तुतः सब कुछ चुरा सकता है...
 bartfroklage/cve-2024-37383-poc
CVE-2024-37383 के लिए प्रूफ ऑफ कॉन्सेप्ट
 unhackerencapital/pdfernetremotelo
PoC - CVE-2024-4367 और CVE-2023-38831 के संयुक्त रूप से एक ही स्क्रिप्ट में प्रूफ ऑफ कॉन्सेप्ट
 v35hr4j/cve-2022-1597
डिस्की (Discy) और हिमर (Himer) थीम के सहयोगी के रूप में उपयोग किया जाने वाला यह प्लगइन, अपने पासवर्ड रीसेट फ़ॉर्म पर एक पैरामीटर को सैनिटाइज़ और…








