#1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 ka7ana/cve-2023-23397
PowerShell प्रूफ-ऑफ-कॉन्सेप्ट CVE-2023-23397 के लिए जो Outlook की ReminderSoundFile प्रॉपर्टी का शोषण करके SMB या WebDAV के माध्यम से Net-NTLMv2 हैश…
 reverseclabs/cve-2021-25374_samsung-account-access
यह स्क्रिप्ट का उपयोग किसी पीड़ित के Samsung खाते तक पहुंच प्राप्त करने के लिए किया जा सकता है, यदि उनके Samsung डिवाइस पर Samsung Members का एक…
 jakabakos/cve-2023-36884-ms-office-html-rce
MS Office और Windows HTML RCE (CVE-2023-36884) - PoC और exploit
 xorond/sudo-snooper
एक Python स्क्रिप्ट जो मूल sudo बाइनरी की तरह व्यवहार करती है ताकि उपयोगकर्ताओं को उनके पासवर्ड दर्ज करने के लिए मूर्ख बनाया जा सके।
 jasmoon99/embedded-pdf
यह प्रदर्शन वीडियो दिखाता है कि कैसे हम लक्ष्य को एक निर्दोष दिखने वाली PDF फ़ाइल भेजकर पीड़ित के डिवाइस को नियंत्रित कर सकते हैं, जिसमें वास्तव में…
 malwaretech/exifsmugglingpoc
कैश स्मगलिंग + एक्सिफ़ डेटा का उपयोग करके दूसरे चरण के पेलोड को निष्क्रिय रूप से डाउनलोड करने हेतु एक प्रूफ-ऑफ-कॉन्सेप्ट
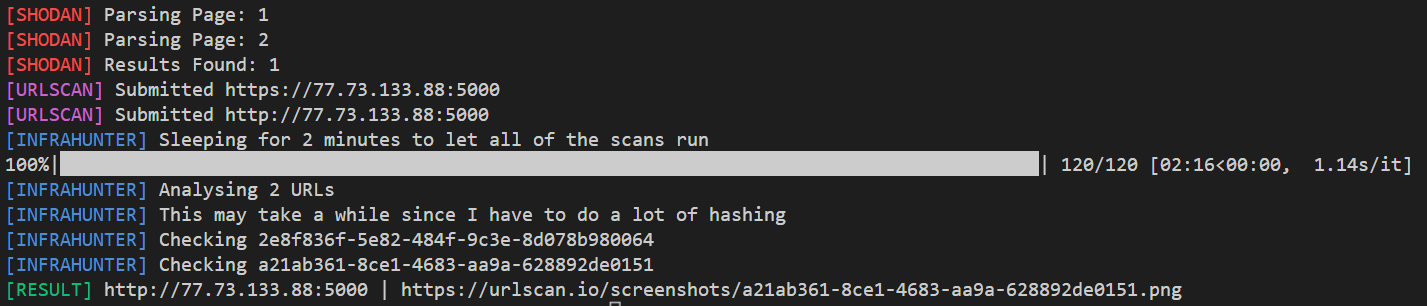 montysecurity/infrahunter
URLScan डेटा के साथ Shodan परिणामों को फ़िल्टर करके सक्रिय रूप से हमलावर इंफ्रास्ट्रक्चर की खोज करें।
 virtualsamuraii/flyphish
फ्लाई पर फ़िशिंग इंफ्रास्ट्रक्चर तैनात करें।
 kingsabri/gocabrito
फ़िशिंग अभियान भेजने के लिए अत्यधिक संगठित और लचीली स्क्रिप्ट
 mattiaalessi/phantom-keylogger
फैंटम कीलॉगर एक उन्नत, गुप्त-सक्षम कीस्ट्रोक और दृश्य खुफिया संग्रह प्रणाली है।
 rootup/git-fsmonitor
यह IDE के विरुद्ध "fsmonitor" के दुरुपयोग के लिए एक कार्य-प्रमाण है।
 nickvourd/rti-toolkit
PowerShell टूलकिट रिमोट टेम्पलेट इंजेक्शन हमलों और बचाव के लिए। फ़िशिंग के लिए Office Word दस्तावेज़ों में दुर्भावनापूर्ण लिंक इंजेक्ट करता है,…
 bishopfox/ca-clone
HTTPS क्लाइंट हमलों में उपयोग के लिए CA प्रमाणपत्रों को क्लोन करने की स्क्रिप्ट्स।
 cisc0-gif/kitt
पायथन-आधारित पेनटेस्टिंग फ्रेमवर्क
 operatorequals/smbrat
UNC पथों के साथ विज़ुअल बेसिक में एक विंडोज रिमोट प्रशासन उपकरण
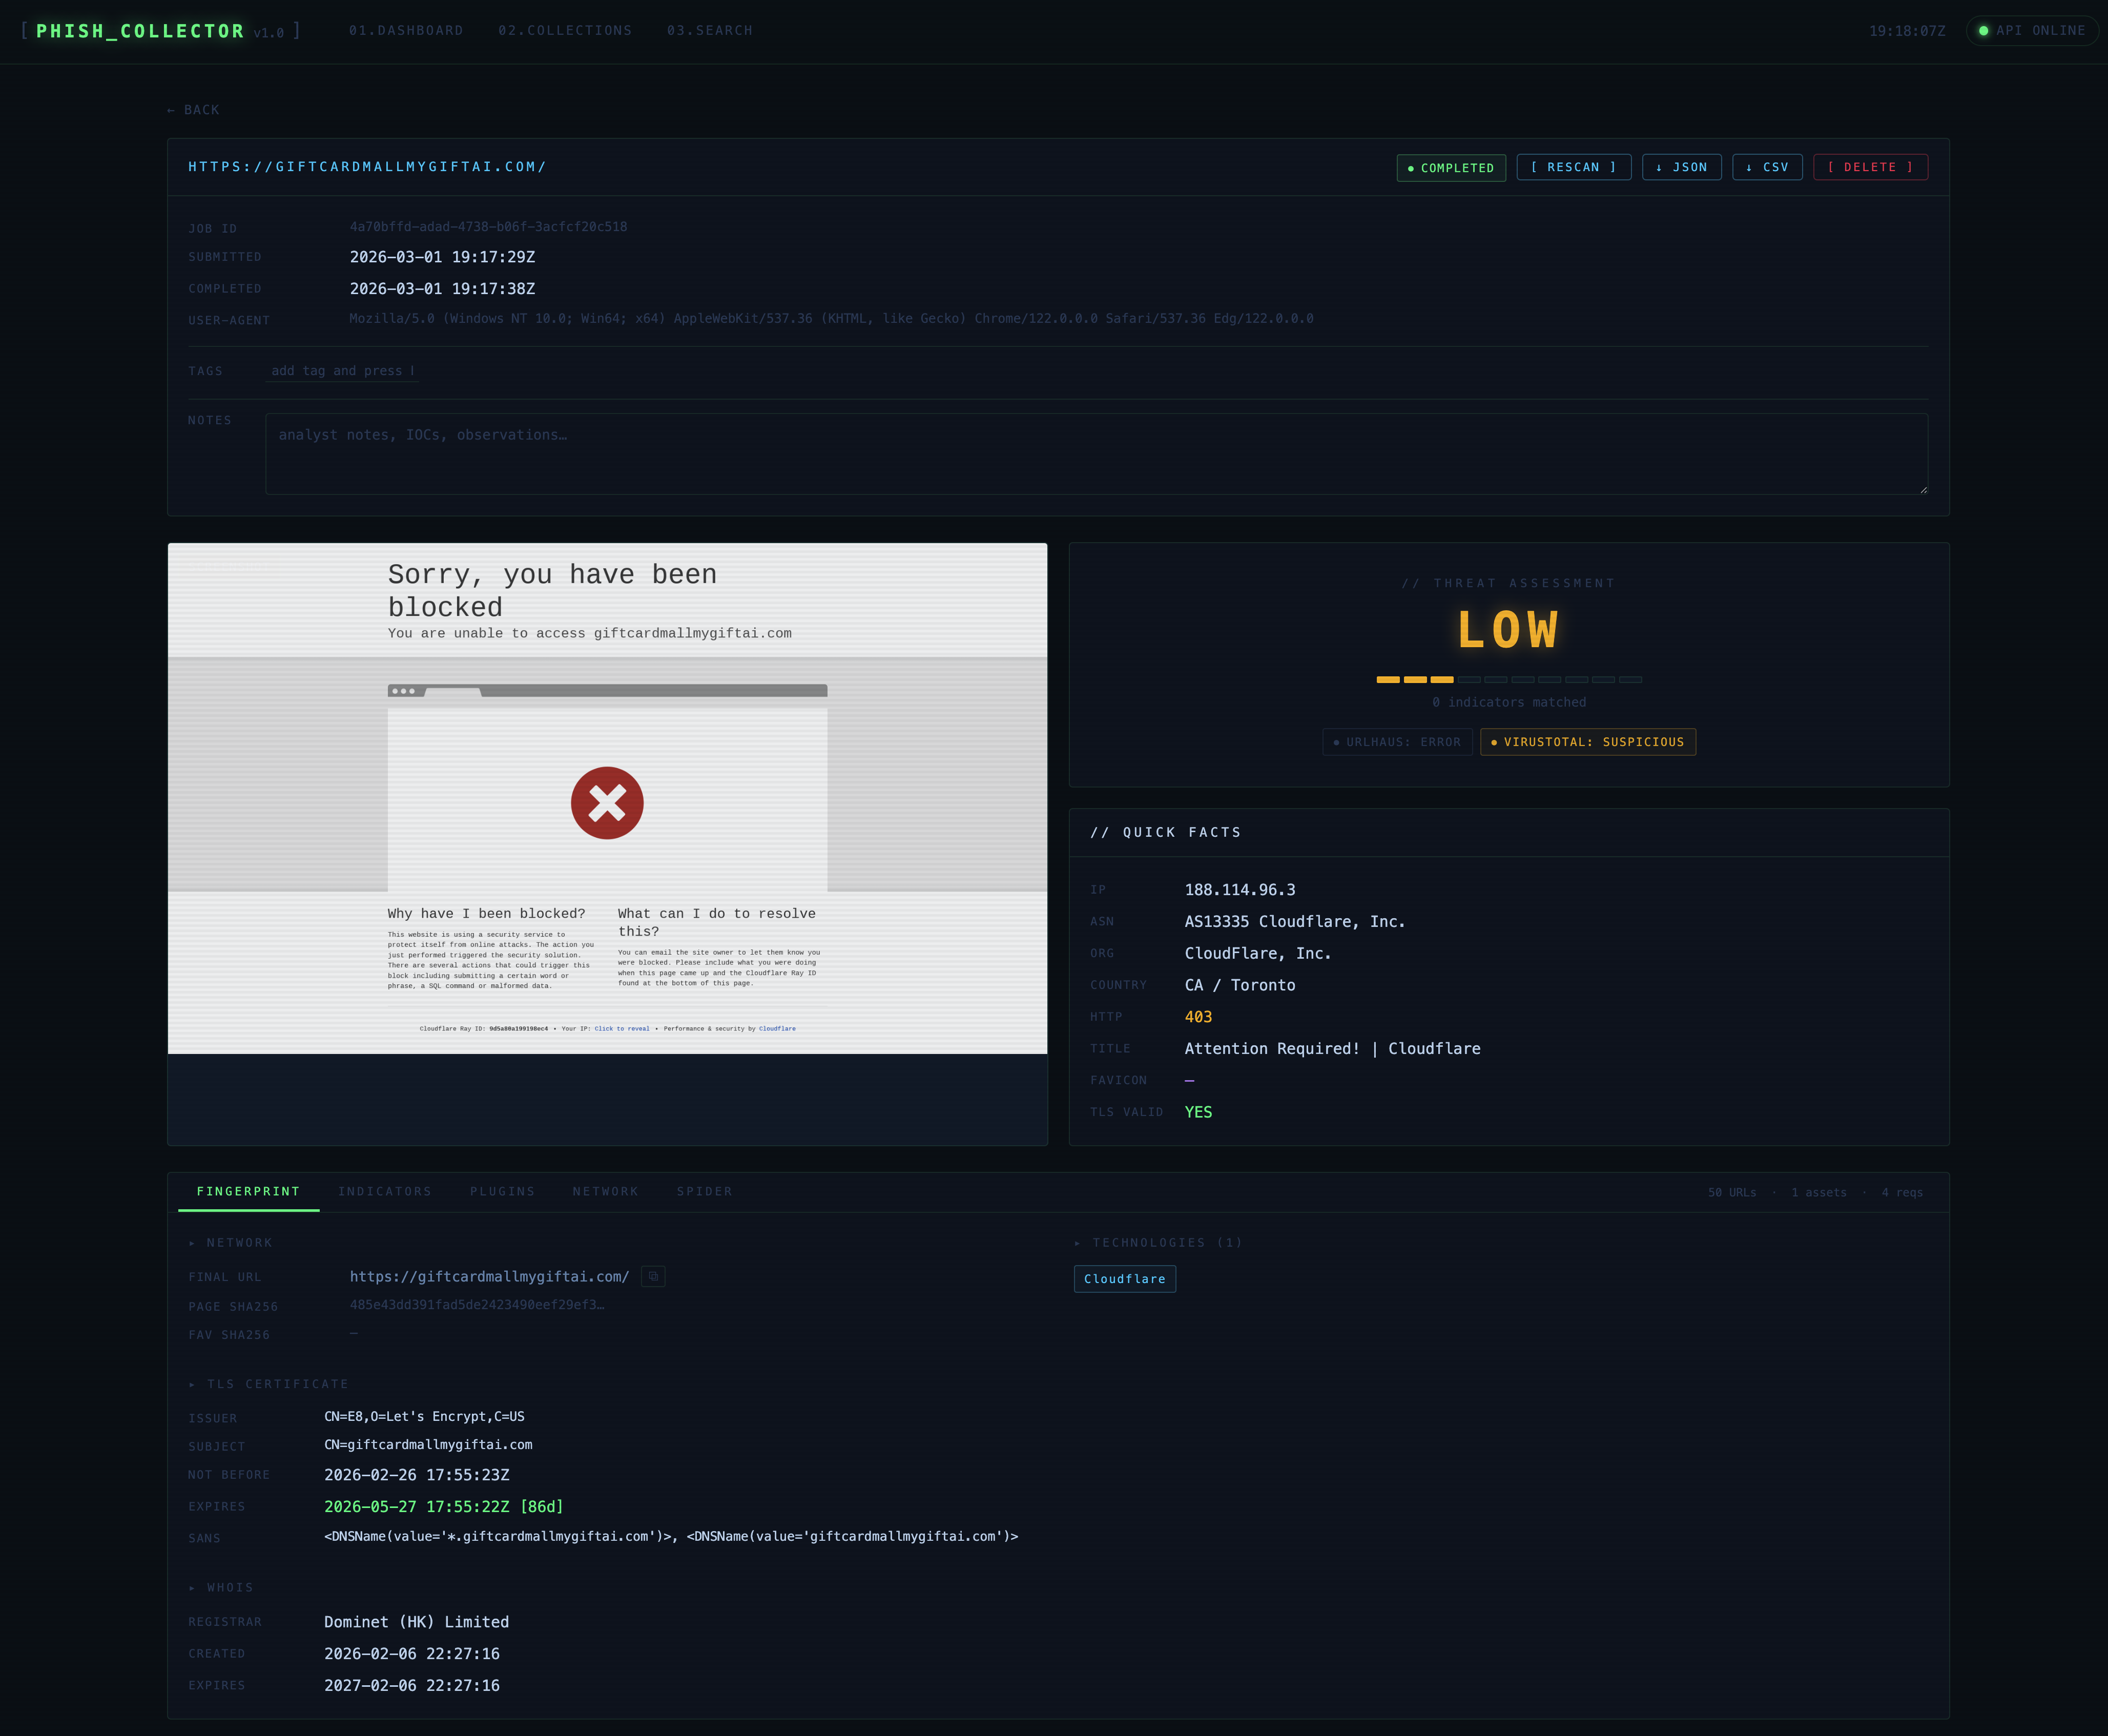 olizimmermann/phishcollector
PhishCollector एक शोध ढांचा है जो फ़िशिंग साइटों को एकत्र करने, विश्लेषण करने और ट्रैक करने के लिए है।