
 #1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 34zy/apt-backpack
cve-2019-11510, cve-2019-19781, cve-2020-5902, cve-2021-1497, cve-2021-20090, cve-2021-22006, cve-2021-22205, cve-2021-26084,…
 secureworks/squarephish
माइक्रोसॉफ्ट प्रमाणीकरण टोकन को MFA अपडेट बहानों के माध्यम से हार्वेस्ट करने के लिए OAuth डिवाइस कोड प्रमाणीकरण प्रवाह को QR कोड के साथ संयोजित करने…
 komomon/cve-2022-30190-follina-office-msdt-fixed
MS-MSDT Office RCE के लिए संशोधित CVE-2022-30190 एक्सप्लॉइट टूल, कस्टम docx टेम्पलेट समर्थन, बाइनरी/कमांड निष्पादन मोड, और दूरस्थ पेलोड वितरण के लिए…
 wavvs/doctrack
Office Open XML दस्तावेज़ों में हेरफेर और हथियार बनाने का उपकरण।
 trackflaw/cve-2023-23397
CVE-2023-23397 भेद्यता का सरल PoC, जिसका payload ईमेल द्वारा भेजा जाता है।
 bronzebee/cve-2023-23397
SMTP का उपयोग करके CVE-2023-23397 पेलोड के साथ ई-मेल भेजने के लिए Python स्क्रिप्ट
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 api0cradle/cve-2023-23397-poc-powershell
PowerShell स्क्रिप्ट जो CVE-2023-23397 का शोषण करने के लिए दुर्भावनापूर्ण Outlook कैलेंडर निमंत्रण भेजने या सहेजने के द्वारा काम करती है, जो…
 ka7ana/cve-2023-23397
PowerShell प्रूफ-ऑफ-कॉन्सेप्ट CVE-2023-23397 के लिए जो Outlook की ReminderSoundFile प्रॉपर्टी का शोषण करके SMB या WebDAV के माध्यम से Net-NTLMv2 हैश…
 nccgroup/droppedconnection
रेड टीम फ़िशिंग अभियानों में क्रेडेंशियल हार्वेस्टिंग और VBS पेलोड वितरण के लिए Cisco ASA Anyconnect VPN सेवा का अनुकरण करता है।
 4n4nk3/tinkerershell
एक सरल Python रिवर्स शेल जो सिर्फ मनोरंजन के लिए लिखा गया है।
 samratashok/nishang
Nishang - आक्रामक PowerShell रेड टीम, पेनिट्रेशन टेस्टिंग और आक्रामक सुरक्षा के लिए।
 steved3/kit_hunter
डेडिकेटेड और सेमी-डेडिकेटेड होस्टिंग के लिए एक बुनियादी फ़िशिंग किट स्कैनर
 rxwx/chlonium
क्रोमियम कुकीज़ और पासवर्ड को ब्राउज़रों में क्लोन और आयात करें, ऑफलाइन DPAPI स्टेट की डिक्रिप्शन के साथ, जो रेड टीम ऑपरेशन के लिए AES-256 GCM…
 ceramicskate0/sharpexchange
MS docs पर आधारित MS Exchange के साथ इंटरैक्ट करने के लिए C# टूल
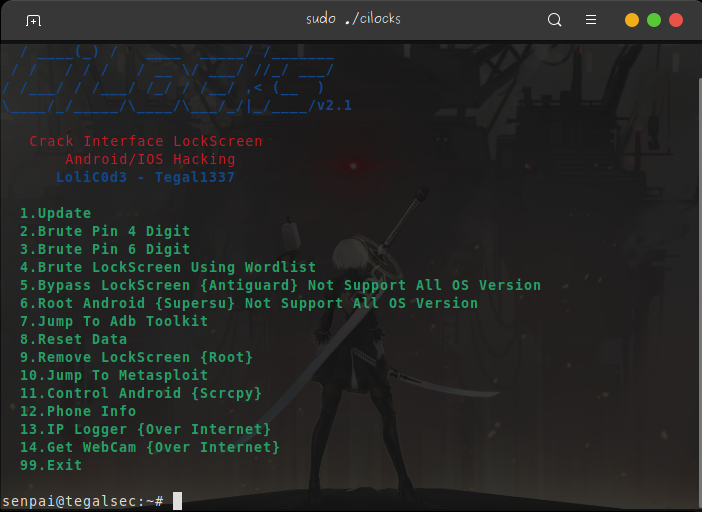 tegal1337/cilocks
क्रैक इंटरफ़ेस लॉकस्क्रीन, मेटास्प्लॉइट और अधिक एंड्रॉइड/आईओएस हैकिंग
 urban4/cve-2022-3992
sanitization-management-system पर क्रॉस साइट स्क्रिप्टिंग
 00xglitch/bella
Bella macOS के लिए एक विशुद्ध python पोस्ट-एक्सप्लॉइटेशन डेटा माइनिंग टूल और रिमोट एडमिनिस्ट्रेशन टूल है। 🍎💻







