
 #1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 anupam2808/spy-masker
यह एक सरल Python स्क्रिप्ट है जो फ़िशिंग URL को सामान्य दिखने वाले URL (google.com या facebook.com) के नीचे छिपाने के लिए है। इसे फ़िशिंग टूल्स में…
 htr-tech/zphisher
30+ टेम्पलेट्स वाला एक स्वचालित फ़िशिंग टूल। यह टूल केवल शैक्षिक उद्देश्य के लिए बनाया गया है! लेखक इस टूलकिट के किसी भी दुरुपयोग के लिए जिम्मेदार…
 sevagas/macro_pack
macro_pack @EmericNasi द्वारा एक उपकरण है जिसका उपयोग Office दस्तावेज़ों, VB स्क्रिप्ट, शॉर्टकट और पेंटेस्ट, डेमो और सोशल इंजीनियरिंग मूल्यांकन के…
 mnqazi/cve-2023-33977
मीडियम पर और पढ़ें
 emalderson/thephish
ThePhish: एक स्वचालित फ़िशिंग ईमेल विश्लेषण उपकरण
 montysecurity/infrahunter
URLScan डेटा के साथ Shodan परिणामों को फ़िल्टर करके सक्रिय रूप से हमलावर इंफ्रास्ट्रक्चर की खोज करें।
 de3vil/stealing
The SteaLinG एक ओपन-सोर्स पेनिट्रेशन टेस्टिंग फ्रेमवर्क है जो सोशल इंजीनियरिंग के लिए डिज़ाइन किया गया है।
 leocottret/cve-2024-30956
(DOM-based XSS) TOWeb v.12.05 और उससे पहले के संस्करणों में HTML इंजेक्शन भेद्यता एक हमलावर को _message.html घटक के माध्यम से HTML/JS कोड इंजेक्ट…
 unhackerencapital/pdfernetremotelo
PoC - CVE-2024-4367 और CVE-2023-38831 के संयुक्त रूप से एक ही स्क्रिप्ट में प्रूफ ऑफ कॉन्सेप्ट
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 waelmas/frameless-bitb
ब्राउज़र इन द ब्राउज़र (BITB) के लिए एक नया दृष्टिकोण, बिना iframes के उपयोग के, जो Microsoft जैसे लॉगिन पेजों द्वारा लागू पारंपरिक framebusters को…
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge (Chromium-आधारित) सूचना प्रकटीकरण भेद्यता
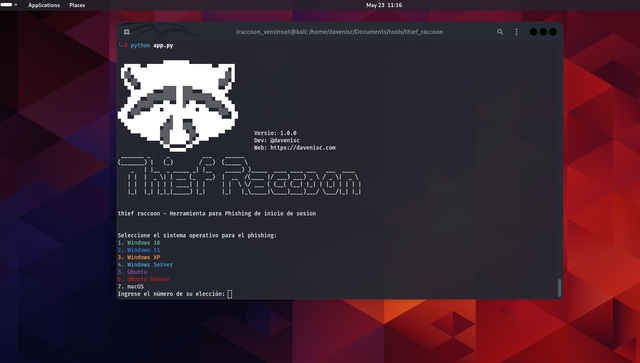 davenisc/thief_raccoon
एक शैक्षिक फ़िशिंग सिमुलेशन उपकरण जो साइबर सुरक्षा जागरूकता प्रशिक्षण के लिए क्रेडेंशियल्स कैप्चर करने हेतु OS लॉगिन स्क्रीन का अनुकरण करता है। यह…
 geozin/poc-cve-2018-25031
CVE-2018-25031 (Swagger UI XSS) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो क्राफ्टेड configUrl/url पैरामीटर के माध्यम से प्राधिकरण कोड एक्सफिल्ट्रेट…
 mrprogrammer2938/black-tool
उपकरण स्थापित करें और हमला शुरू करें , black-tool v5.5.5 ! ⬛
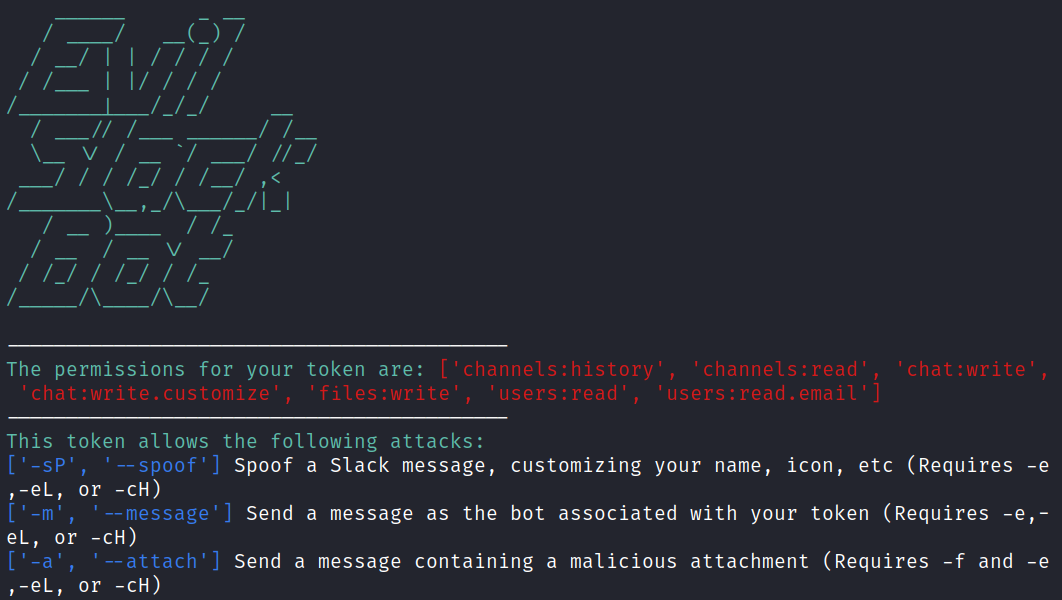 drew-sec/evilslackbot
रेड टीमिंग अभ्यासों के लिए एक स्लैक बॉट फ़िशिंग ढाँचा
 oscarakaelvis/cve-2018-8062
लगातार XSS कॉमट्रेंड AR-5387un राउटर पर
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Roundcube वेबमेल में दुर्भावनापूर्ण XML अनुलग्नक के माध्यम से क्रॉस-साइट स्क्रिप्टिंग







