#1

 mrprogrammer2938/black-tool
उपकरण स्थापित करें और हमला शुरू करें , black-tool v5.5.5 ! ⬛
 d4vinci/cuteit
दुर्भावनापूर्ण IP को थोड़ा प्यारा बनाने के लिए बनाया गया IP अस्पष्टकर्ता
 mehulj94/radium
एकाधिक सुविधाओं वाला Python लॉगर।
 r00t-3xp10it/backdoorppt
अपने payload.exe को एक नकली वर्ड डॉक (.ppt) में बदलें
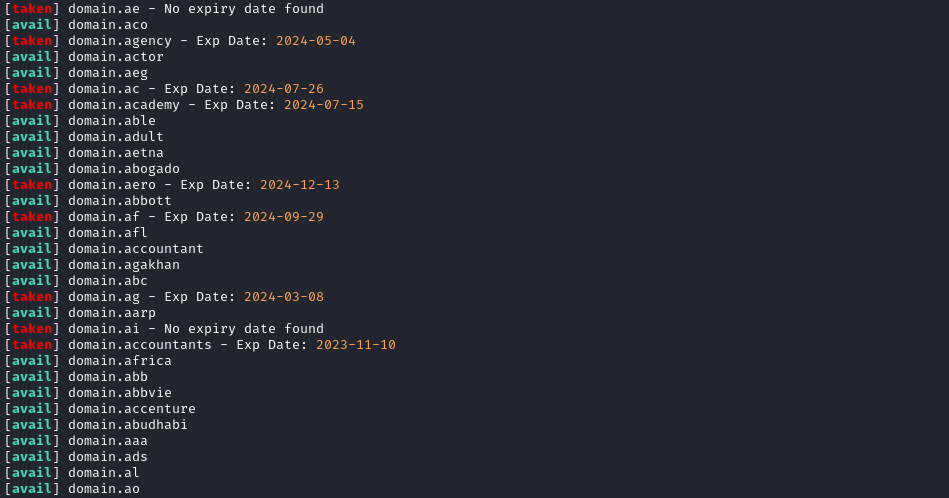 yuyudhn/tldhunt
बैश-आधारित डोमेन उपलब्धता जाँचकर्ता जो कई TLDs पर WHOIS रिकॉर्ड स्कैन करता है ताकि रेड टीमिंग और फ़िशिंग इंफ़्रास्ट्रक्चर सेटअप के लिए अपंजीकृत डोमेन…
 lxance-hacker/lxancephisher
स्वचालित फ़िशिंग सिमुलेशन उपकरण जिसमें 30+ लॉगिन पेज टेम्पलेट, URL मास्किंग, और शैक्षिक सुरक्षा परीक्षण के लिए कई टनलिंग विकल्प (Ngrok, Cloudflared,…
 certainlyp/clipguard
क्लिकफिक्स हमलों (clickfix attacks) को रोकने के लिए डिज़ाइन किया गया एक हल्का उपकरण जो क्लिपबोर्ड फ़ॉर्मेटिंग और निष्पादन सतह जाँच का उपयोग करता है।
 youmulijiang/evil-winrar
evil-winrar, CVE-2023-38831 भेद्यता शोषण और सामाजिक इंजीनियरिंग आक्रमण ढांचा (evil-winrar, CVE-2023-38831 Vulnerability Exploitation and Social…
 quinnbast/malicious-mcp
एक प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी जो दिखाता है कि कैसे एक अविश्वसनीय MCP सर्वर वस्तुतः सब कुछ चुरा सकता है...
 maty156/telegram-phish-simulator
शैक्षिक टेलीग्राम फ़िशिंग सिमुलेशन, साइबर सुरक्षा प्रशिक्षण और जागरूकता के लिए। पृथक लैब वातावरण में नकली लॉगिन पेजों के माध्यम से क्रेडेंशियल…
 warhorse/warhorse
अवसंरचना स्वचालन
 ms-web-bn/c41n
स्वचालित रोग एक्सेस पॉइंट सेटअप उपकरण।
 rvrsh3ll/azure-app-tools
Azure अनुप्रयोगों के साथ उपयोग करने के लिए उपकरणों का संग्रह

 chrxstxqn/cve-2025-6218-winrar-rce-poc
CVE-2025-6218 के लिए व्यापक विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट - WinRAR पथ ट्रैवर्सल RCE भेद्यता जो संस्करण 7.11 और उससे पहले के संस्करणों को प्रभावित…
 segunakinsoyinu/cve-2024-42009-roundcube-xss
# Roundcube वेबमेल ≤1.6.6 के लिए संग्रहीत XSS शोषण (CVE-2024-42009) जिसमें CSS एनीमेशन इवेंट हैंडलर के माध्यम से ज़ीरो-क्लिक ईमेल एक्सफ़िल्ट्रेशन…