
 #1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 1n3/prism-ap
एक स्वचालित वायरलेस RogueAP MITM हमला फ्रेमवर्क।
 arjunindia/fb-phisher-python
फ्लास्क पर आधारित एक पायथन सर्वर टूल, यह टूल कुछ फेसबुक क्रेडेंशियल्स फिश कर सकता है!
 chenjj/espoofer
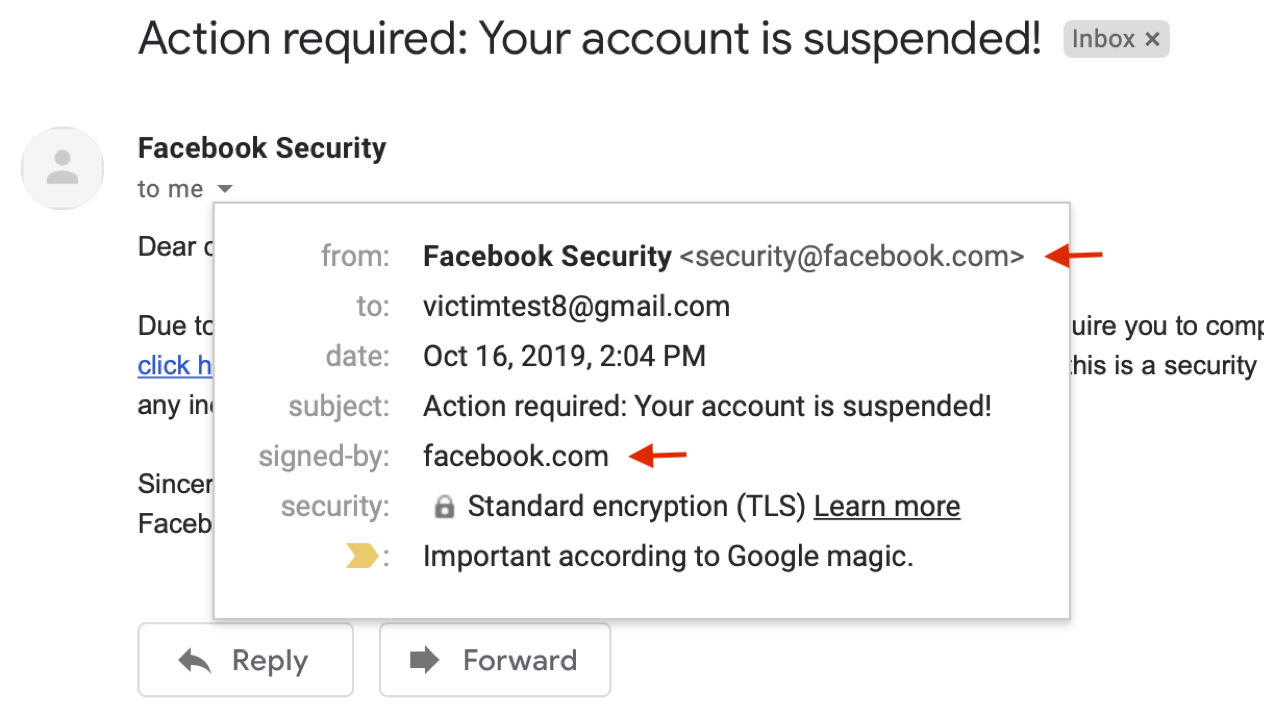
एक ईमेल स्पूफिंग परीक्षण उपकरण जो SPF/DKIM/DMARC को बायपास करने और DKIM हस्ताक्षरों को गढ़ने का लक्ष्य रखता है।🍻
 4lbh4cker/alhacking
अल्बानियाई हैकिंग टूल!! एथिकल हैकिंग, सोशल मीडिया हैक, फोन की जानकारी, जीमेल अटैक, फोन नंबर अटैक, यूज़र डिस्कवरी, एनोनिमस-एसएमएस, वेबकैम हैक में आपकी…
 xsanflip/begal-c2
Flask और Socket.IO कमांड-एंड-कंट्रोल पैनल, जिसमें एक दुर्भावनापूर्ण ब्राउज़र एक्सटेंशन एजेंट है जो क्रेडेंशियल्स एकत्र करता है, Telegram के माध्यम से…
 spiderlabs/responder
Responder एक LLMNR, NBT-NS और MDNS पॉइज़नर है, जिसमें अंतर्निहित HTTP/SMB/MSSQL/FTP/LDAP नकली प्रमाणीकरण सर्वर है जो NTLMv1/NTLMv2/LMv2, विस्तारित…
 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability

 manturever/xworm-rat
⭐️प्रसिद्ध XWorm RAT, संस्करण 2.1. केवल शैक्षिक उद्देश्यों के लिए
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe पर पूर्ण किए गए मेरे हैंड्स-ऑन लैब Moniker Link (CVE-2024-21413) का दस्तावेज़ीकरण।
 trustedsec/unicorn
Unicorn एक सरल उपकरण है जो PowerShell डाउनग्रेड हमले का उपयोग करके शेलकोड को सीधे मेमोरी में इंजेक्ट करने के लिए है। यह Matthew Graeber के PowerShell…
 4w4k3/beelogger
विंडोज के लिए Gmail ईमेलिंग कीलॉगर जेनरेट करें।
 deepzec/bad-pdf
Bad-PDF का उपयोग करके Net-NTLM हैश चुराएं
 r00t-3xp10it/morpheus
Morpheus - Ettercap TCP/IP को स्वचालित करना (MITM-अपहरण उपकरण)
 gendigitalinc/sage
AI एजेंटों के लिए हल्का एजेंट डिटेक्शन और रिस्पॉन्स (ADR) स्तर — कमांड, फ़ाइलों और वेब अनुरोधों की सुरक्षा करता है। Gen Agent Trust Hub का हिस्सा।
 fdx100/phisher-man
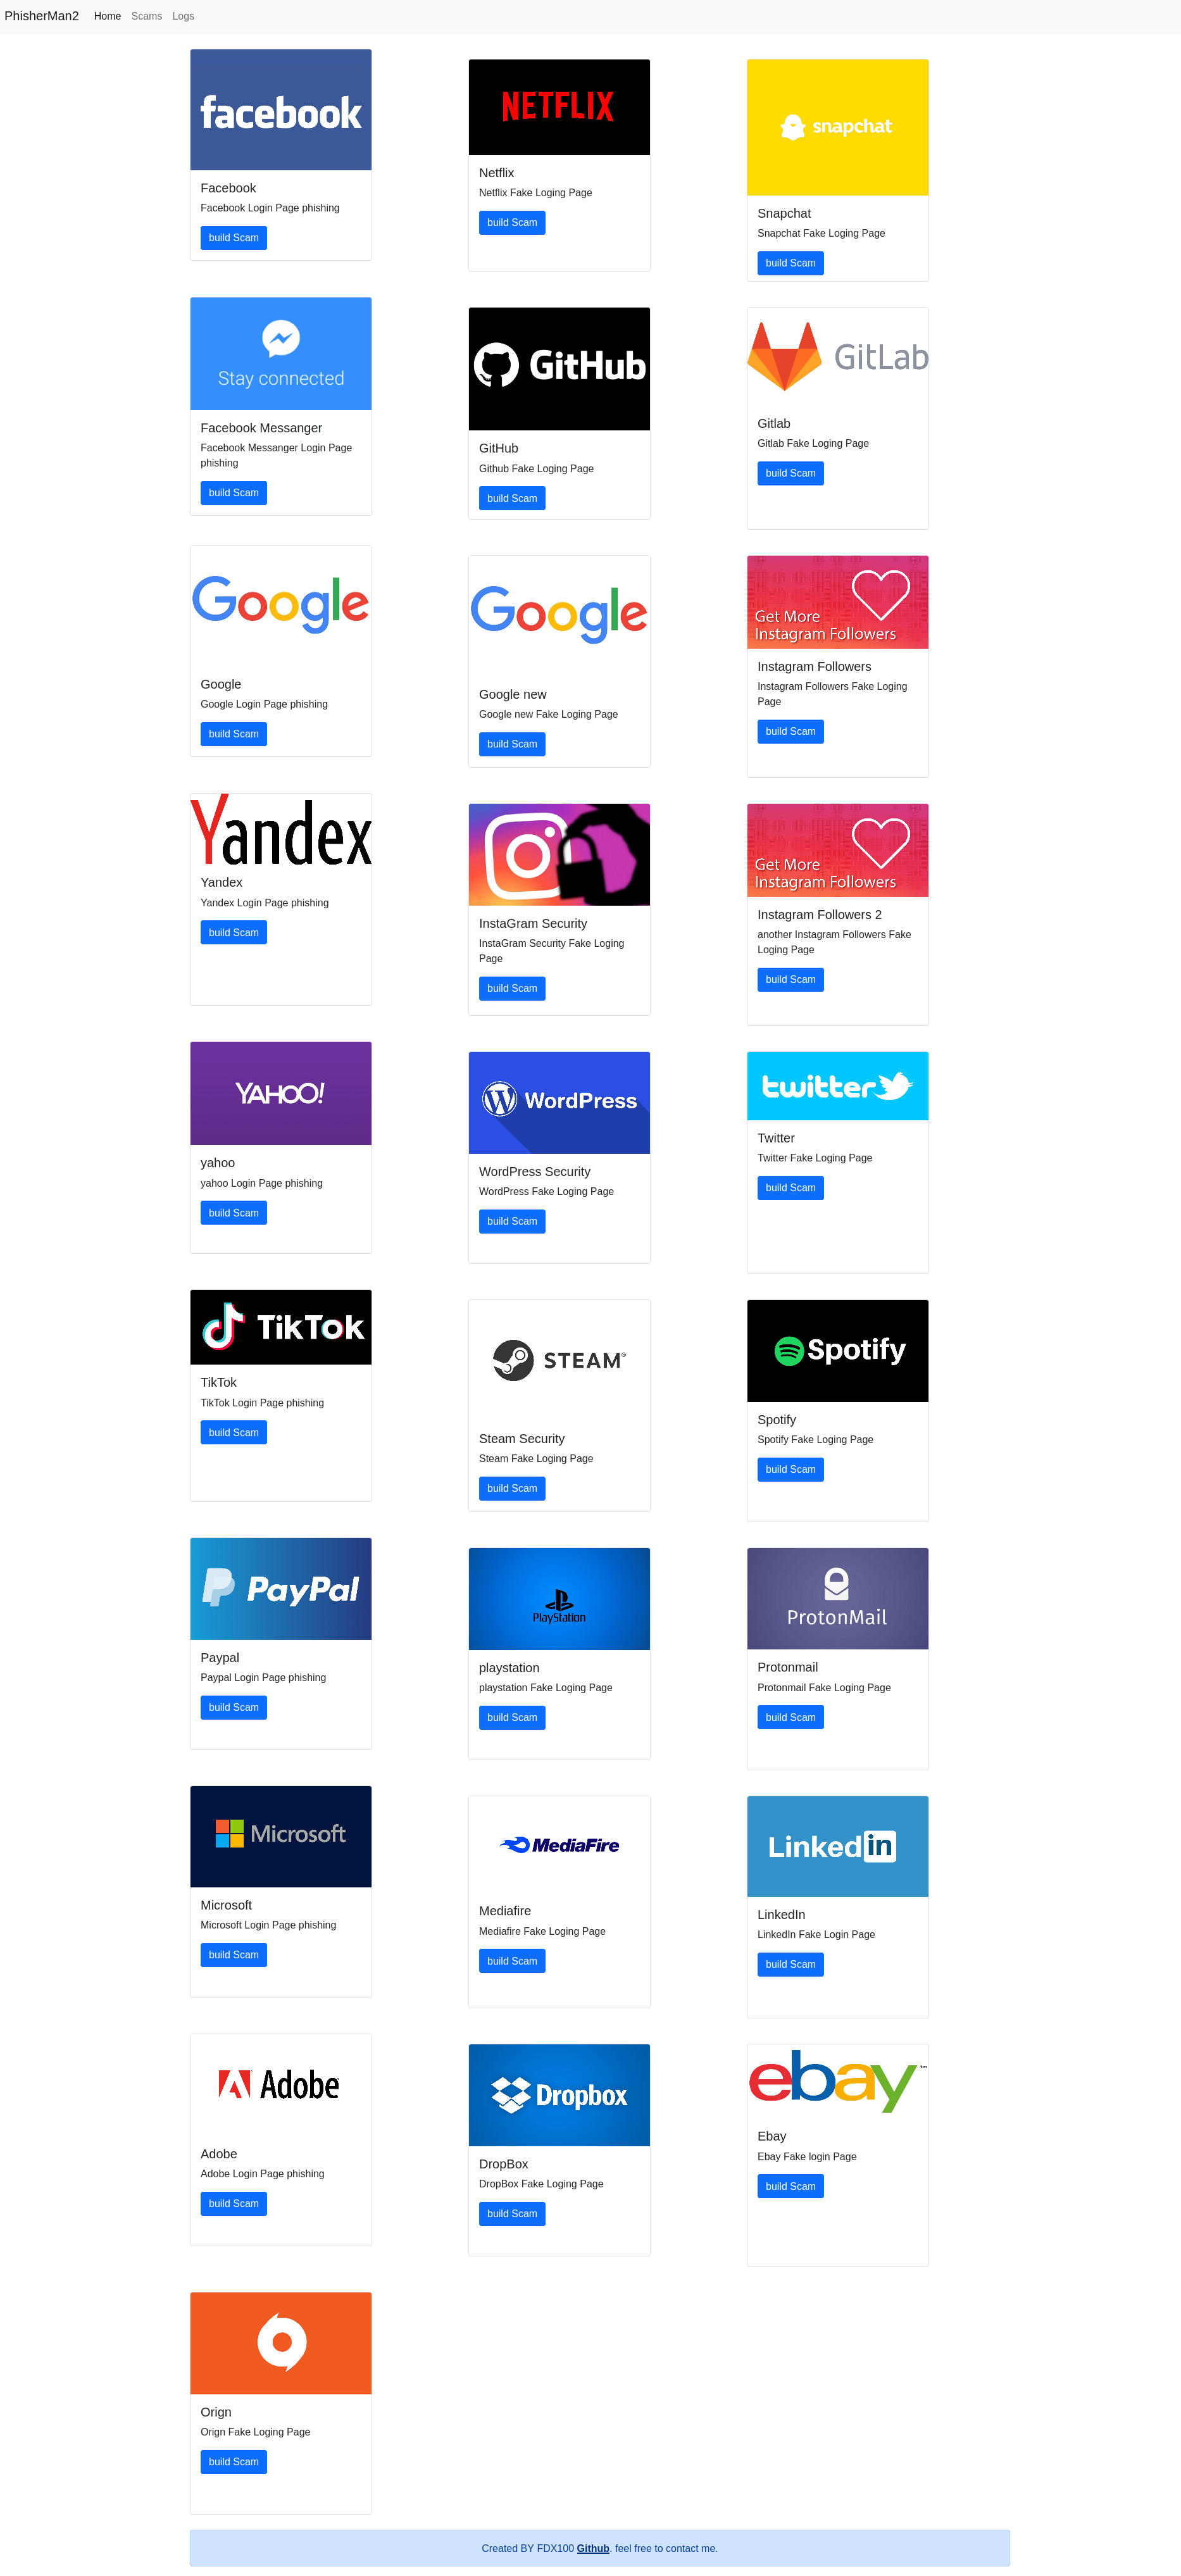
लिनक्स के लिए बनाए गए फिशिंग टूल्स के नमूने, इसमें फ्लास्क के साथ बनाए गए 30 विभिन्न प्रकार के फिशिंग पेज शामिल हैं
 ka7ana/cve-2023-23397
PowerShell प्रूफ-ऑफ-कॉन्सेप्ट CVE-2023-23397 के लिए जो Outlook की ReminderSoundFile प्रॉपर्टी का शोषण करके SMB या WebDAV के माध्यम से Net-NTLMv2 हैश…
 asepsaepdin/cve-2010-1240
शैक्षिक प्रमाण-अवधारणा जो दर्शाती है कि CVE-2010-1240 का शोषण करके PDF फ़ाइल में Meterpreter बैकडोर कैसे एम्बेड किया जाए, साथ ही अधिकृत सुरक्षा…
 dedsec1121fk/dedsec
शैक्षिक एंड्रॉइड (टर्मक्स) टूलकिट जो व्यावहारिक स्क्रिप्ट, फिशिंग सिमुलेशन और गोपनीयता उपयोगिताओं के माध्यम से पेनिट्रेशन टेस्टिंग, OSINT, सोशल…








