
 #1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित

 s3cur3th1ssh1t/offensivevba
यह रिपॉजिटरी Office दस्तावेज़ों में मैक्रोज़ के लिए कुछ कोड निष्पादन और AV एवेज़न विधियों को कवर करती है।
 uber-common/metta
एक प्रतिकूल सिमुलेशन करने के लिए एक सूचना सुरक्षा तैयारी उपकरण।
 dagrz/aws_pwn
AWS पैठ परीक्षण सामग्री का संग्रह
 redbyte1337/graphspy
एंट्रा आईडी और M365 के लिए प्रारंभिक पहुंच और पोस्ट-एक्सप्लॉइटेशन टूल, ब्राउज़र-आधारित GUI के साथ
 darthton/hyperbone
Windows x64 के लिए न्यूनतम VT-x हाइपरवाइज़र जो syscall, MSR, IDT, और kernel inline hooks के साथ-साथ EPT-आधारित पेज प्रतिस्थापन और TLB विभाजन प्रदान…
 last-byte/persistencesniper
पावरशेल मॉड्यूल जिसका उपयोग ब्लू टीम्स, घटना प्रतिक्रियाकर्ता और सिस्टम प्रशासक विंडोज मशीनों में स्थापित दृढ़ताओं (persistences) की खोज के लिए कर…
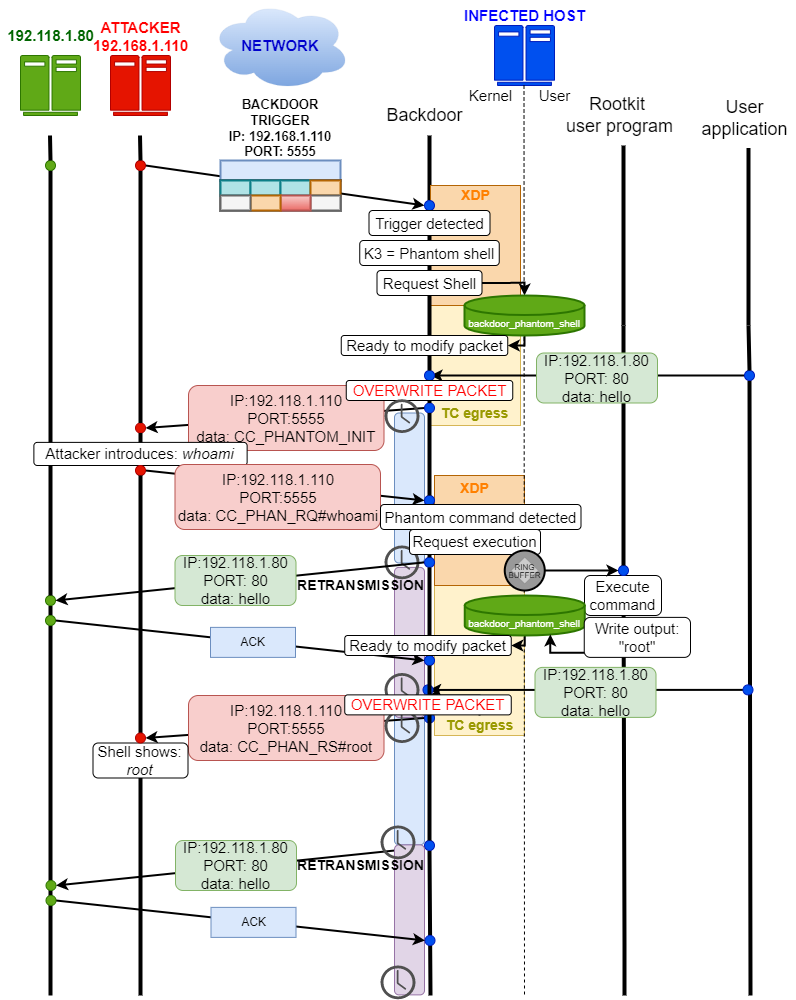 h3xduck/triplecross
एक Linux eBPF रूटकिट जिसमें बैकडोर, C2, लाइब्रेरी इंजेक्शन, एक्ज़ीक्यूशन हाईजैकिंग, पर्सिस्टेंस और स्टील्थ क्षमताएं हैं।
 ristbs/awesome-redteam-cheatsheet
Red Team Cheatsheet निरंतर विस्तार में।
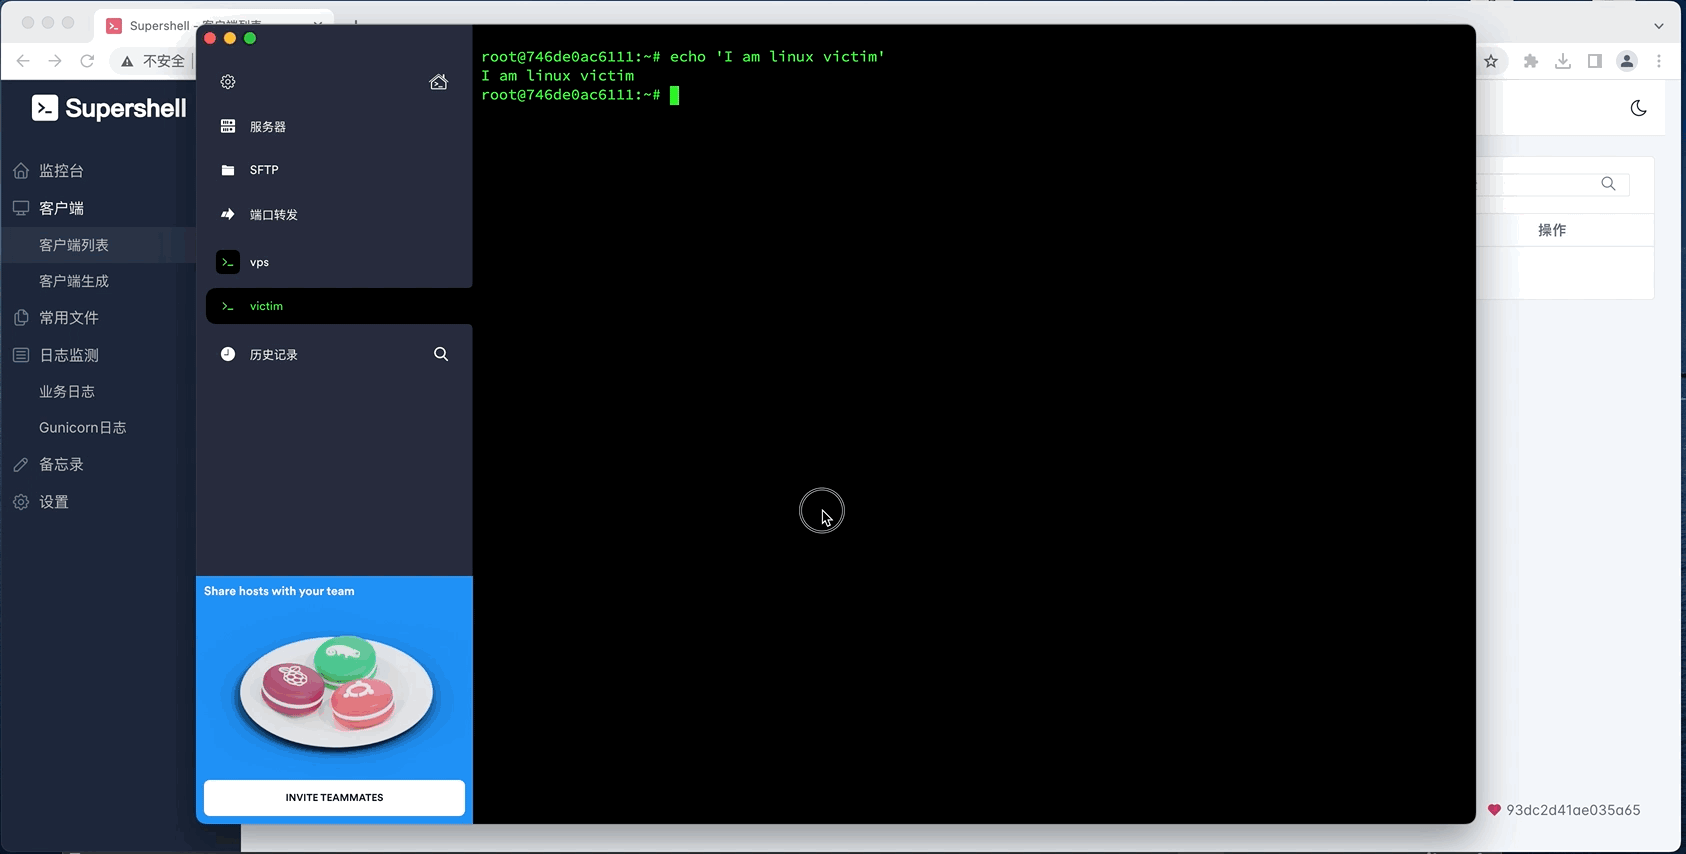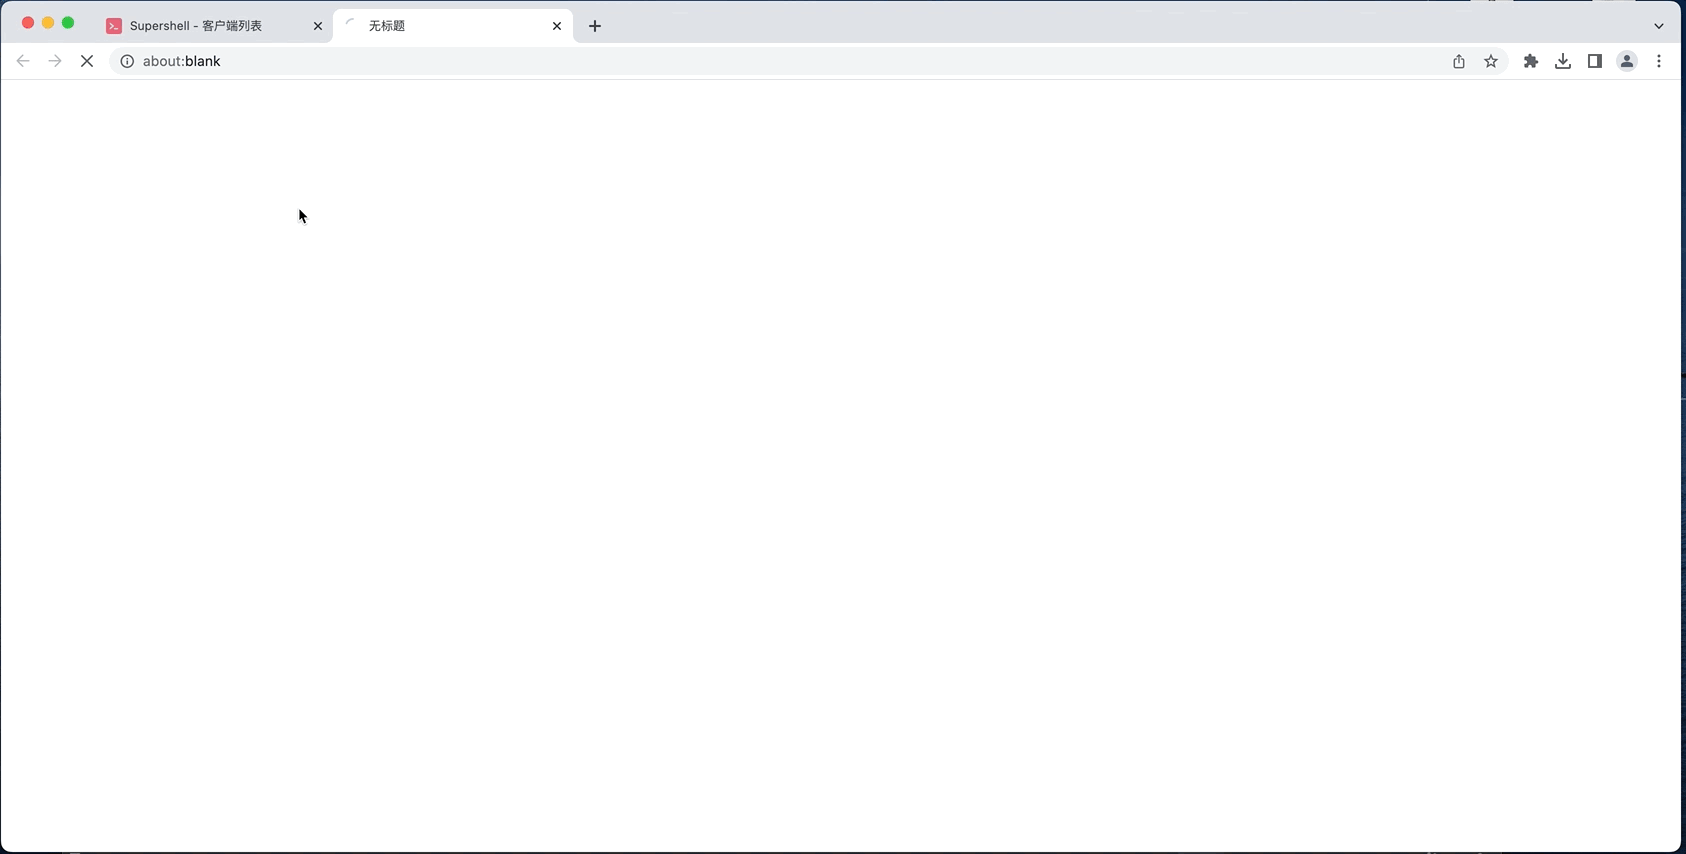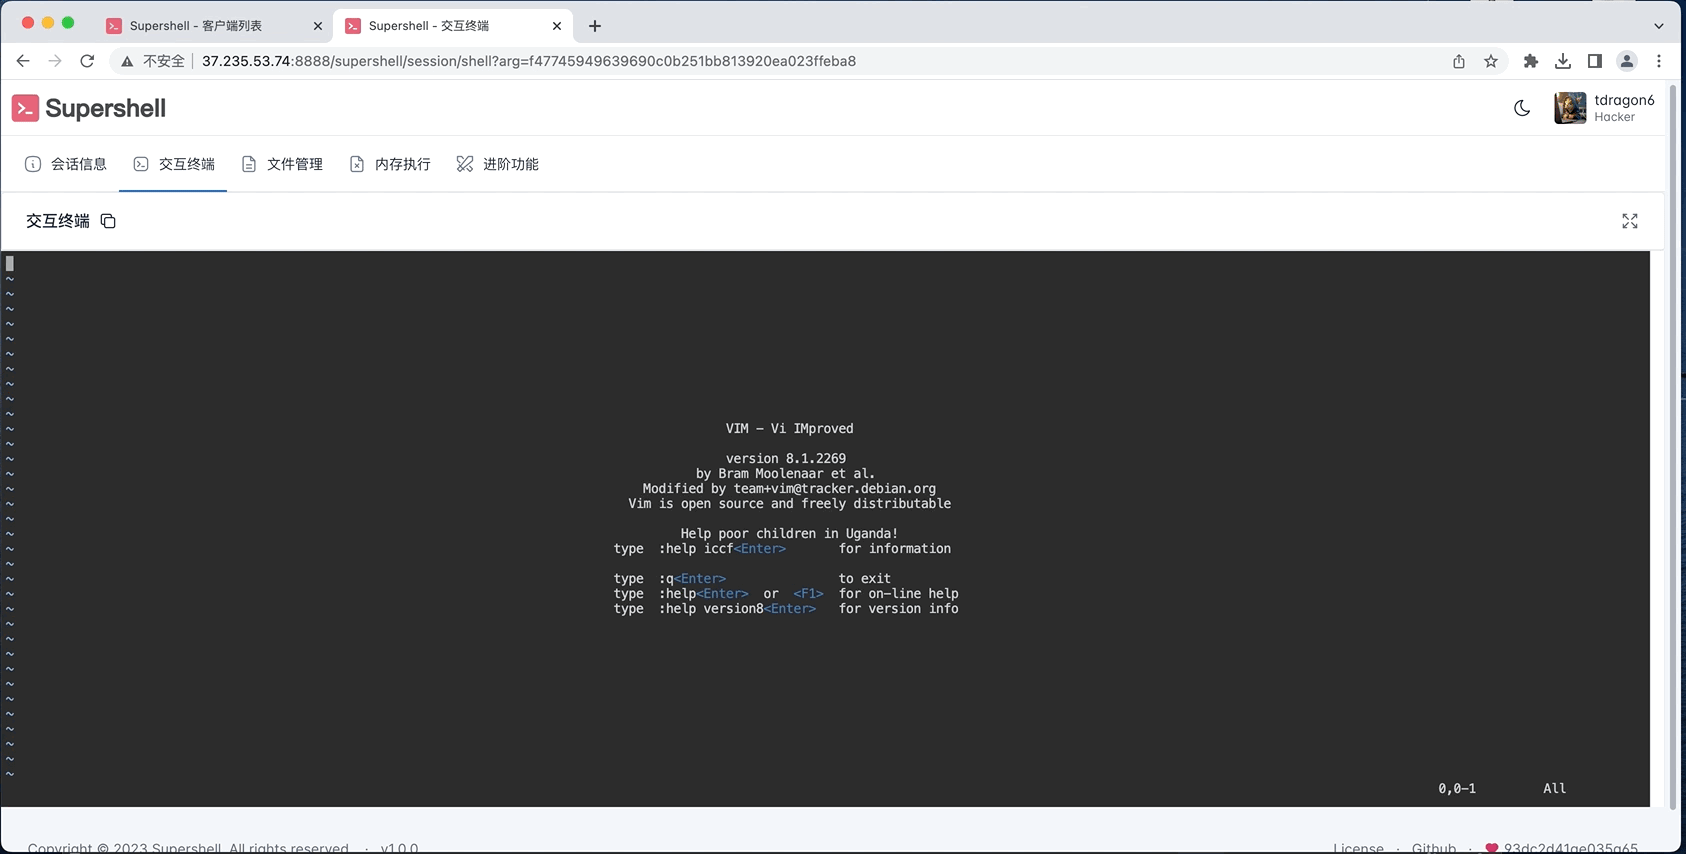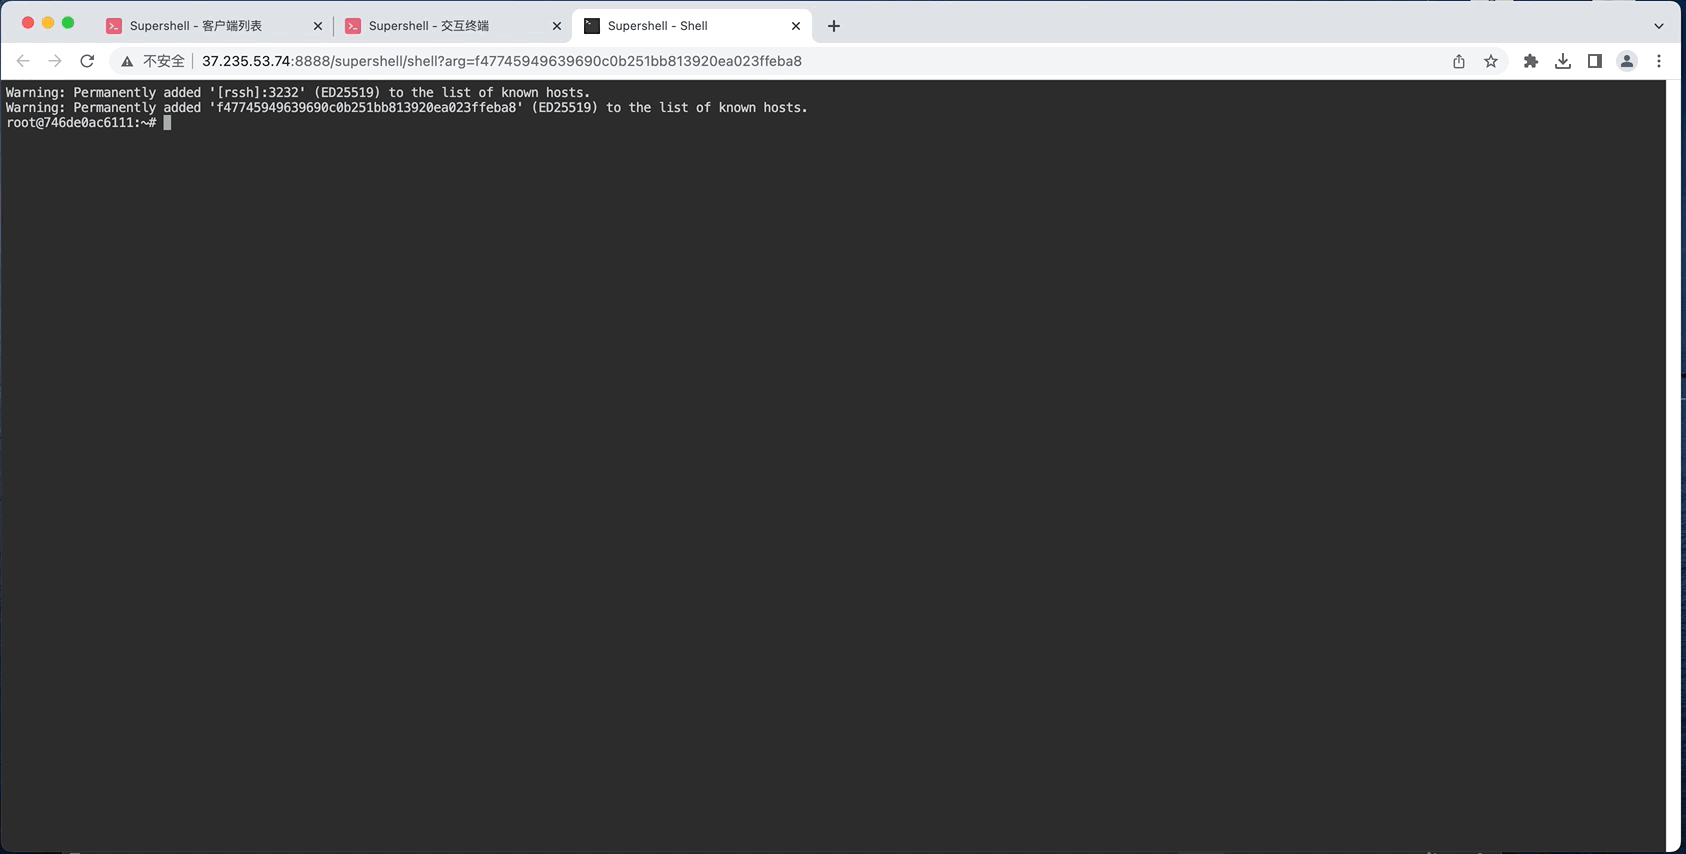 tdragon6/supershell
सुपरशेल C2 रिमोट कंट्रोल प्लेटफ़ॉर्म, रिवर्स SSH टनल के आधार पर पूर्ण इंटरैक्टिव शेल प्राप्त करता है।
 malwares/remote-access-trojan
Windows रिमोट-एक्सेस-ट्रोजन
 chokepoint/azazel
Azazel एक userland rootkit है जो Jynx rootkit के मूल LD_PRELOAD तकनीक पर आधारित है। यह अधिक मजबूत है और इसमें अतिरिक्त सुविधाएँ हैं, और यह मुख्य रूप…
 s3n4t0r-0x0/bear-c2
आउट-ऑफ-बैंड निष्कर्षों के लिए एक्सप्लॉइट सर्वर। किसी लक्ष्य को अपने स्वामित्व वाले डोमेन की ओर इंगित करें। हर HTTP अनुरोध और हर ईमेल जो वह वापस भेजता…
 redcode-labs/neurax
स्व-प्रसार बाइनरी बनाने के लिए एक फ्रेमवर्क
 ghostpack/sharpdpapi
SharpDPAPI कुछ Mimikatz DPAPI कार्यक्षमता का C# पोर्ट है।
 nurupo/rootkit
लिनक्स कर्नेल मॉड्यूल जो रूट विशेषाधिकार प्रदान करता है, प्रक्रियाओं/फ़ाइलों को छिपाता है, और स्वयं को अनलोड होने से सुरक्षित रखता है, जो Ubuntu…
 viralmaniar/powershell-rat
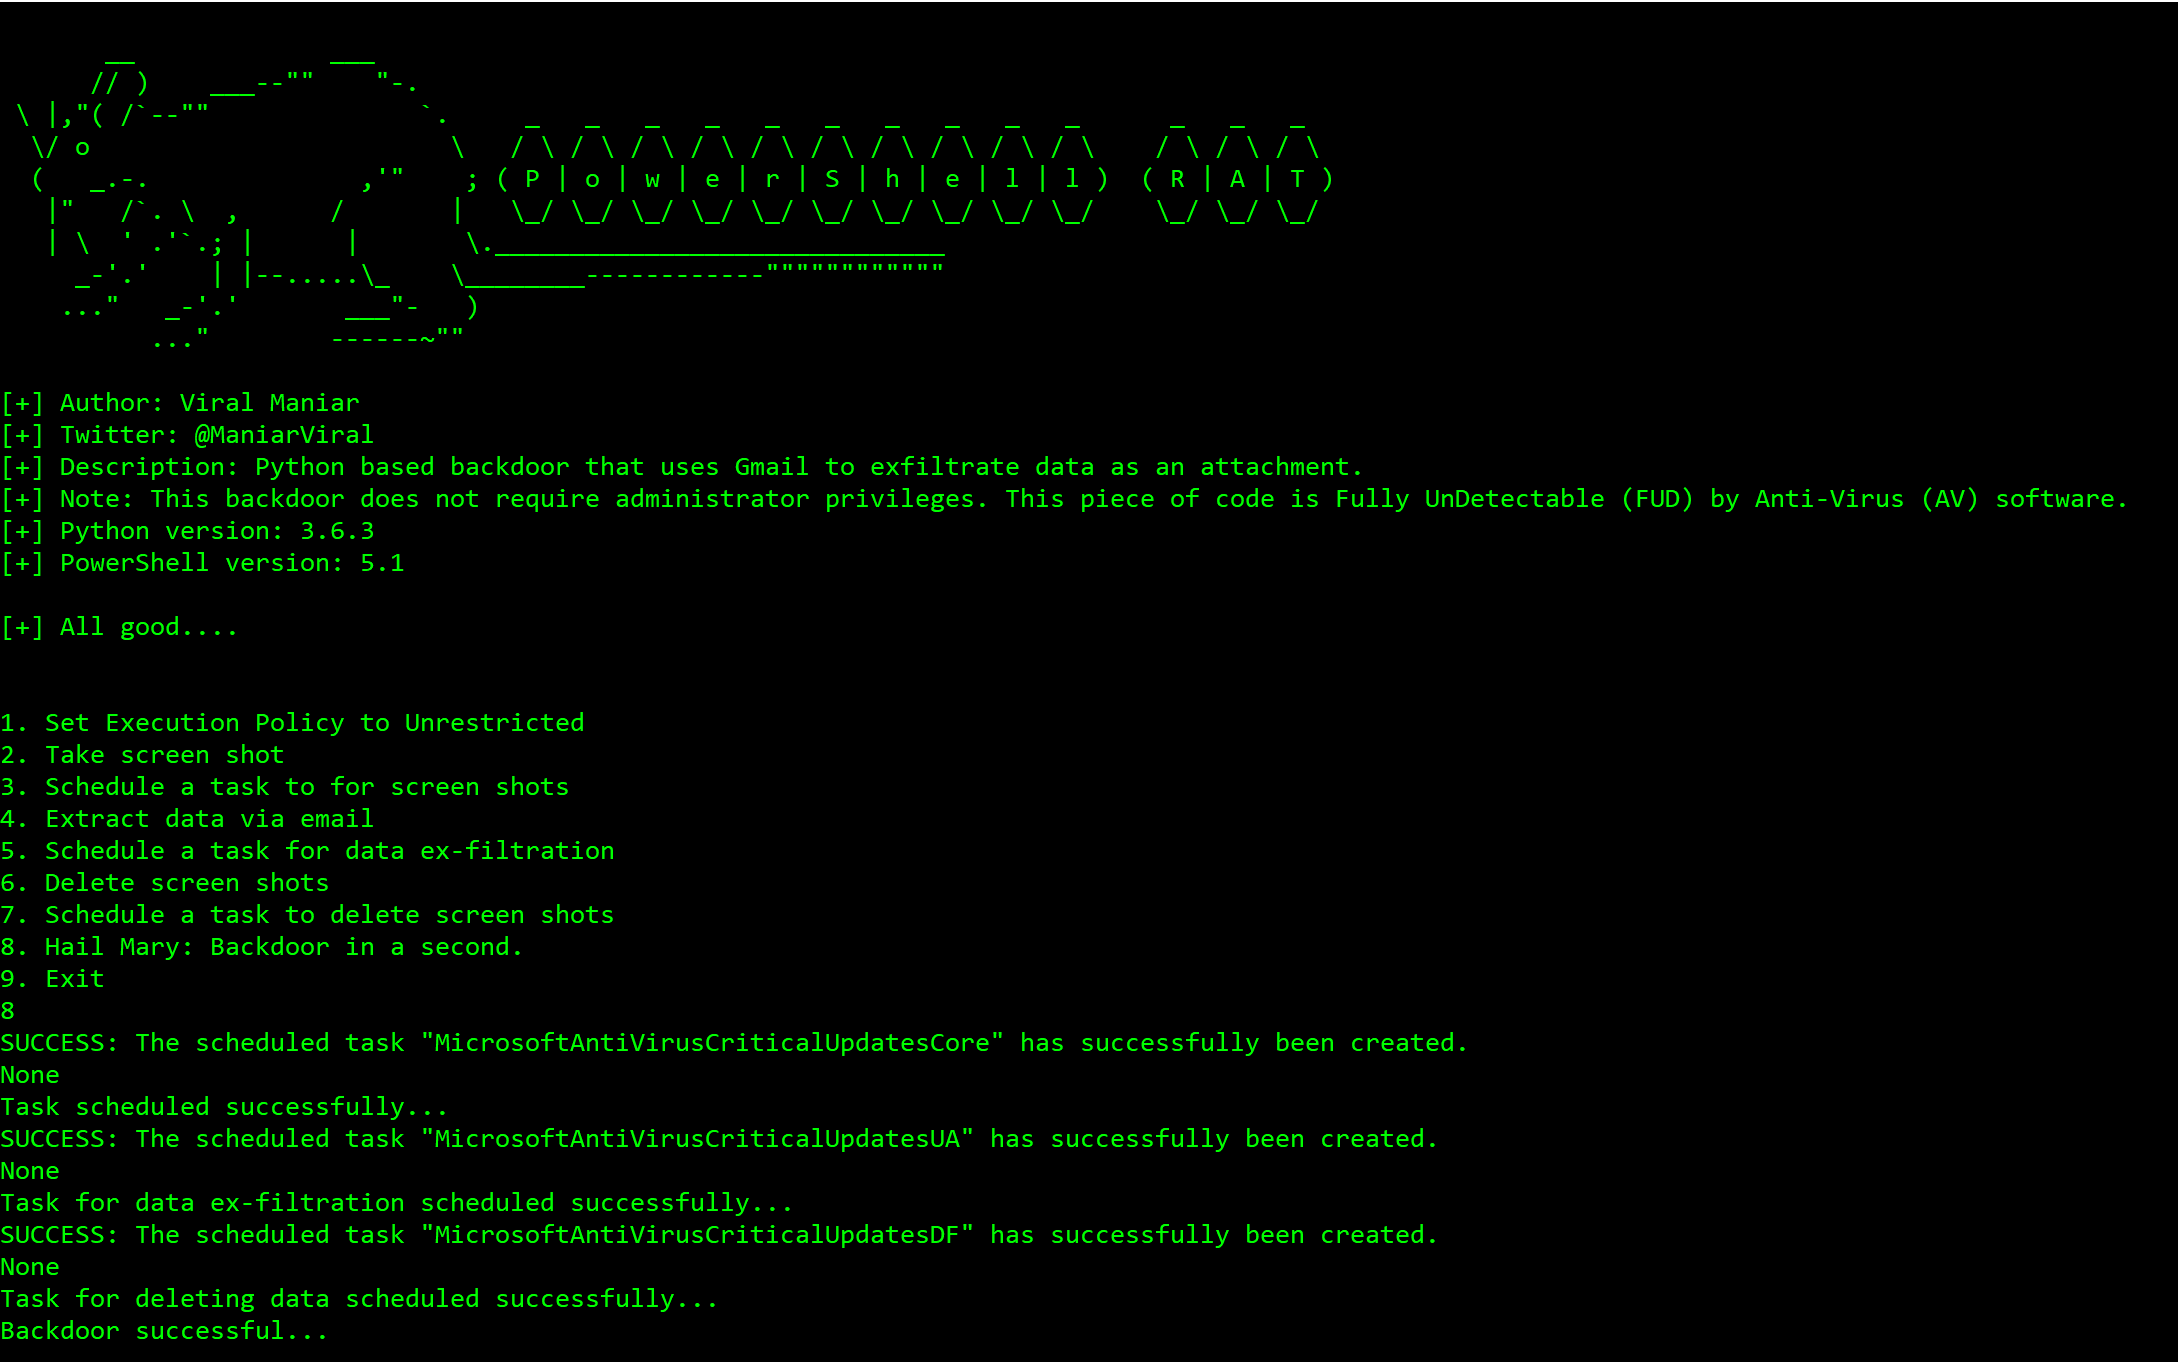
Python-आधारित बैकडोर जो अटैचमेंट के माध्यम से डेटा निकालने के लिए Gmail का उपयोग करता है। यह RAT रेड टीम अभियानों के दौरान किसी भी Windows मशीनों को…
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 और कर्नेल दुरुपयोग तकनीकें पेंटेस्टर्स के लिए







