#1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित
 klezvirus/driverjack
वैध ड्राइवर सेवाओं को हाइजैक करके मनमाने (हस्ताक्षरित) ड्राइवरों को लोड करना, मूल सिंबोलिक लिंक्स और NT पथों का दुरुपयोग करते हुए
 n4kedturtle/persistbof
रेड टीमर्स के लिए सामान्य पर्सिस्टेंस कार्यों को स्वचालित करने वाला एक BOF
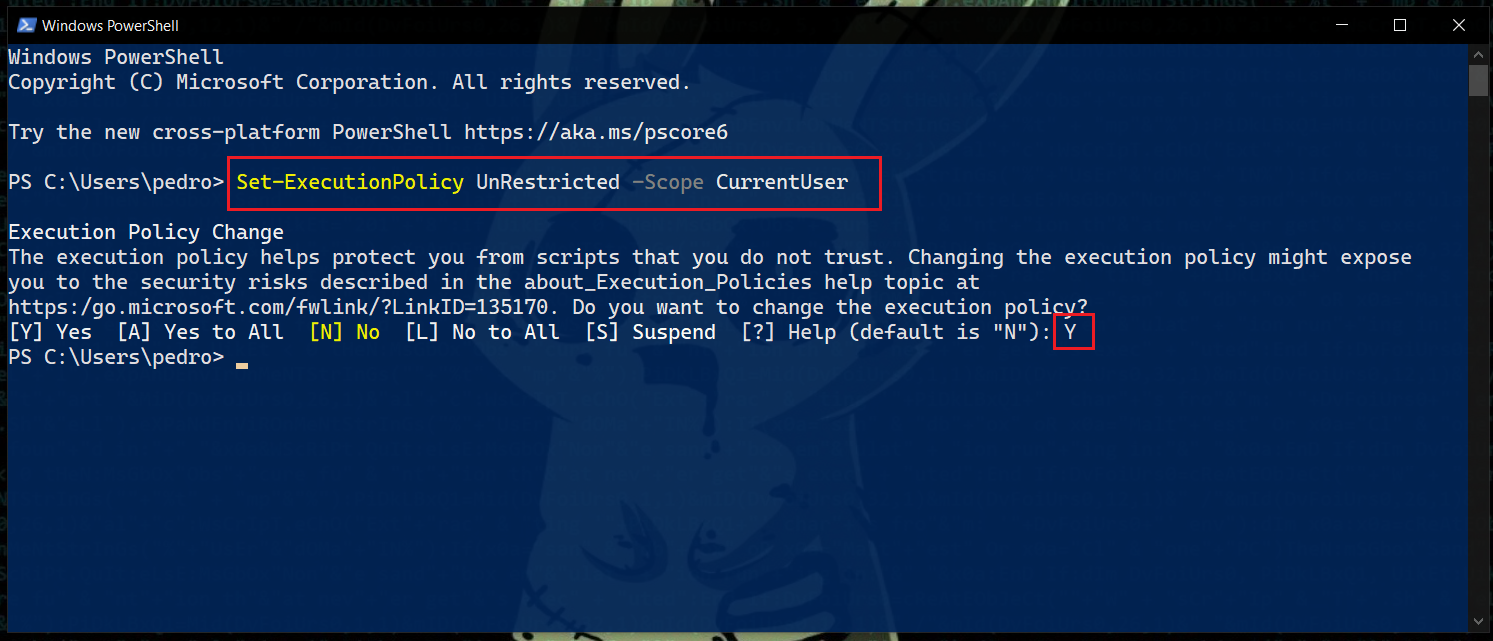 r00t-3xp10it/redpill
पोस्ट-एक्सप्लोरेशन कार्यों में रिवर्स टीसीपी शेल्स की सहायता करें
 shutdownrepo/dcshadow
पायथन आधारित Mimikatz lsadump::dcshadow का विकल्प
 praetorian-inc/swarmer
एक उपकरण जो विंडोज़ रजिस्ट्री निर्यात फ़ाइलों को विंडोज़ हाइव फ़ाइलों में परिवर्तित करता है जिनका उपयोग NTUSER.MAN को बदलने के लिए किया जा सकता है।
 cys3c/evilosx
macOS / OS X के लिए एक शुद्ध पायथन, पोस्ट-एक्सप्लॉइटेशन, रिमोट एडमिनिस्ट्रेशन टूल (RAT)।
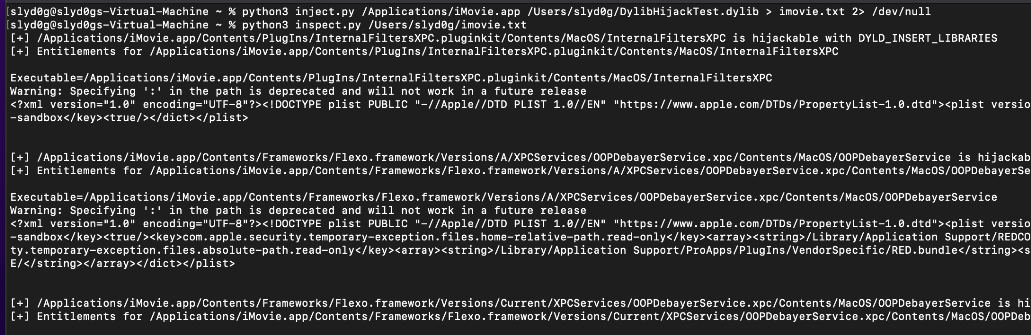 slyd0g/dylibhijacktest
macOS पर DYLD_INSERT_LIBRARIES हाइजैक का पता लगाएं
 rvazarkar/antipwny
C# में लिखा एक होस्ट-आधारित IDS जो Metasploit के लिए लक्षित है
 rootup/git-clean-filter
यह git के clean filter का दुरुपयोग करके IDEs और Sublime के विरुद्ध एक proof-of-work है।
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon भेद्यता (CVE-2020-1472) की व्याख्या और प्रदर्शन
 epsilonpoint88-glitch/epsilonpoint-
# CVE-2026-23550 के लिए मॉड्यूलर एक्सप्लॉइट फ्रेमवर्क WordPress में CVE-2026-23550 को लक्षित करने वाला मॉड्यूलर एक्सप्लॉइट फ्रेमवर्क, जिसमें बड़े…
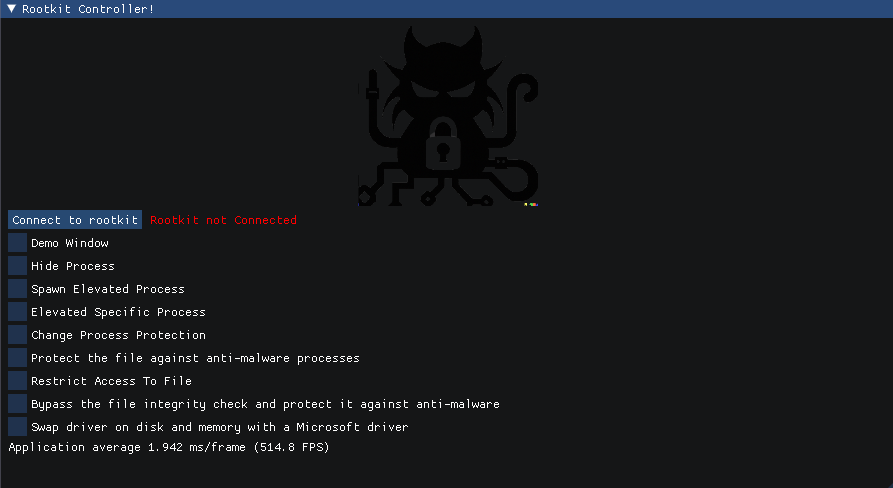 zeromemoryex/chaos-rootkit
अब तुम मुझे देखते हो, अब तुम नहीं देखते
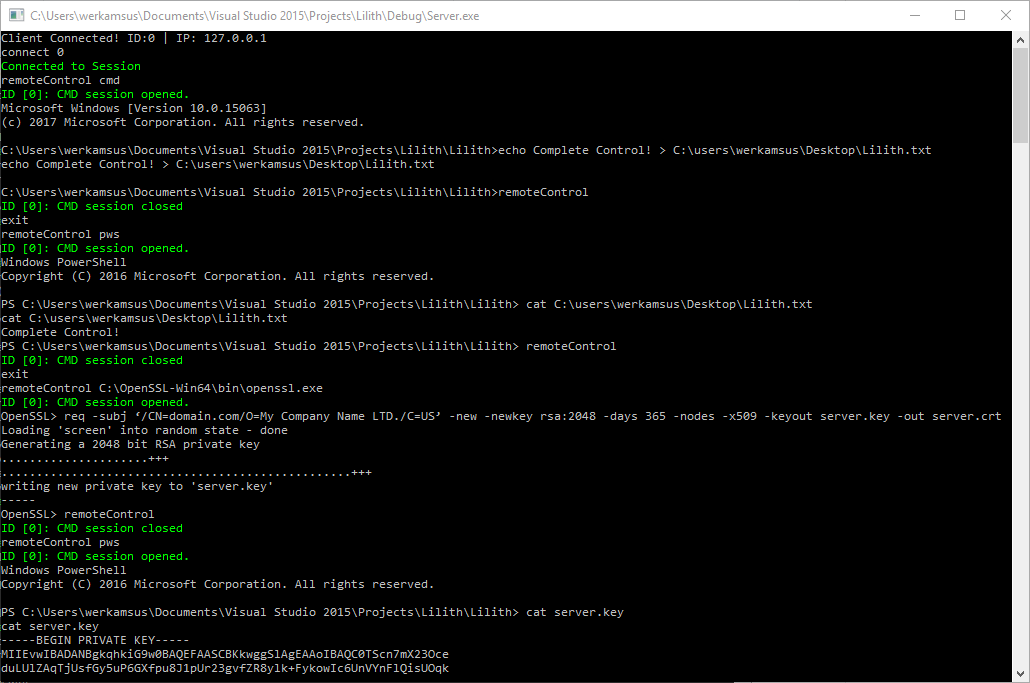 werkamsus/lilith
Lilith - C++ में साइबर सुरक्षा उद्यमियों के लिए मौलिक रिवर्स इंजीनियरिंग संसाधन
 persistence-info/persistence-info.github.io
रजिस्ट्री, शेड्यूल्ड टास्क, सेवाओं और अन्य में विंडोज़ पर्सिस्टेंस तंत्रों का चयनित संदर्भ, जो सुरक्षा और डिटेक्शन में सुधार के लिए डिज़ाइन किया गया…
 0xthirteen/staykit
Cobalt Strike एक्सटेंशन जो SharpStay .NET असेंबली का उपयोग करके पोस्ट-एक्सप्लॉइटेशन पर्सिस्टेंस प्रदान करता है। रजिस्ट्री कुंजियों, शेड्यूल्ड टास्क,…
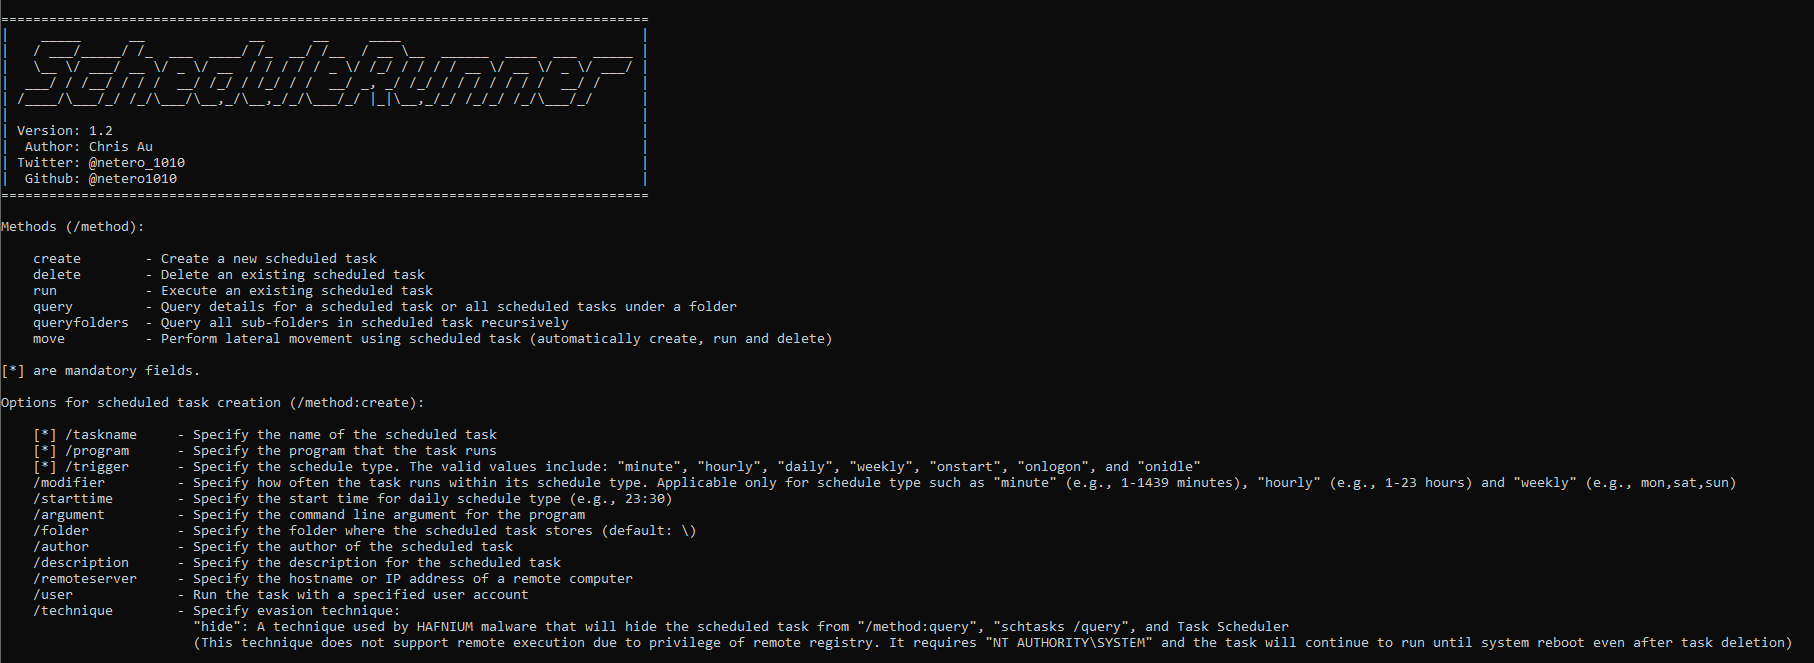 netero1010/schedulerunner
एक C# टूल जो लाल टीम संचालन में दृढ़ता और पार्श्व गति दोनों के लिए अनुसूचित कार्य को अनुकूलित करने में अधिक लचीलापन प्रदान करता है
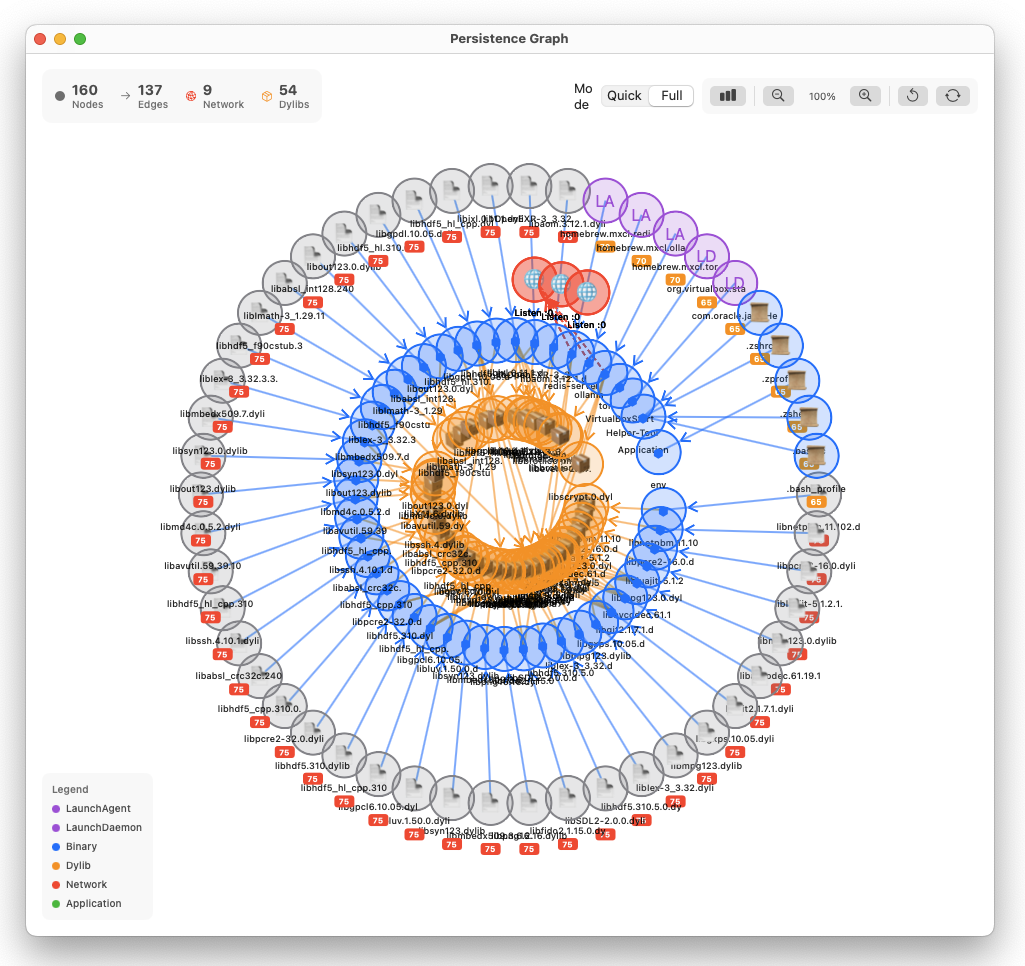 pinperepette/macpersistencechecker
कोड हस्ताक्षर सत्यापन और टाइमलाइन ट्रैकिंग के साथ macOS पर्सिस्टेंस मैकेनिज़्म स्कैनर।
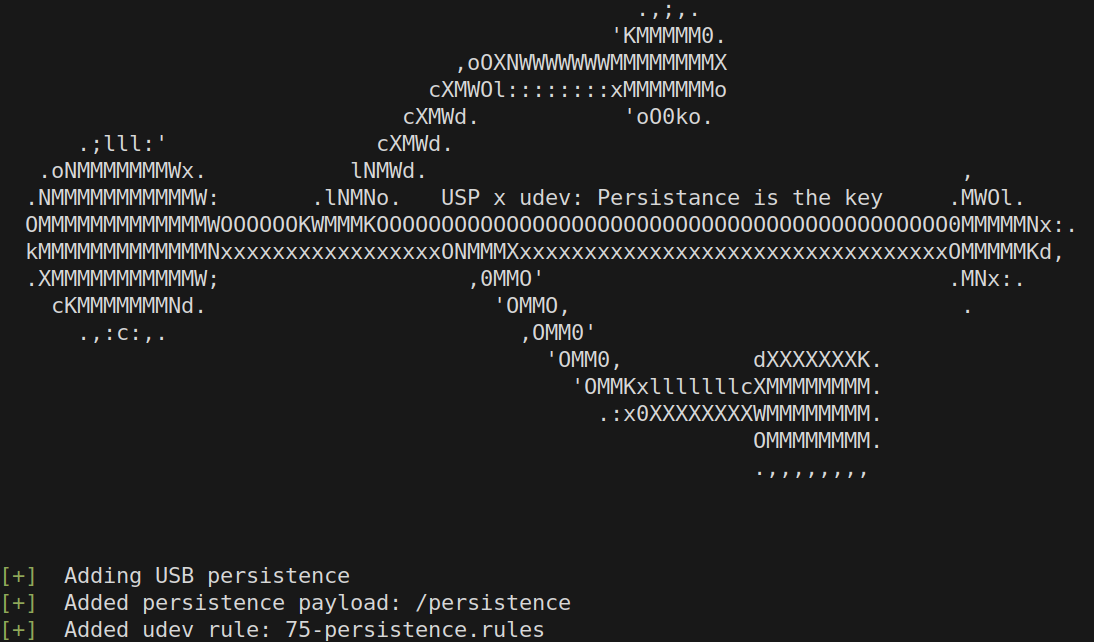 grahamhelton/usp
लिनक्स सिस्टम पर एक udev नियम बनाकर स्थायित्व स्थापित करता है जो एक निर्दिष्ट पेलोड (बाइनरी या स्क्रिप्ट) के निष्पादन को ट्रिगर करता है।